القدرات والجولة المرئية

أكثر من 40 قدرة مؤسسية في منصة خادم موحّدة واحدة

نجمع بين بساطة تشغيل hMailServer واتساع دعم RFC الحديث في Stalwart، ونضيف النشر عبر Docker® Compose وكخدمة Windows® أصلية، وWebmail مدمجًا بوضعين فاتح وداكن، وOpenTelemetry والسجلات المركزية، والبحث وفق GoBD/OCR/ZUGFeRD.

1. البروتوكولات ومزامنة الدفع للأجهزة المحمولة والعمل الجماعي والنقل

ESMTP · IMAP4rev2 · JMAP · CalDAV/CardDAV · الدفع للأجهزة المحمولة (WBXML) · Sieve

  • ESMTP (المنافذ 25 و465 و587): محلل بث عالي الإنتاجية، وCHUNKING (BDAT) وSIZE وPIPELINING، وSNI STARTTLS في 0 ms، وtarpit غير متزامن، وحمايات ضد SMTP smuggling.
  • مزامنة الدفع للأجهزة المحمولة (WBXML 1.3 · متوافقة مع ActiveSync® 12.1–16.1): واجهة مستقلة مطوّرة بأسلوب clean-room (تنفّذ [MS-ASHTTP]/[MS-ASCMD]، وقابلة للتفعيل والتعطيل) للبريد والتقويم وجهات الاتصال والملاحظات والمهام وSieve للرد التلقائي (خارج المكتب) وGAL الخاصة بالمستأجر عبر عملاء الأجهزة المحمولة وسطح المكتب المتوافقة.
  • CalDAV وCardDAV & جسر ملاحظات IMAP: معايير مفتوحة وفق RFC 4791/6352/6578 sync-collection ‏(VEVENT، VTODO، VJOURNAL، VCARD) بالإضافة إلى مزامنة IMAP ثنائية الاتجاه لعملاء الملاحظات المتوافقين مع iOS®/macOS® ‏(com.apple.mail-note).
  • Webmail على أسماء مضيفي العملاء: أسماء مضيفين mail. وwebmail. لكل نطاق عميل، لكل منها شهادة Let's Encrypt خاصة بها، فلا تكشف أي شهادة نطاقات العملاء الآخرين. تبقى الصور الخارجية محظورة مع عرض العناوين المحظورة؛ أما الصور من المرسلين والنطاقات الموثوقة فتُحمَّل دائمًا.
  • IMAP4rev2 وJMAP وTransactional API: دفع IDLE في أقل من 5 ms، وJMAP (RFC 8620/8621 + SSE)، بالإضافة إلى POST /api/v1/send مع إزالة التكرار عبر Idempotency-Key.
2. مصادقة البريد الإلكتروني ومكافحة البريد العشوائي وتقوية المنافذ

SPF · DKIM · DMARC · ARC · DANE · MTA-STS · مكافحة البريد العشوائي · ClamAV

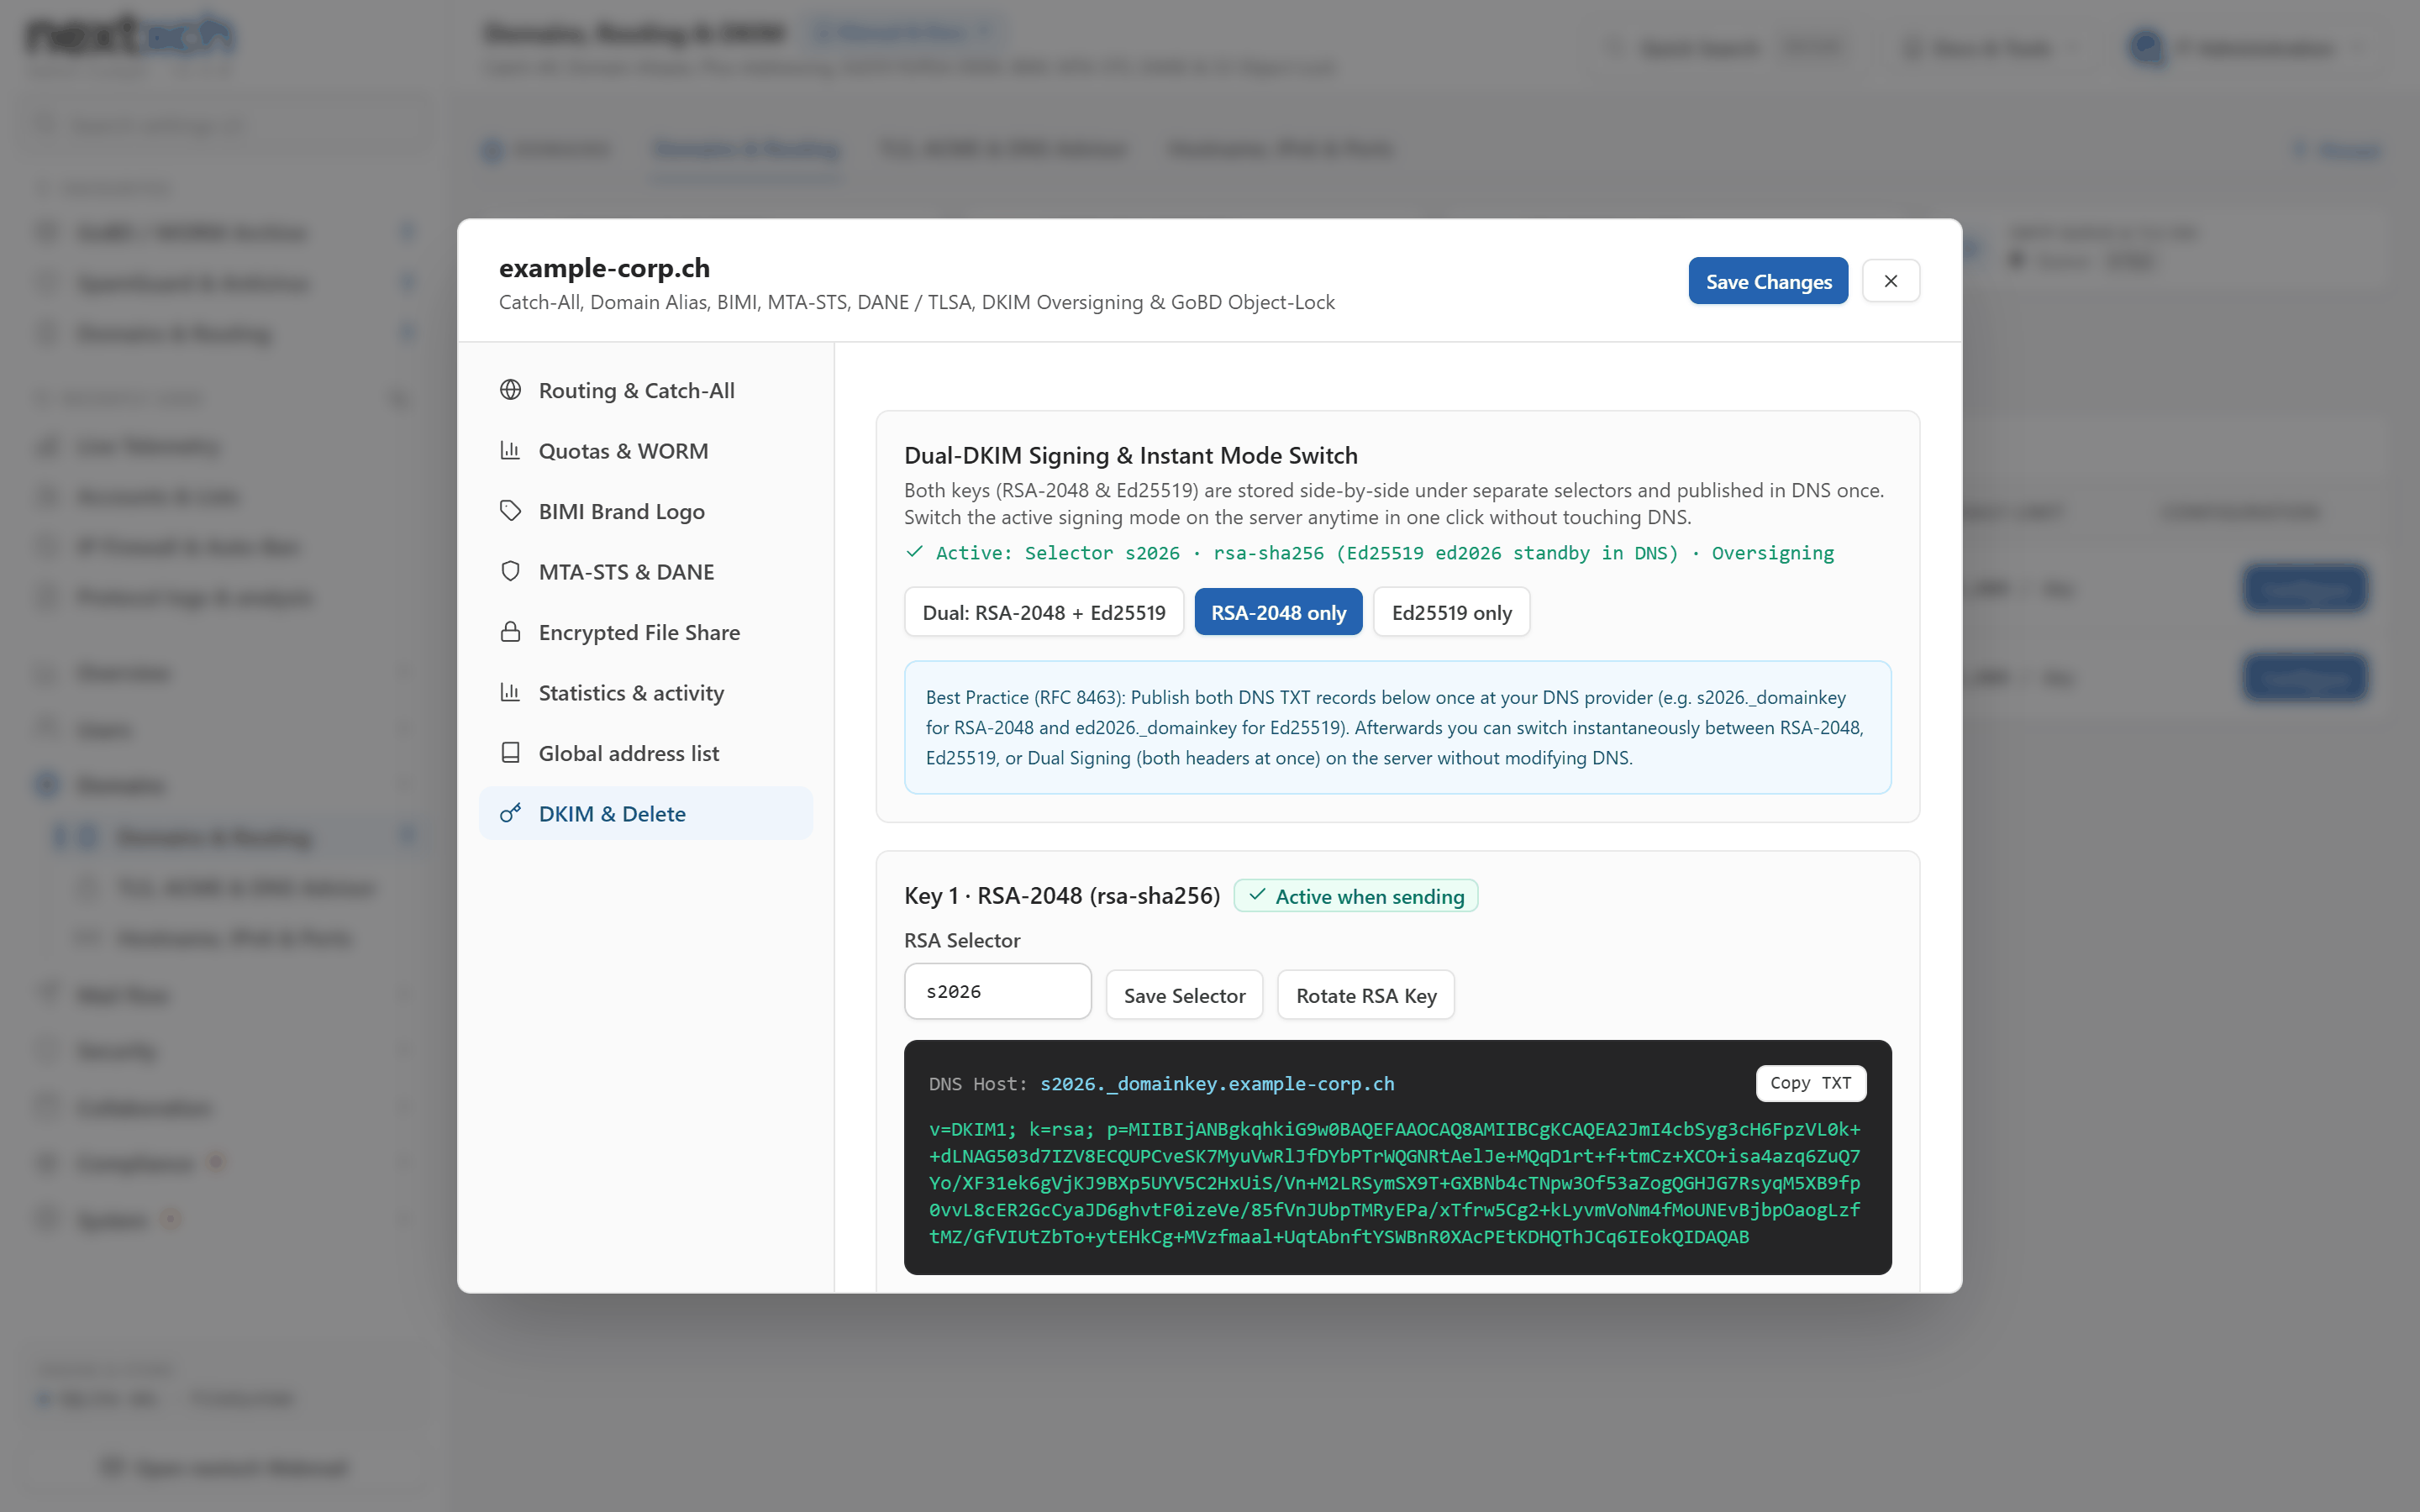
  • Dual-DKIM وسلسلة ARC: توقيع متزامن بـ Ed25519-SHA256 + RSA-2048 مع تدوير المفاتيح بنقرة واحدة وختم سلسلة ARC وفق RFC 8617.
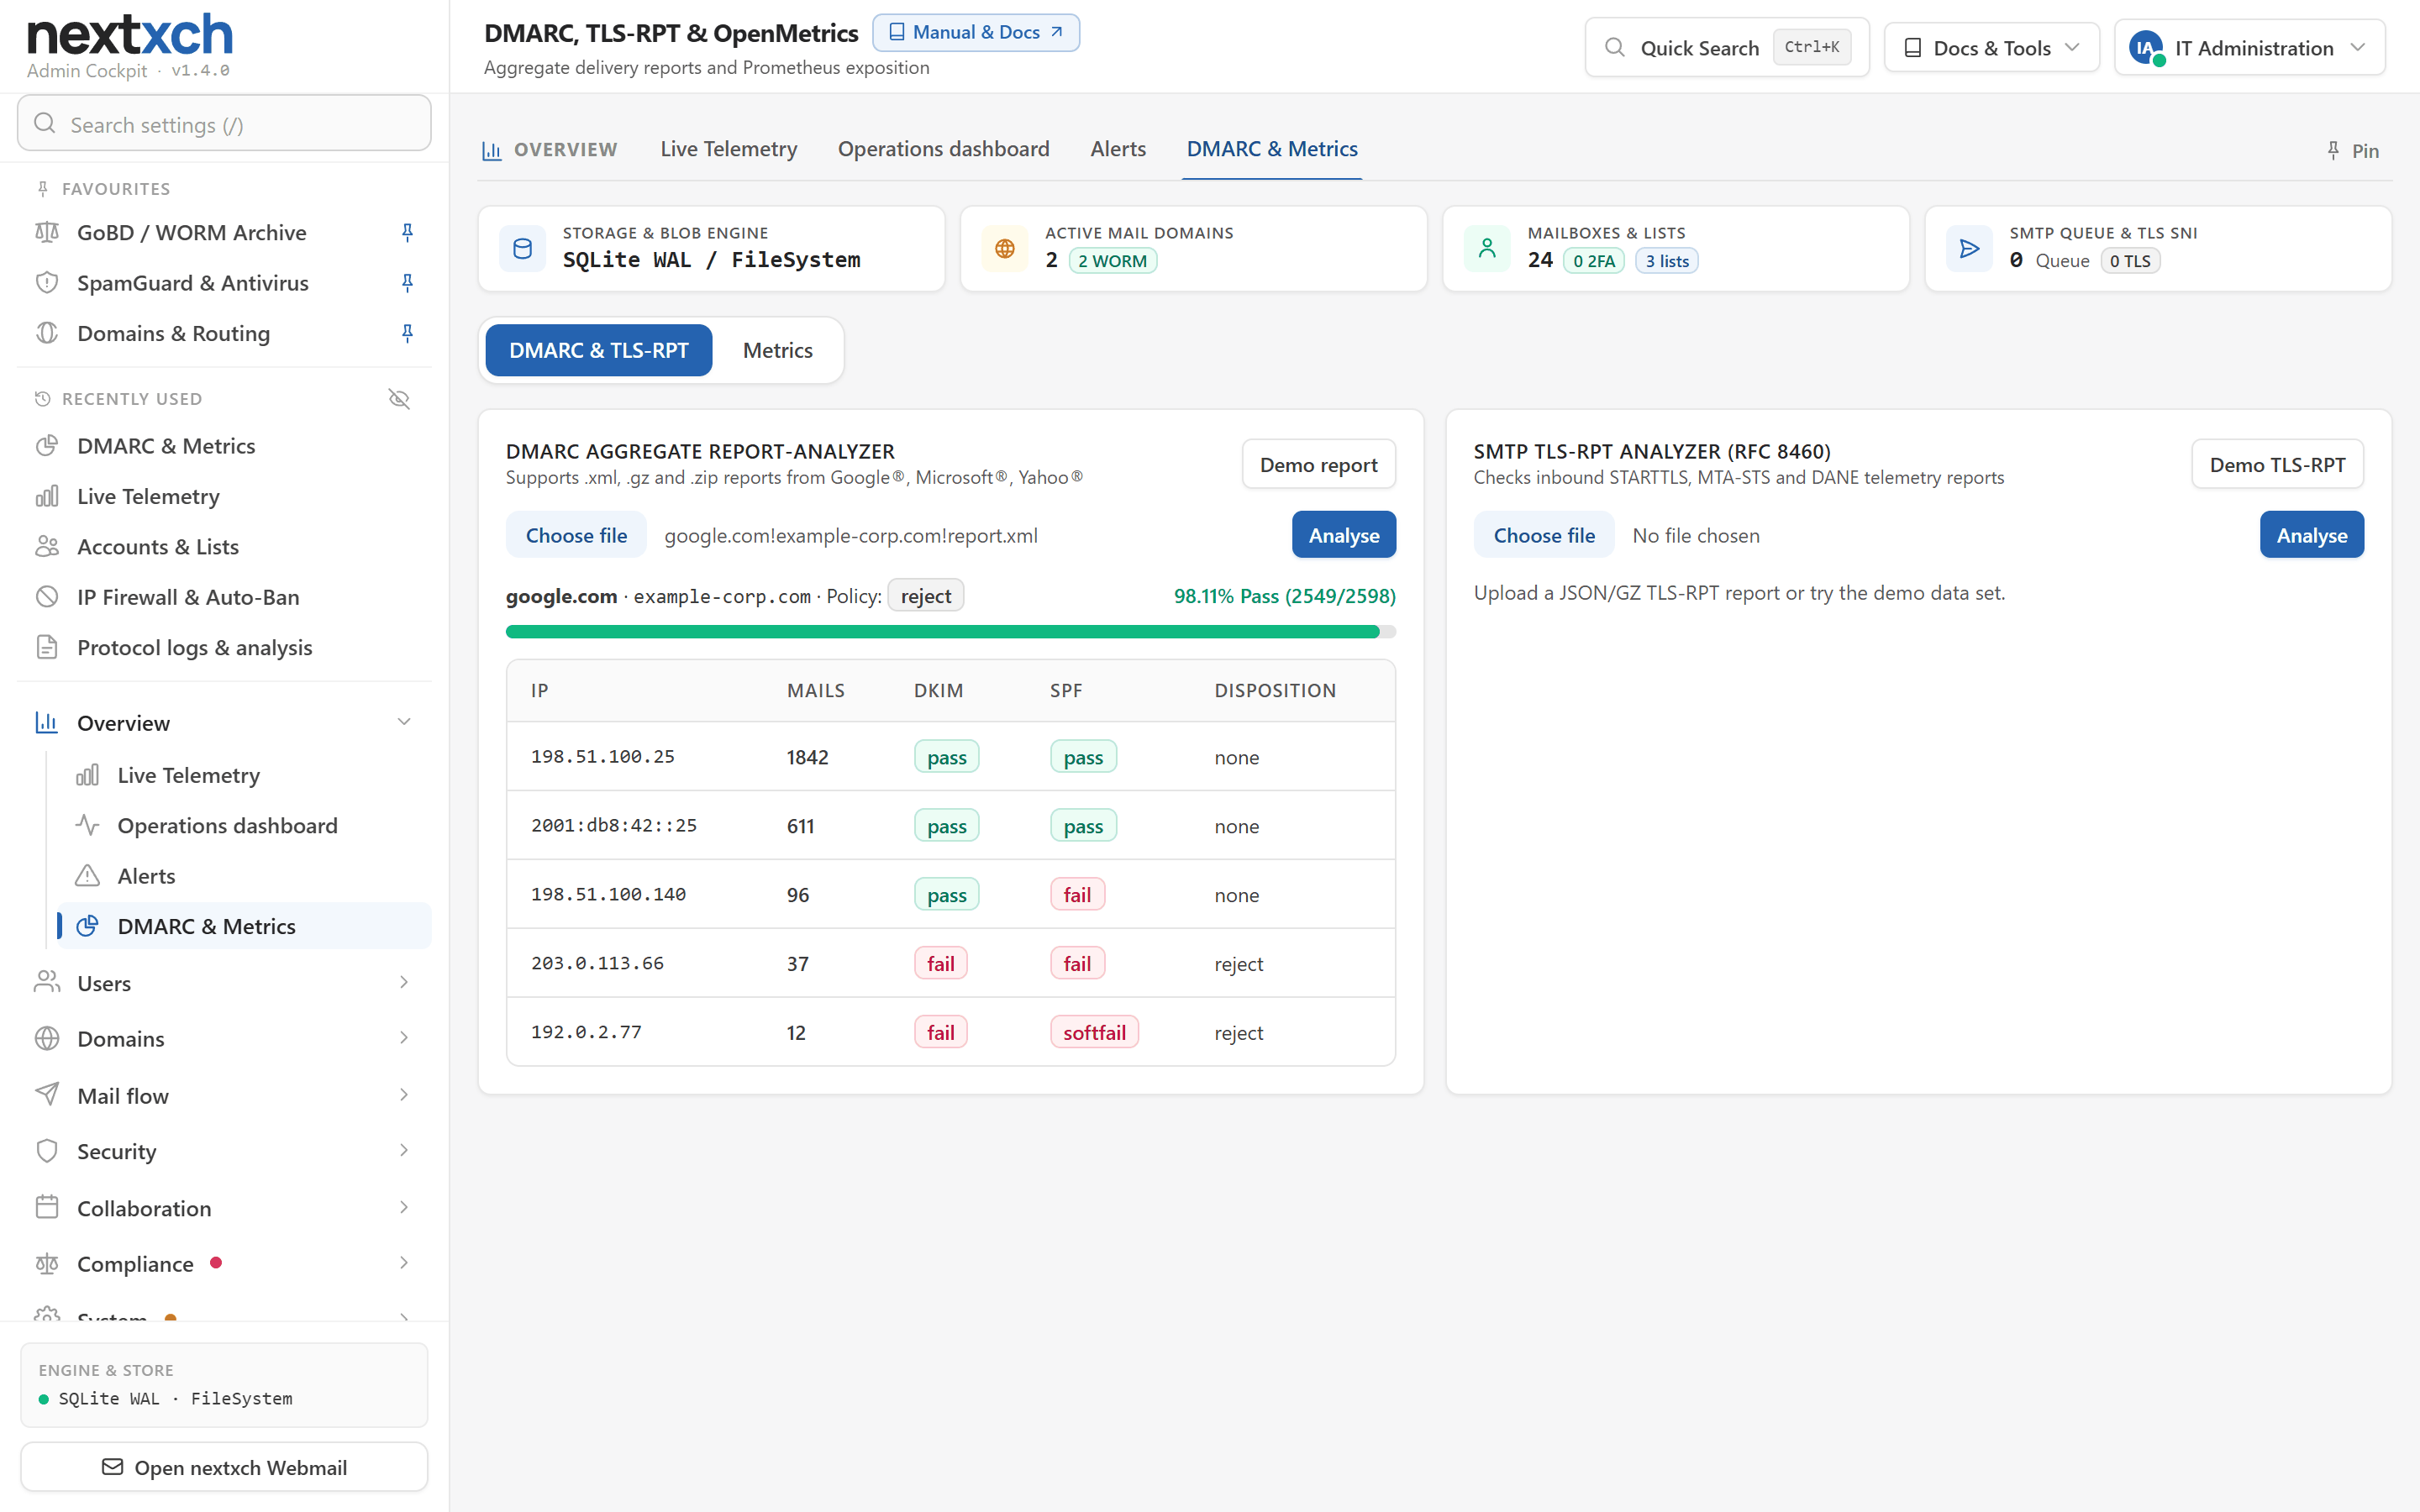
  • DANE & MTA-STS: تحقق TLSA وفق RFC 7672، واستضافة مدمجة لـ /.well-known/mta-sts.txt، ومحلل مرئي لتقارير DMARC/TLS-RPT.
  • مكافحة تكيفية للبريد العشوائي والفيروسات: مصنّف تكيفي للبريد العشوائي يتعلم فورًا من نقل المستخدمين للرسائل إلى البريد العشوائي + القائمة الرمادية الذكية على مستوى /24 و/64 + مكافحة الفيروسات المتدفقة بـ ClamAV.
  • الحماية من التصيد الاحتيالي & رفع الحظر بالخدمة الذاتية: تحليلات استدلالية للعلامات التجارية والروابط (أسماء عرض مزيفة، وروابط مموّهة، ومضيفات سحابية ومختصرات URL)، وSPF/DKIM/DMARC على كل رسالة واردة مع ترويسة X-Spam-Rules، واكتشاف 69 خدمة إرسال، بالإضافة إلى طلبات رفع حظر IP المرتبطة من رسالة رفض SMTP مع فحوصات تلقائية لـ PTR/FCrDNS وMX وSPF.
  • حماية متسقة من الحمل الزائد وقنابل الأرشيف: حدود عامة ولكل عنوان IP للاتصالات، وحدود صارمة لقنابل فك الضغط، وحدود صارمة لعمق محلل البروتوكولات.
  • اختياري: بوابة في المقدمة: للمتطلبات الأعلى، يمكن تشغيل بوابة بريد مثل Proxmox® Mail Gateway أمام nextxch كمرحلة تصفية ثانية. الدليل

3. مخزن مع إزالة التكرار، وGoBD، وبحث OCR

SQLite WAL · PostgreSQL® · MS SQL Server® · S3 Object Lock · ZUGFeRD · OCR

  • Multi-SQL + كائنات Zstd ثنائية بـ SHA-256: اختاروا SQLite دون أي إعداد (WAL + FTS5)، أو PostgreSQL® 18، أو Microsoft® SQL Server® (2019–2025، وExpress وAzure® SQL)، مقرونة بكائنات Zstd ثنائية مع إزالة التكرار بـ SHA-256 على NVMe أو S3 أو تخزين هجين.
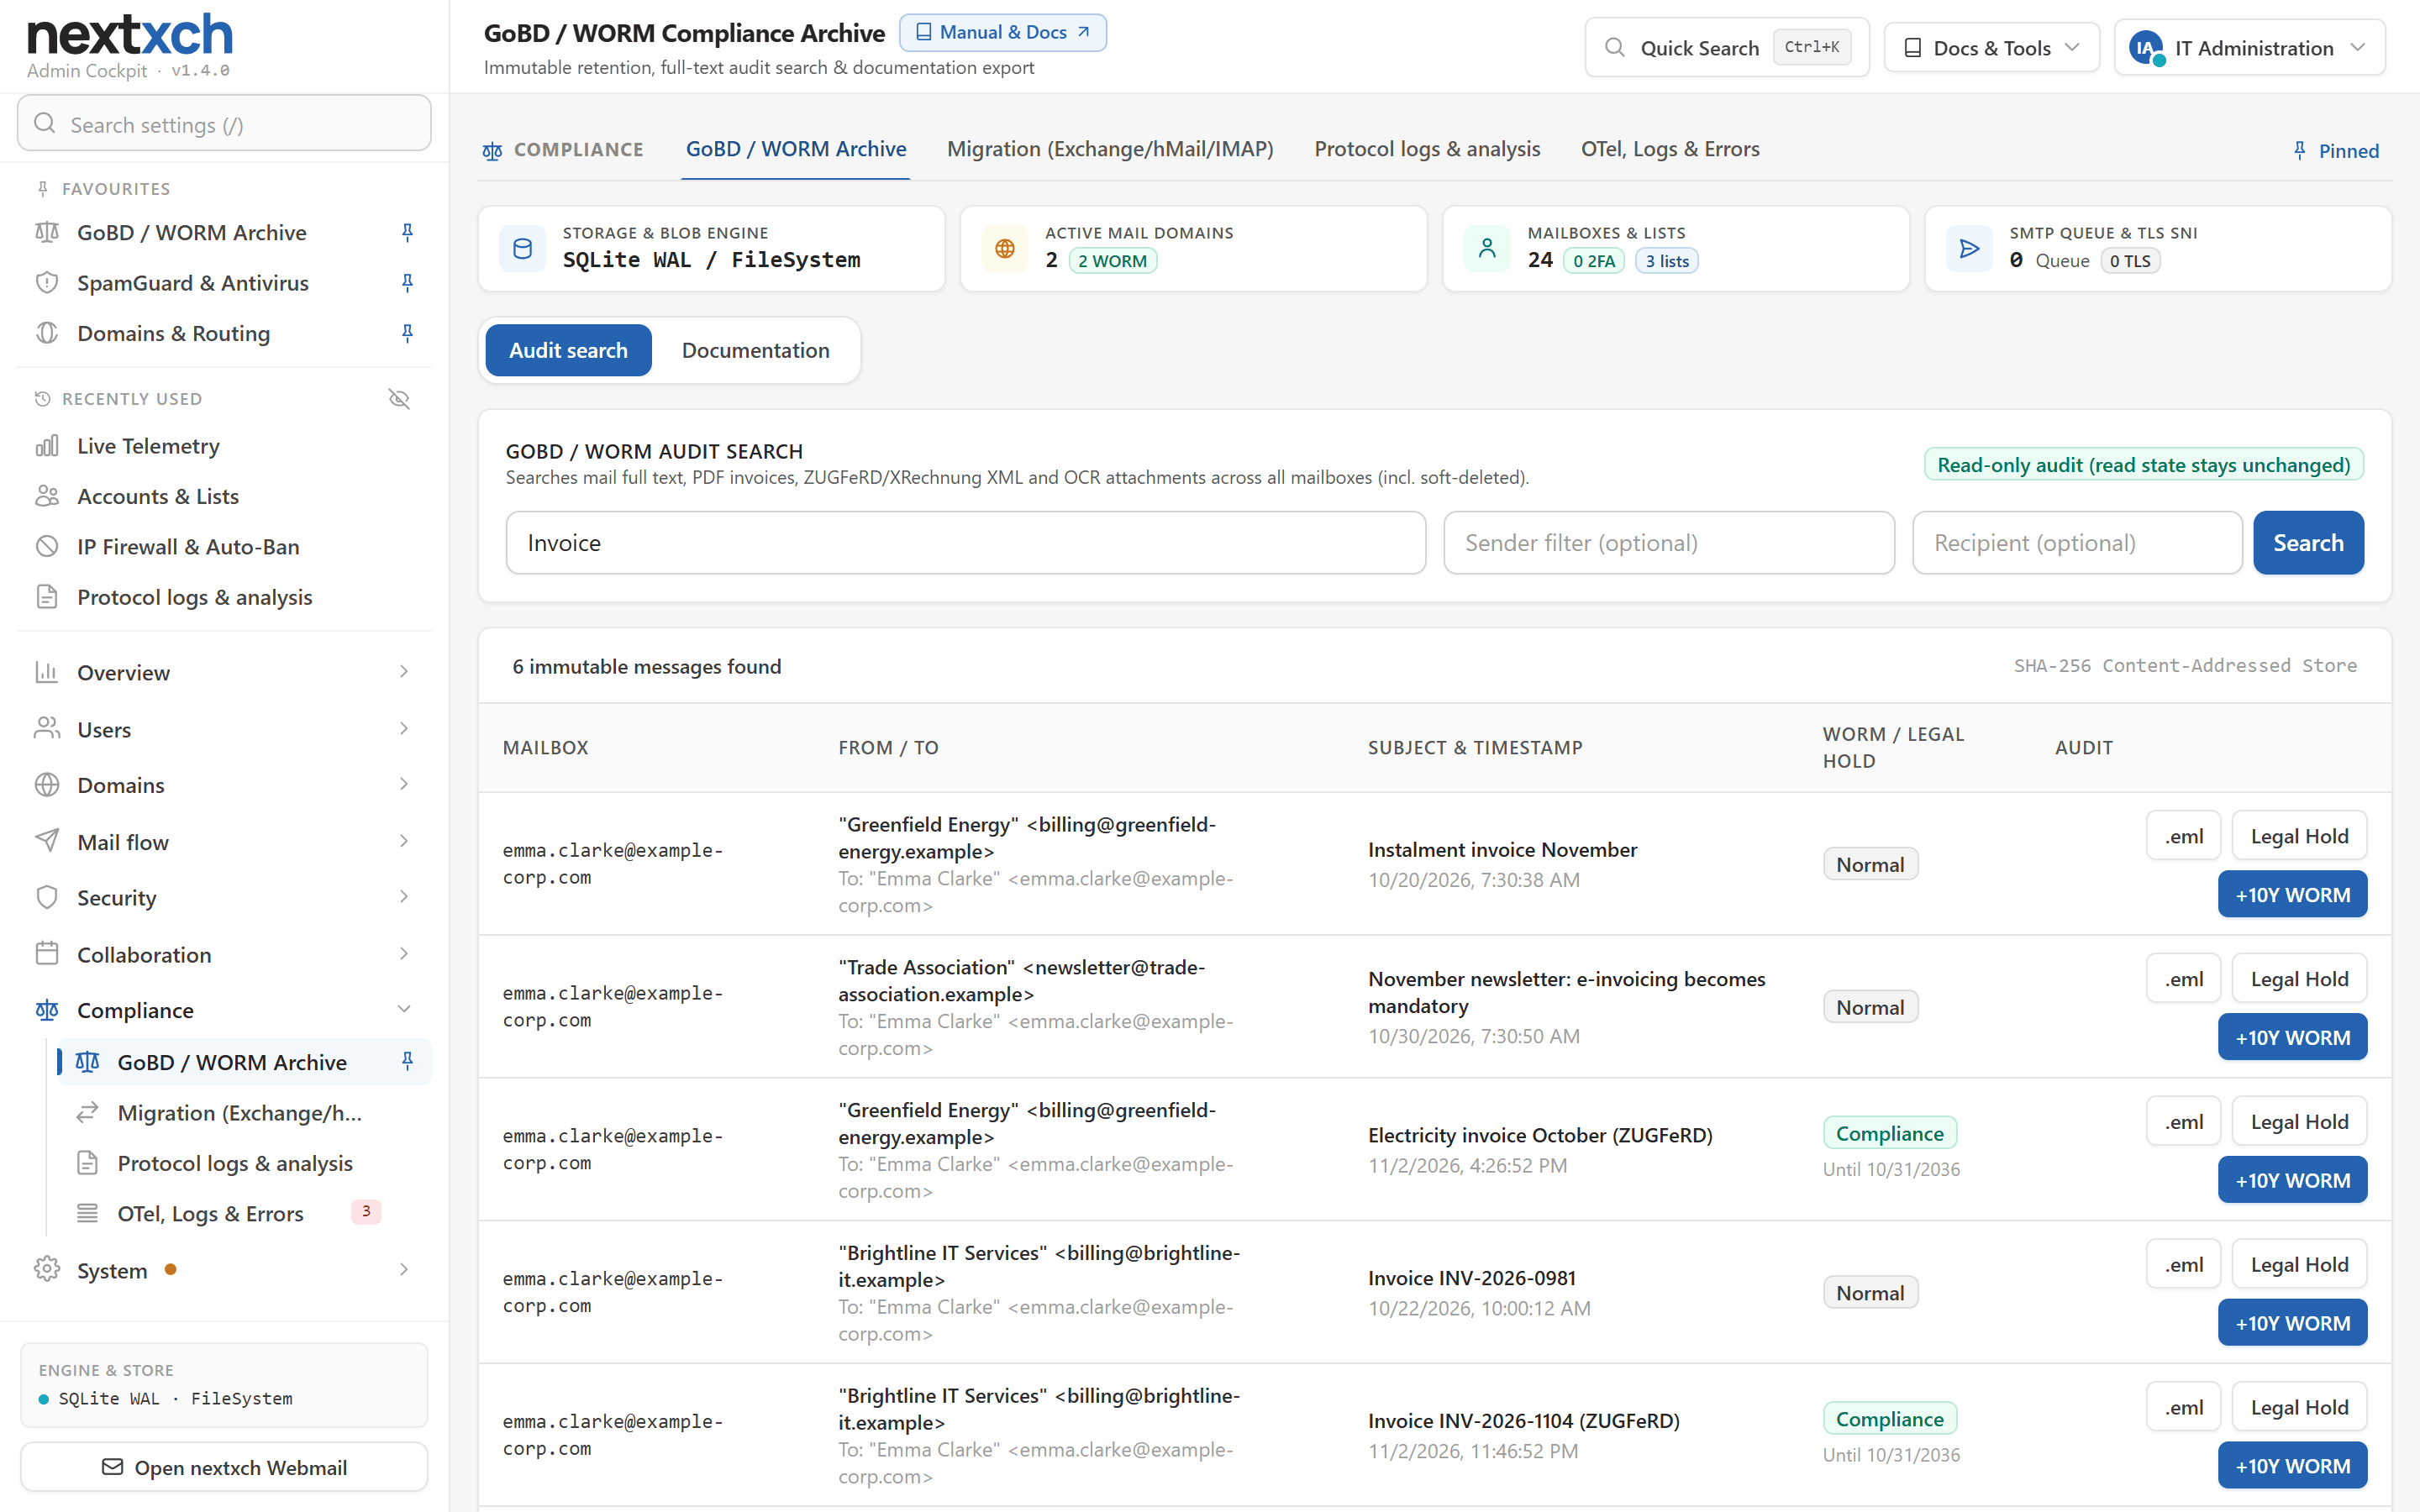
  • أرشفة GoBD / WORM: S3 Object Lock غير قابل للتعديل (COMPLIANCE)، والحجز القانوني (Legal Hold)، ودور مدقق مخصص (يفحص دون تغيير حالة القراءة).
  • بحث المستندات وOCR بثلاث مراحل: يستخرج MIME وملفات PDF ومستندات Office وZUGFeRD XML فورًا، ويشغّل OCR تلقائيًا على الإيصالات الممسوحة ضوئيًا وملفات PDF المصوّرة.

4. OpenTelemetry والسجلات والهوية والتشغيل

OpenTelemetry · سجلات JSONL · مفاتيح المرور · OIDC · SCIM 2.0 · Docker® & Windows®

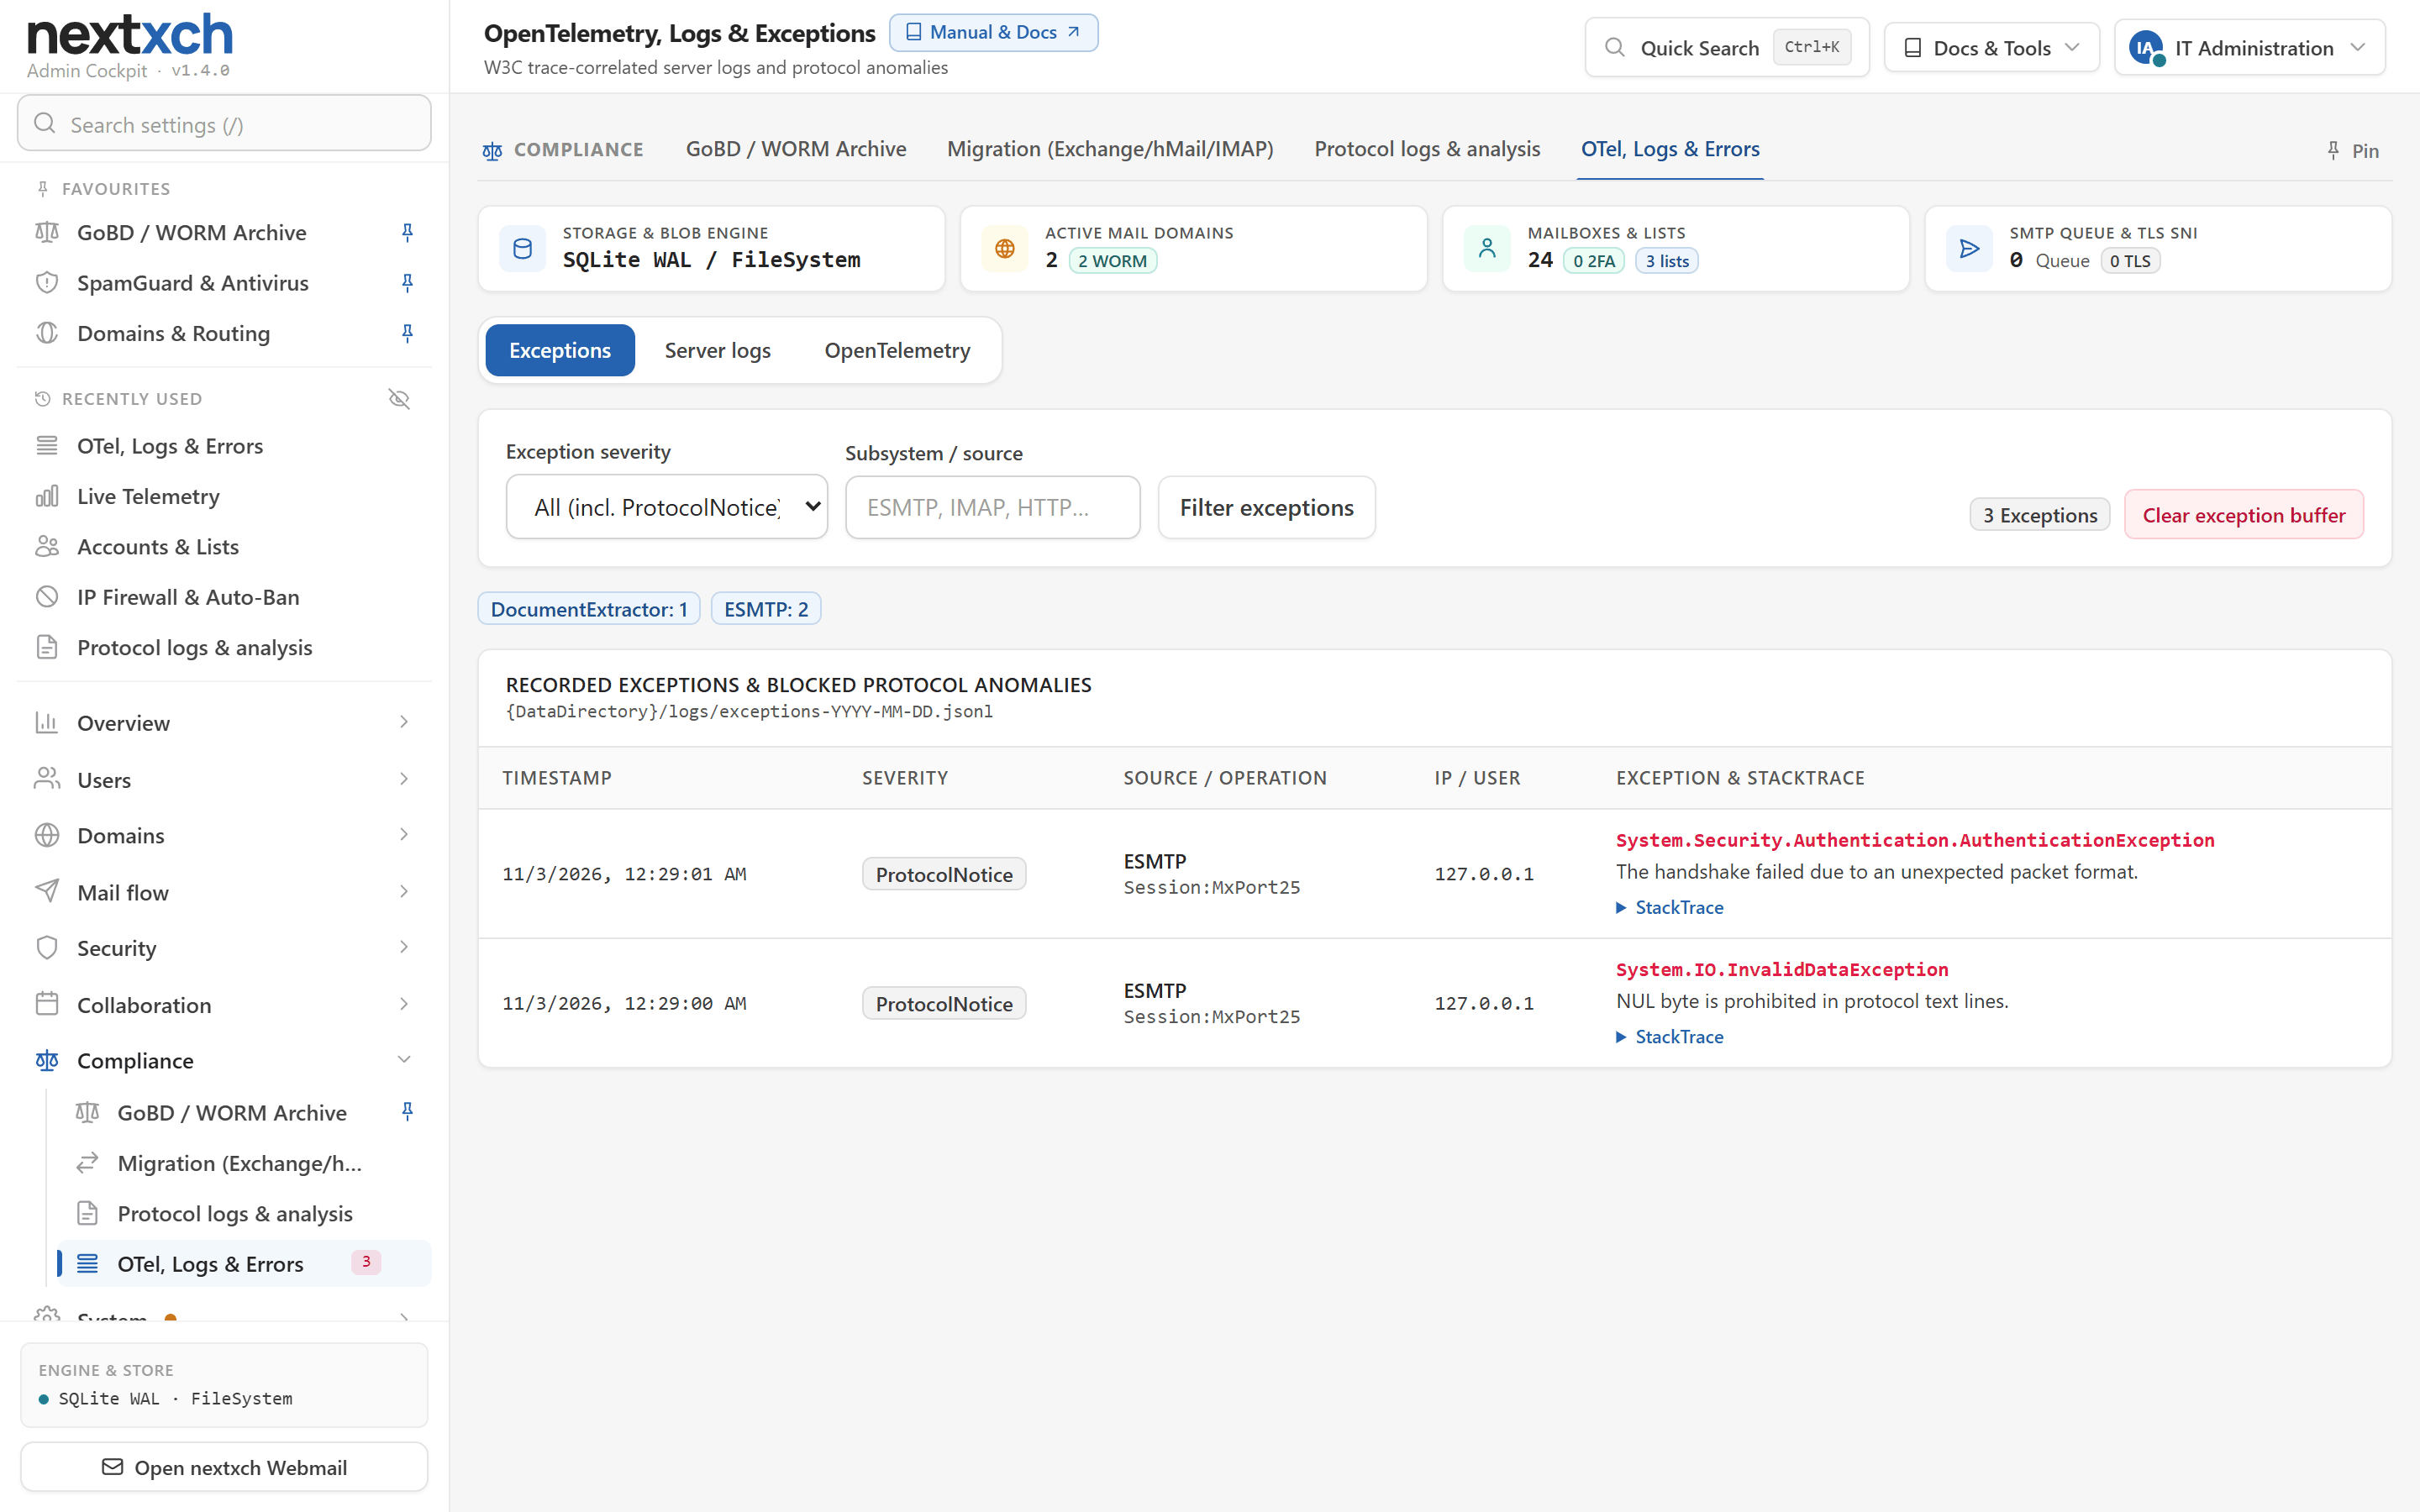
  • OpenTelemetry & السجلات المنظمة: تصدير OTLP أصلي (التتبعات والمقاييس & السجلات المنظمة إلى Grafana Tempo/Loki وPrometheus وDatadog & Elastic)، و/metrics، وتدوير يومي لسجلات JSONL & واجهة إدارة مباشرة.
  • سجلات البروتوكولات والإحصاءات والجلسات: تسجيل دائم للبروتوكولات على غرار hMailServer (SMTP الوارد/الصادر، والتسليم، وتسجيلات الدخول، وIMAP، وPOP3، وActiveSync) مع عارض مباشر وتقرير لإزالة الإدراج من القوائم، وإحصاءات لكل حساب ونطاق وخادم، وسجل تسجيلات الدخول مع علم الدولة لكل عنوان IP، وقائمة الجلسات مع تسجيل الخروج لكل جهاز وتسجيل خروج تلقائي عند الخمول.
  • مصادقة Zero-Trust وSCIM 2.0: مفاتيح مرور WebAuthn/FIDO2، ومصادقة ثنائية صارمة على جميع المنافذ، وكلمات مرور تطبيقات لكل جهاز، بالإضافة إلى OIDC وSCIM 2.0 لـ Microsoft Entra® ID وKeycloak وOkta وAuthentik.
  • Autoconfig وAutodiscover ورمز QR للهاتف في 5 ثوانٍ: Mozilla® Autoconfig مدمج (Thunderbird®/Android™) وMicrosoft® Outlook® Autodiscover (XML/JSON)، بالإضافة إلى ملف تعريف Apple® .mobileconfig QR موقّع بـ PKCS#7 مع كلمة مرور تطبيق لكل جهاز.
  • مثبّت بسطر واحد وWindows® .msi وKubernetes® بنمط Active-Active: انشروا عبر مثبّت طرفية بسطر واحد (install.sh / install.ps1)، أو معالج الإعداد والترقية التلقائية التفاعلي لـ Windows® .msi، أو Docker® Hub (nextxch/server)، أو عنقود Kubernetes® بنمط Active-Active قائم بالكامل على PostgreSQL® دون Redis.
جديد في نوفمبر 2026

تسجيل الدخول والبحث واللغات والتشغيل

Kerberos SSO وOAuth 2.1

تسجيل دخول Windows دون كلمة مرور لـ Webmail والإدارة وتطبيقات البريد (SPNEGO وGSSAPI) بدءًا من Business. وOAuth 2.1 مع XOAUTH2 وOAUTHBEARER ورمز الجهاز لـ IMAP وSMTP وPOP3 وManageSieve في كل المستويات. يغيّر مستخدمو AD كلمة المرور في Webmail.

البحث بالألمانية

الجذوع (Snowball german2)، ونسخ الأحرف المعلّمة (ae وoe وue)، والكلمات المركبة، وتصحيح الأخطاء الإملائية في SQLite وPostgreSQL® وSQL Server®. في قياس الأداء ارتفع متوسط الاستدعاء من 55 إلى 87%.

10 لغات وخريطة العالم للمناطق الزمنية

Webmail والإدارة بالإنجليزية والألمانية والصينية واليابانية والإسبانية والفرنسية والبرتغالية والإيطالية والعربية (من اليمين إلى اليسار) والهندية. تُختار المناطق الزمنية على خريطة العالم.

الذكاء الاصطناعي في قواعد Sieve

تستعلم القواعد نموذجًا لغويًا (سؤال نعم/لا أو فئة) وتنقل الرسالة أو تضع عليها علامة أو تعيد توجيهها بحسب الإجابة، مع ميزانية زمنية وذاكرة تخزين مؤقت وحد لكل مستأجر. بدءًا من Business.

التكوين كملف (GitOps)

التصدير والتخطيط والتطبيق عبر REST API وnextxch-cli مع مخطط JSON، والأسرار كـ secretRef (في القوائم أيضًا)، ومفاتيح المستأجر، وإعدادات ACME أثناء التشغيل. بدءًا من Business.

التشغيل والتوافر العالي

MTA-STS لكل نطاق مع عدة سجلات MX، واسم EHLO لكل عقدة، وفحص S3 Object Lock، وتجاوز فشل DNS مدمج (Hetzner وCloudflare)، وJMAP للملفات (FileNode). أثناء انقطاع التخزين تستجيب SMTP (4xx) وIMAP وPOP3 بأخطاء مؤقتة بدلًا من فقدان البريد.

جولة مرئية في الإمكانات

لقطات شاشة تفصيلية للوحة الإدارة وObservability وGoBD وWebmail

كل واجهة معروضة أدناه مدمجة في nextxch دون أي تكلفة إضافية ودون أي إضافات من أطراف ثالثة.

https://mail.nextxch.com/admin/
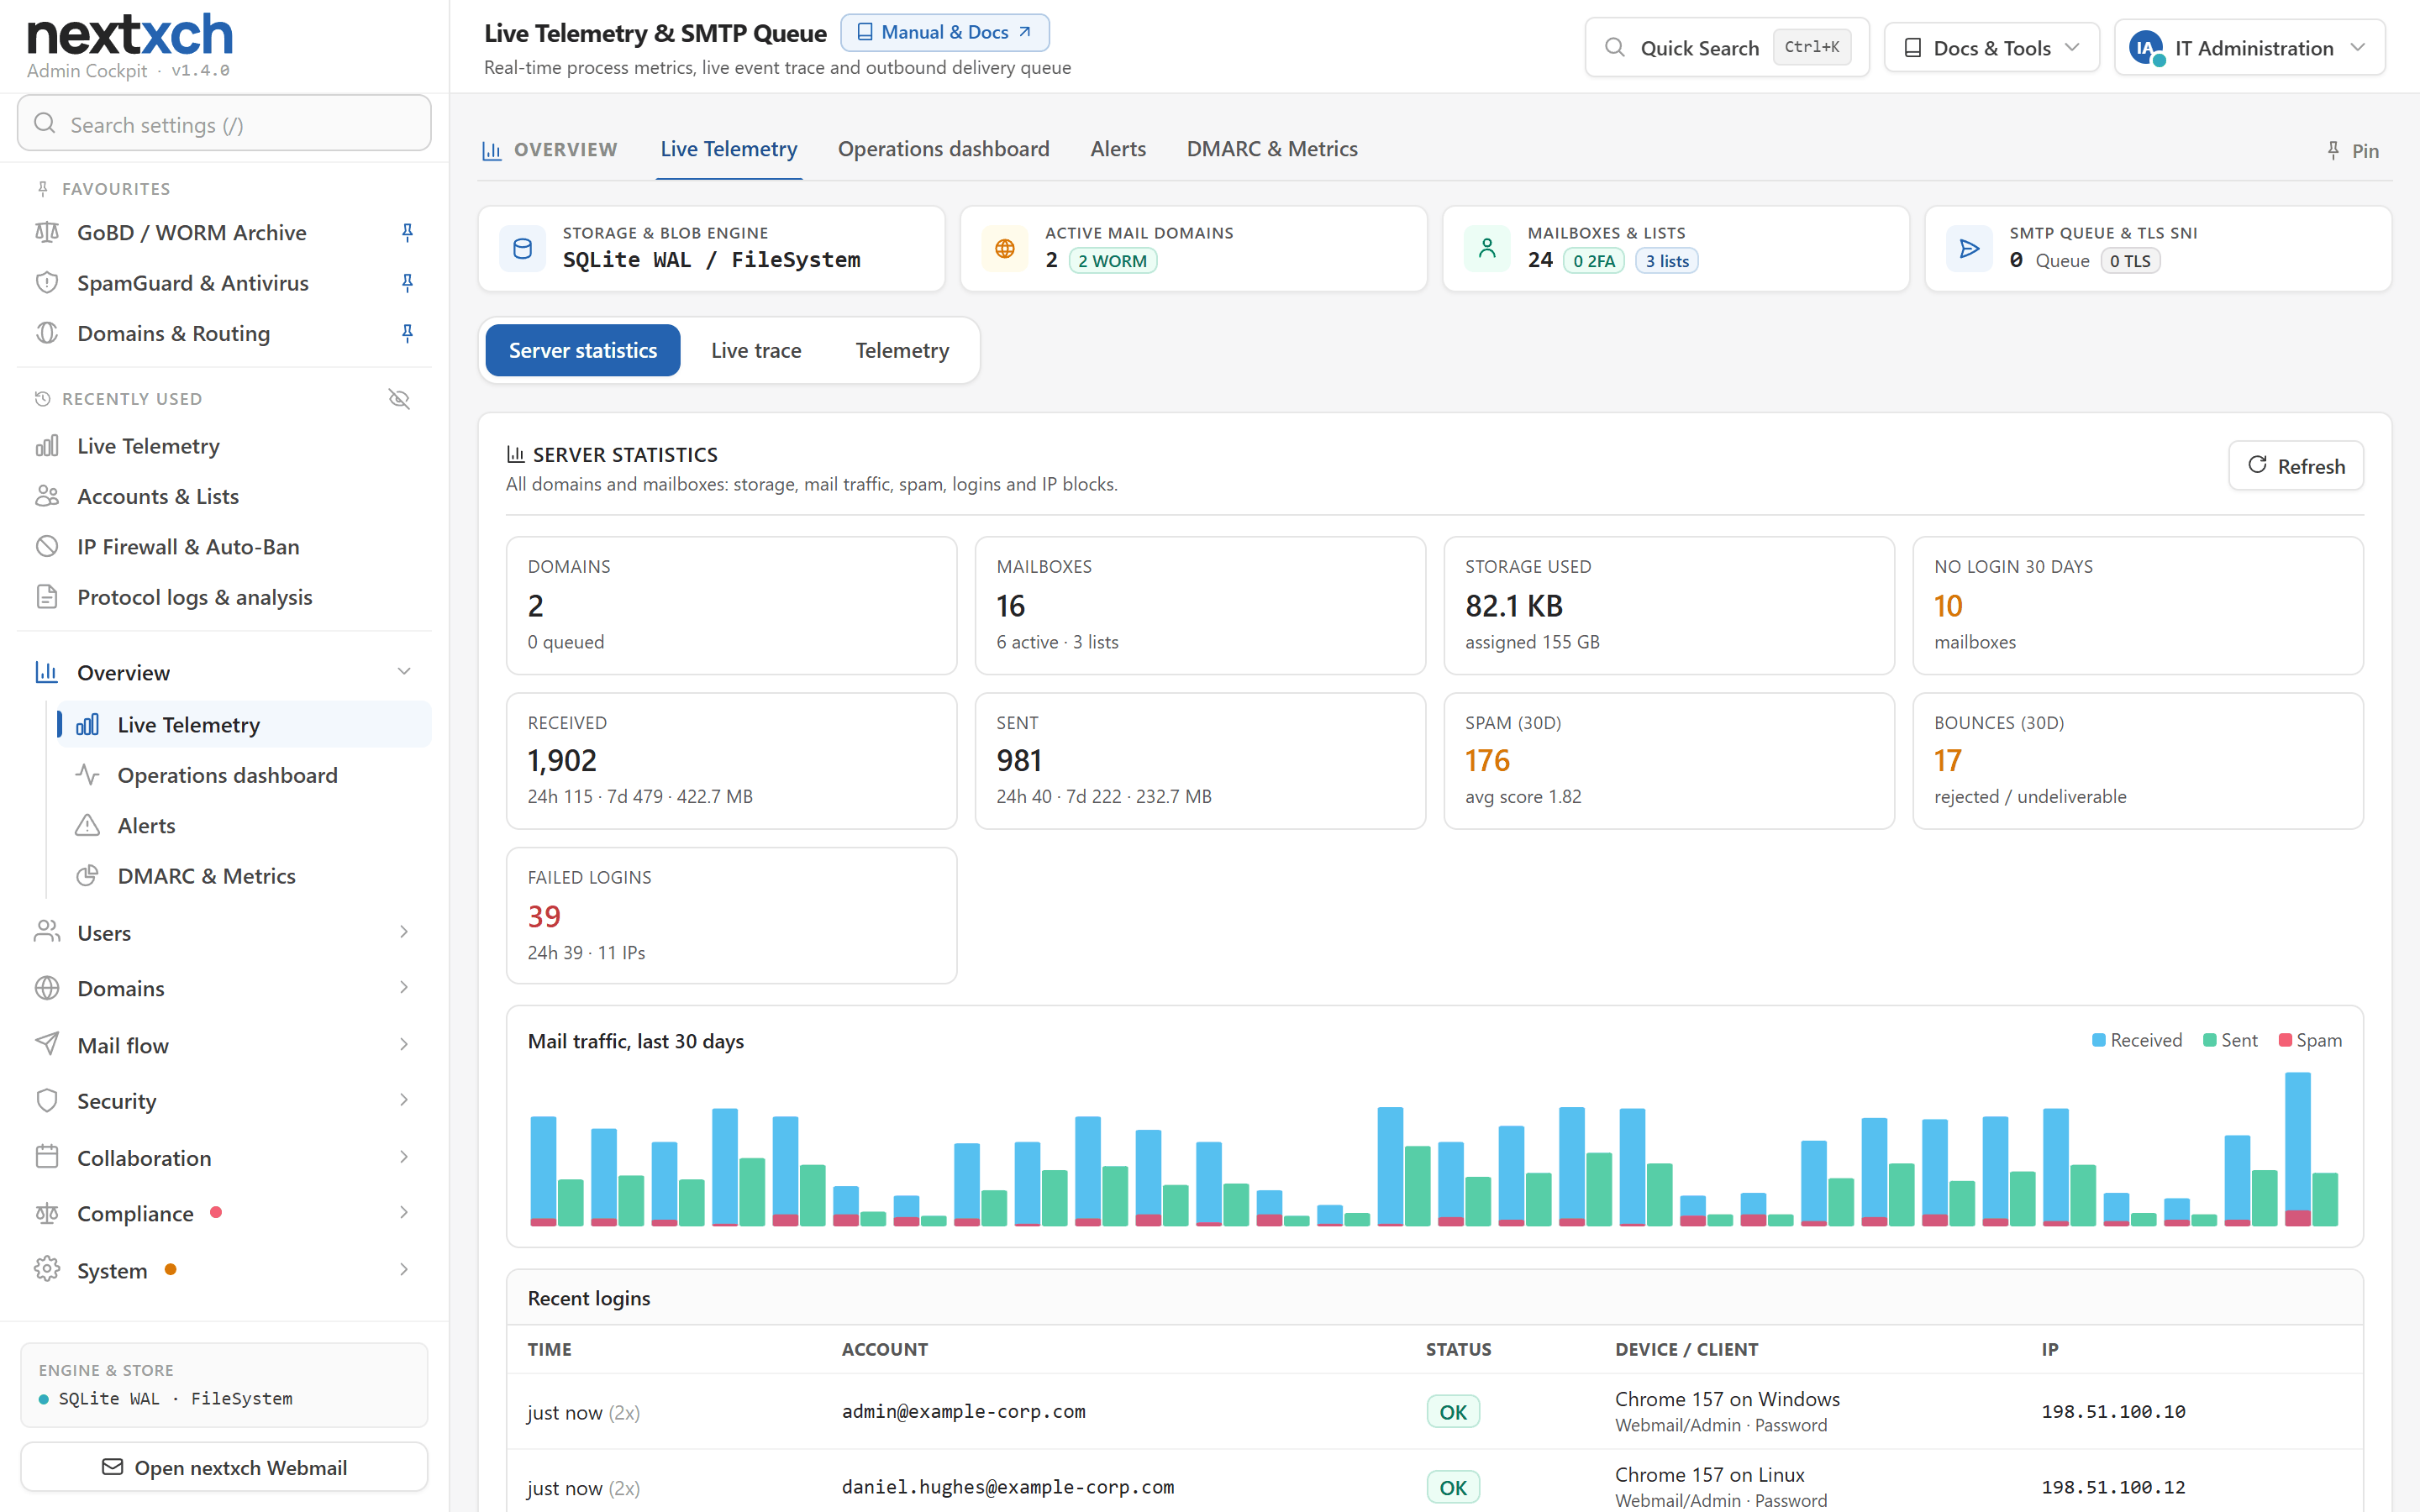
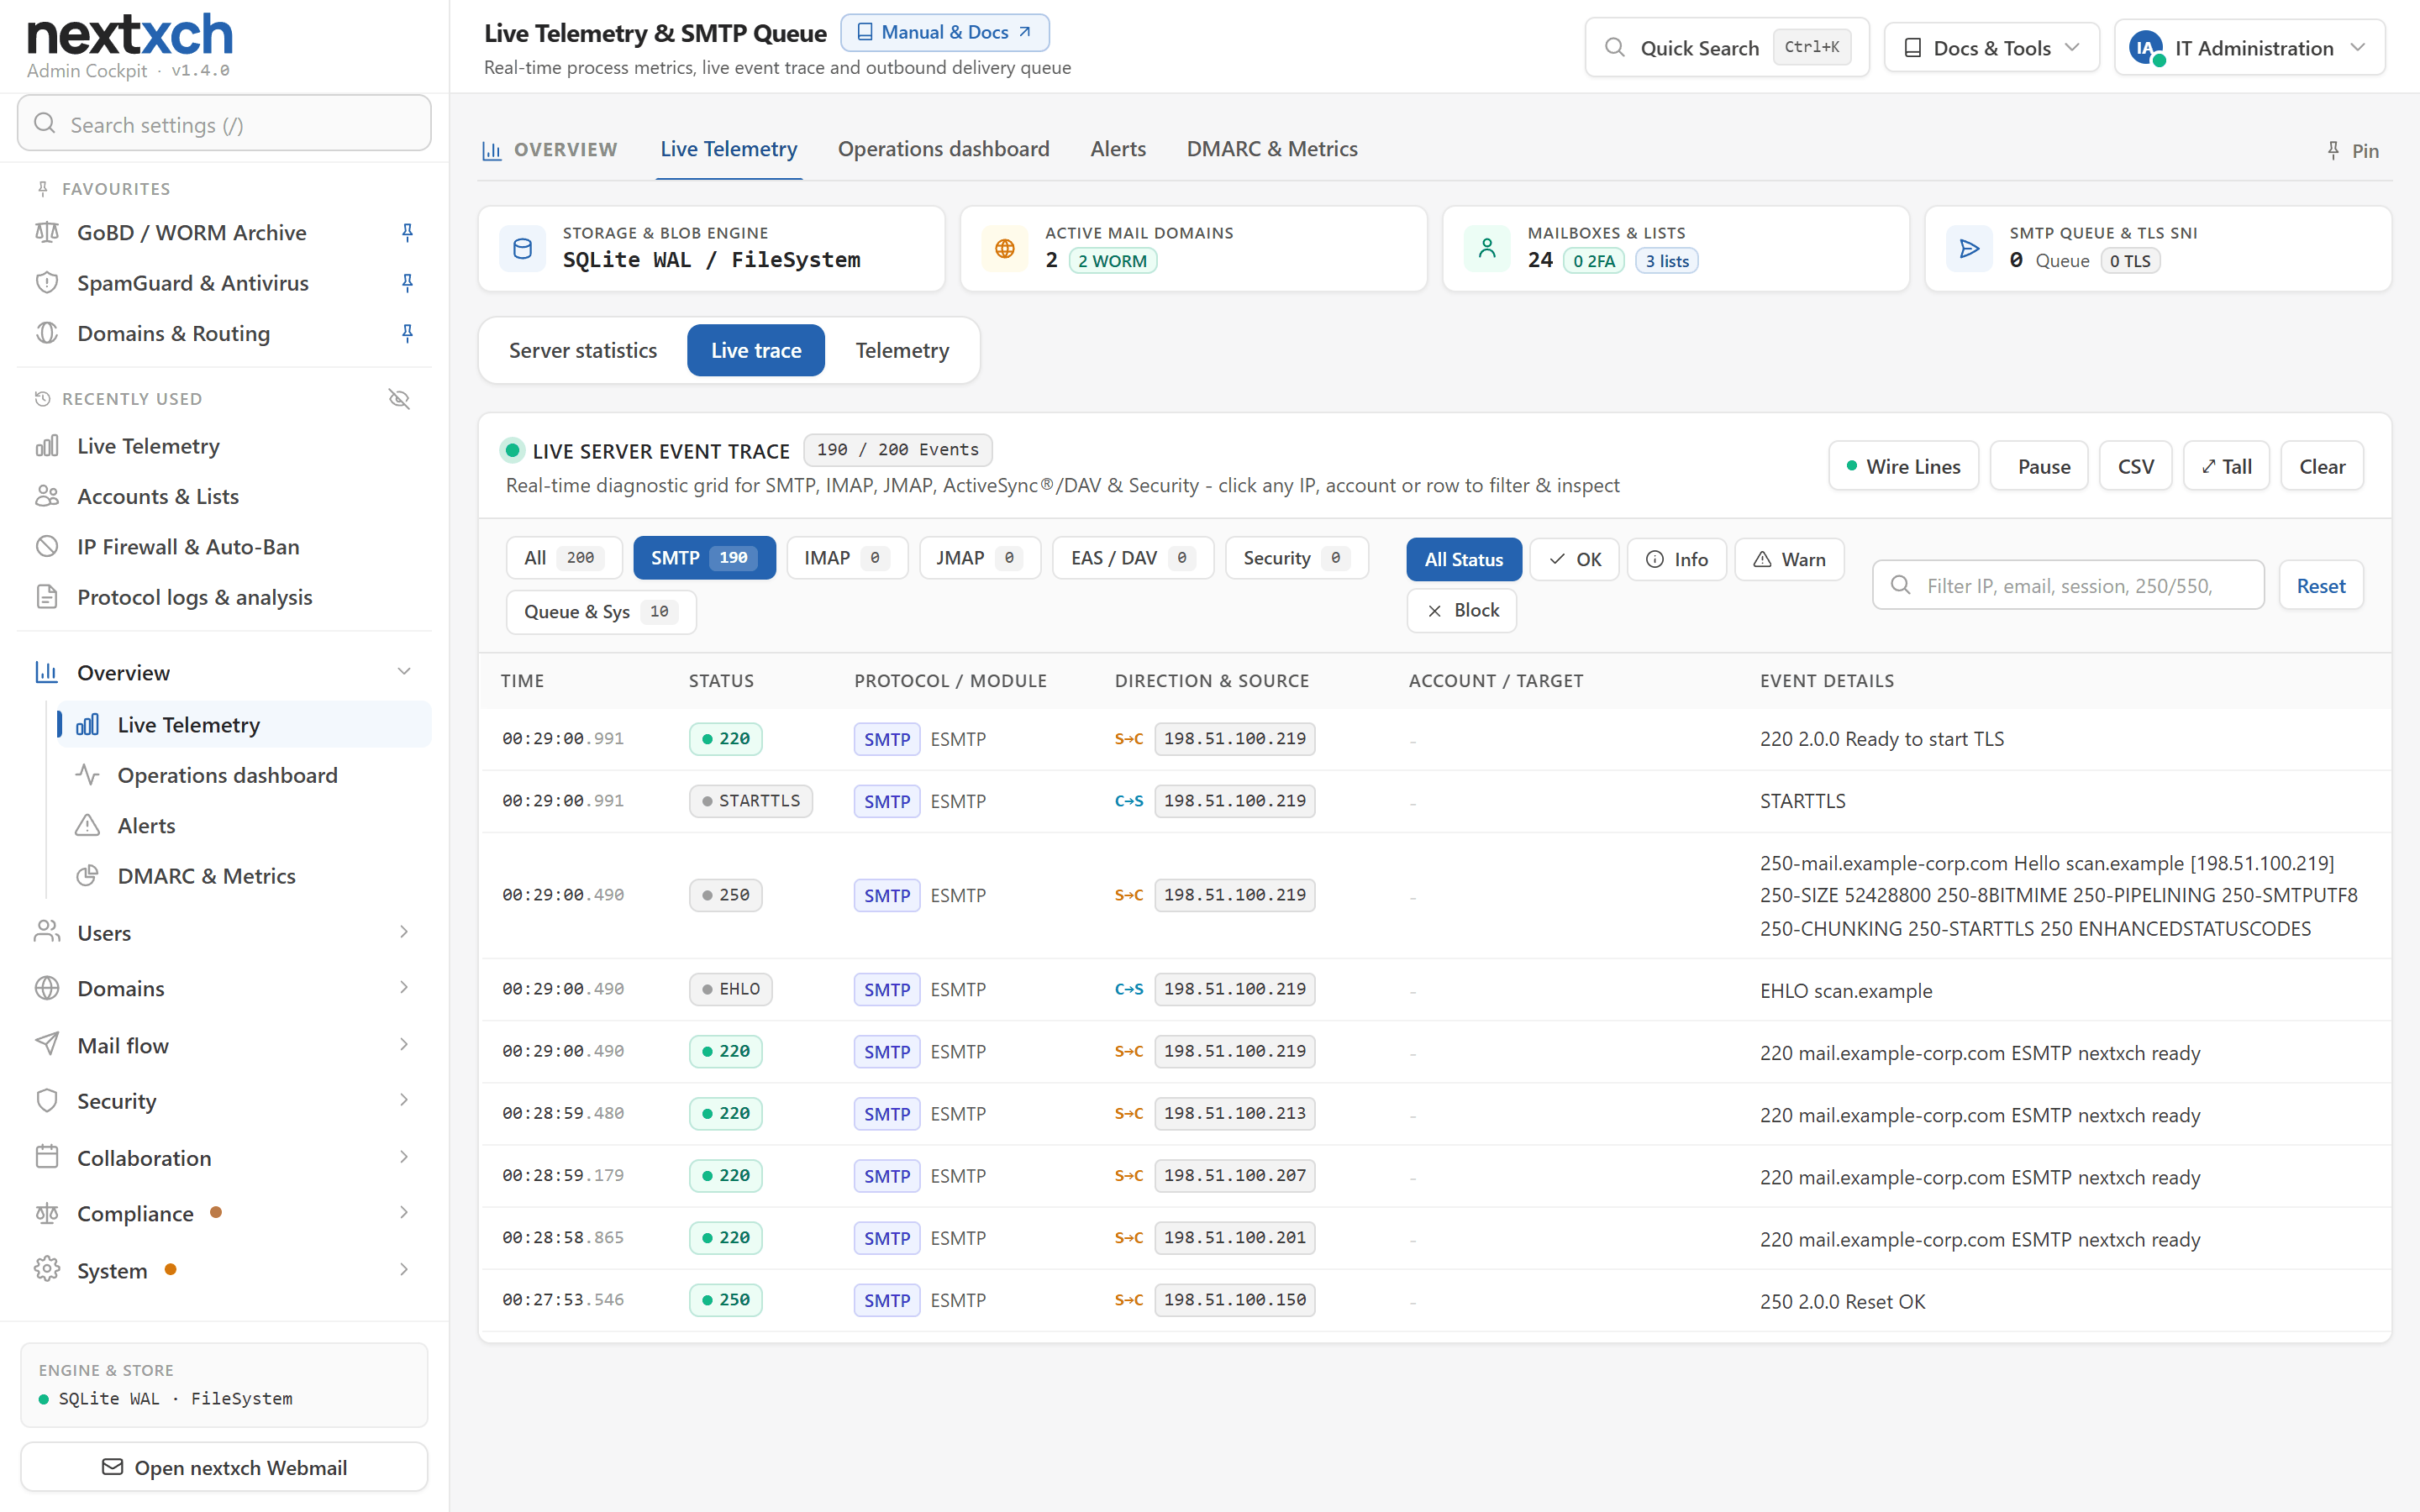
القياس عن بُعد المباشر وقائمة انتظار SMTP النشطة (الوضع الفاتح)القياس عن بُعد المباشر وقائمة انتظار SMTP النشطة (الوضع الفاتح)

القياس عن بُعد المباشر وقائمة انتظار SMTP النشطة (الوضع الفاتح)

الوضع الفاتح الواضح افتراضيًا: تتبع مباشر للأحداث عبر جميع البروتوكولات مع علم الدولة لكل عنوان IP، وإحصاءات الخادم، ومخطط الذاكرة، وقائمة انتظار تسليم MX الصادر الخاضعة للمراقبة، كل منها في علامة تبويب خاصة.

https://mail.nextxch.com/admin/#domains
نطاقات متعددة المستأجرين وDual-DKIM بنقرة واحدة وS3 Object Lockنطاقات متعددة المستأجرين وDual-DKIM بنقرة واحدة وS3 Object Lock

نطاقات متعددة المستأجرين وDual-DKIM بنقرة واحدة وS3 Object Lock

أديروا عددًا غير محدود من النطاقات، وبدّلوا مفاتيح DKIM من نوع Ed25519 وRSA-2048 بنقرة واحدة، وانسخوا سجلات DNS جاهزة للنشر.

https://mail.nextxch.com/admin/#compliance
أرشيف امتثال GoBD / WORM والحجز القانوني (Legal Hold)أرشيف امتثال GoBD / WORM والحجز القانوني (Legal Hold)

أرشيف امتثال GoBD / WORM والحجز القانوني (Legal Hold)

أقفال احتفاظ غير قابلة للتعديل لمدة 10 سنوات (COMPLIANCE)، والحجز القانوني (Legal Hold)، وبحث تدقيق للقراءة فقط عبر ملفات PDF والفواتير الإلكترونية ZUGFeRD والمستندات الممسوحة بـ OCR.

https://mail.nextxch.com/admin/#otel-logs
OpenTelemetry (OTLP) وسجلات الخادم المنظمة ومراقب الأمانOpenTelemetry (OTLP) وسجلات الخادم المنظمة ومراقب الأمان

OpenTelemetry (OTLP) وسجلات الخادم المنظمة ومراقب الأمان

سجلات خادم مترابطة عبر W3C TraceId، وتدوير يومي لملفات JSONL، وتصدير OTLP (Traces وMetrics وLogs) إلى Grafana/Loki/Tempo، والتقاط مركزي للحالات الشاذة.

https://mail.nextxch.com/admin/#dmarc
محلل رسومي لـ DMARC وTLS-RPT + OpenMetrics (/metrics)محلل رسومي لـ DMARC وTLS-RPT + OpenMetrics (/metrics)

محلل رسومي لـ DMARC وTLS-RPT + OpenMetrics (/metrics)

يحلل بصريًا تقارير DMARC التجميعية (.xml/.gz/.zip) من Google®/Microsoft® وتقارير RFC 8460 TLS-RPT بصيغة JSON إلى جانب مقاييس Prometheus /metrics المباشرة.

https://mail.nextxch.com/admin/
الإحصاءات لكل حساب ونطاق وخادمالإحصاءات لكل حساب ونطاق وخادم

الإحصاءات لكل حساب ونطاق وخادم

استخدام التخزين، وحركة البريد خلال 24 ساعة و7 أيام و30 يومًا مع مخطط لـ 30 يومًا، والبريد العشوائي، والرسائل المرتدة، وعمليات تسجيل الدخول مع الجهاز والمتصفح وعنوان IP، ومحاولات الدخول الفاشلة، وحظر عناوين IP، وخدمات الإرسال المكتشفة.

https://mail.nextxch.com/admin/#protocol-log
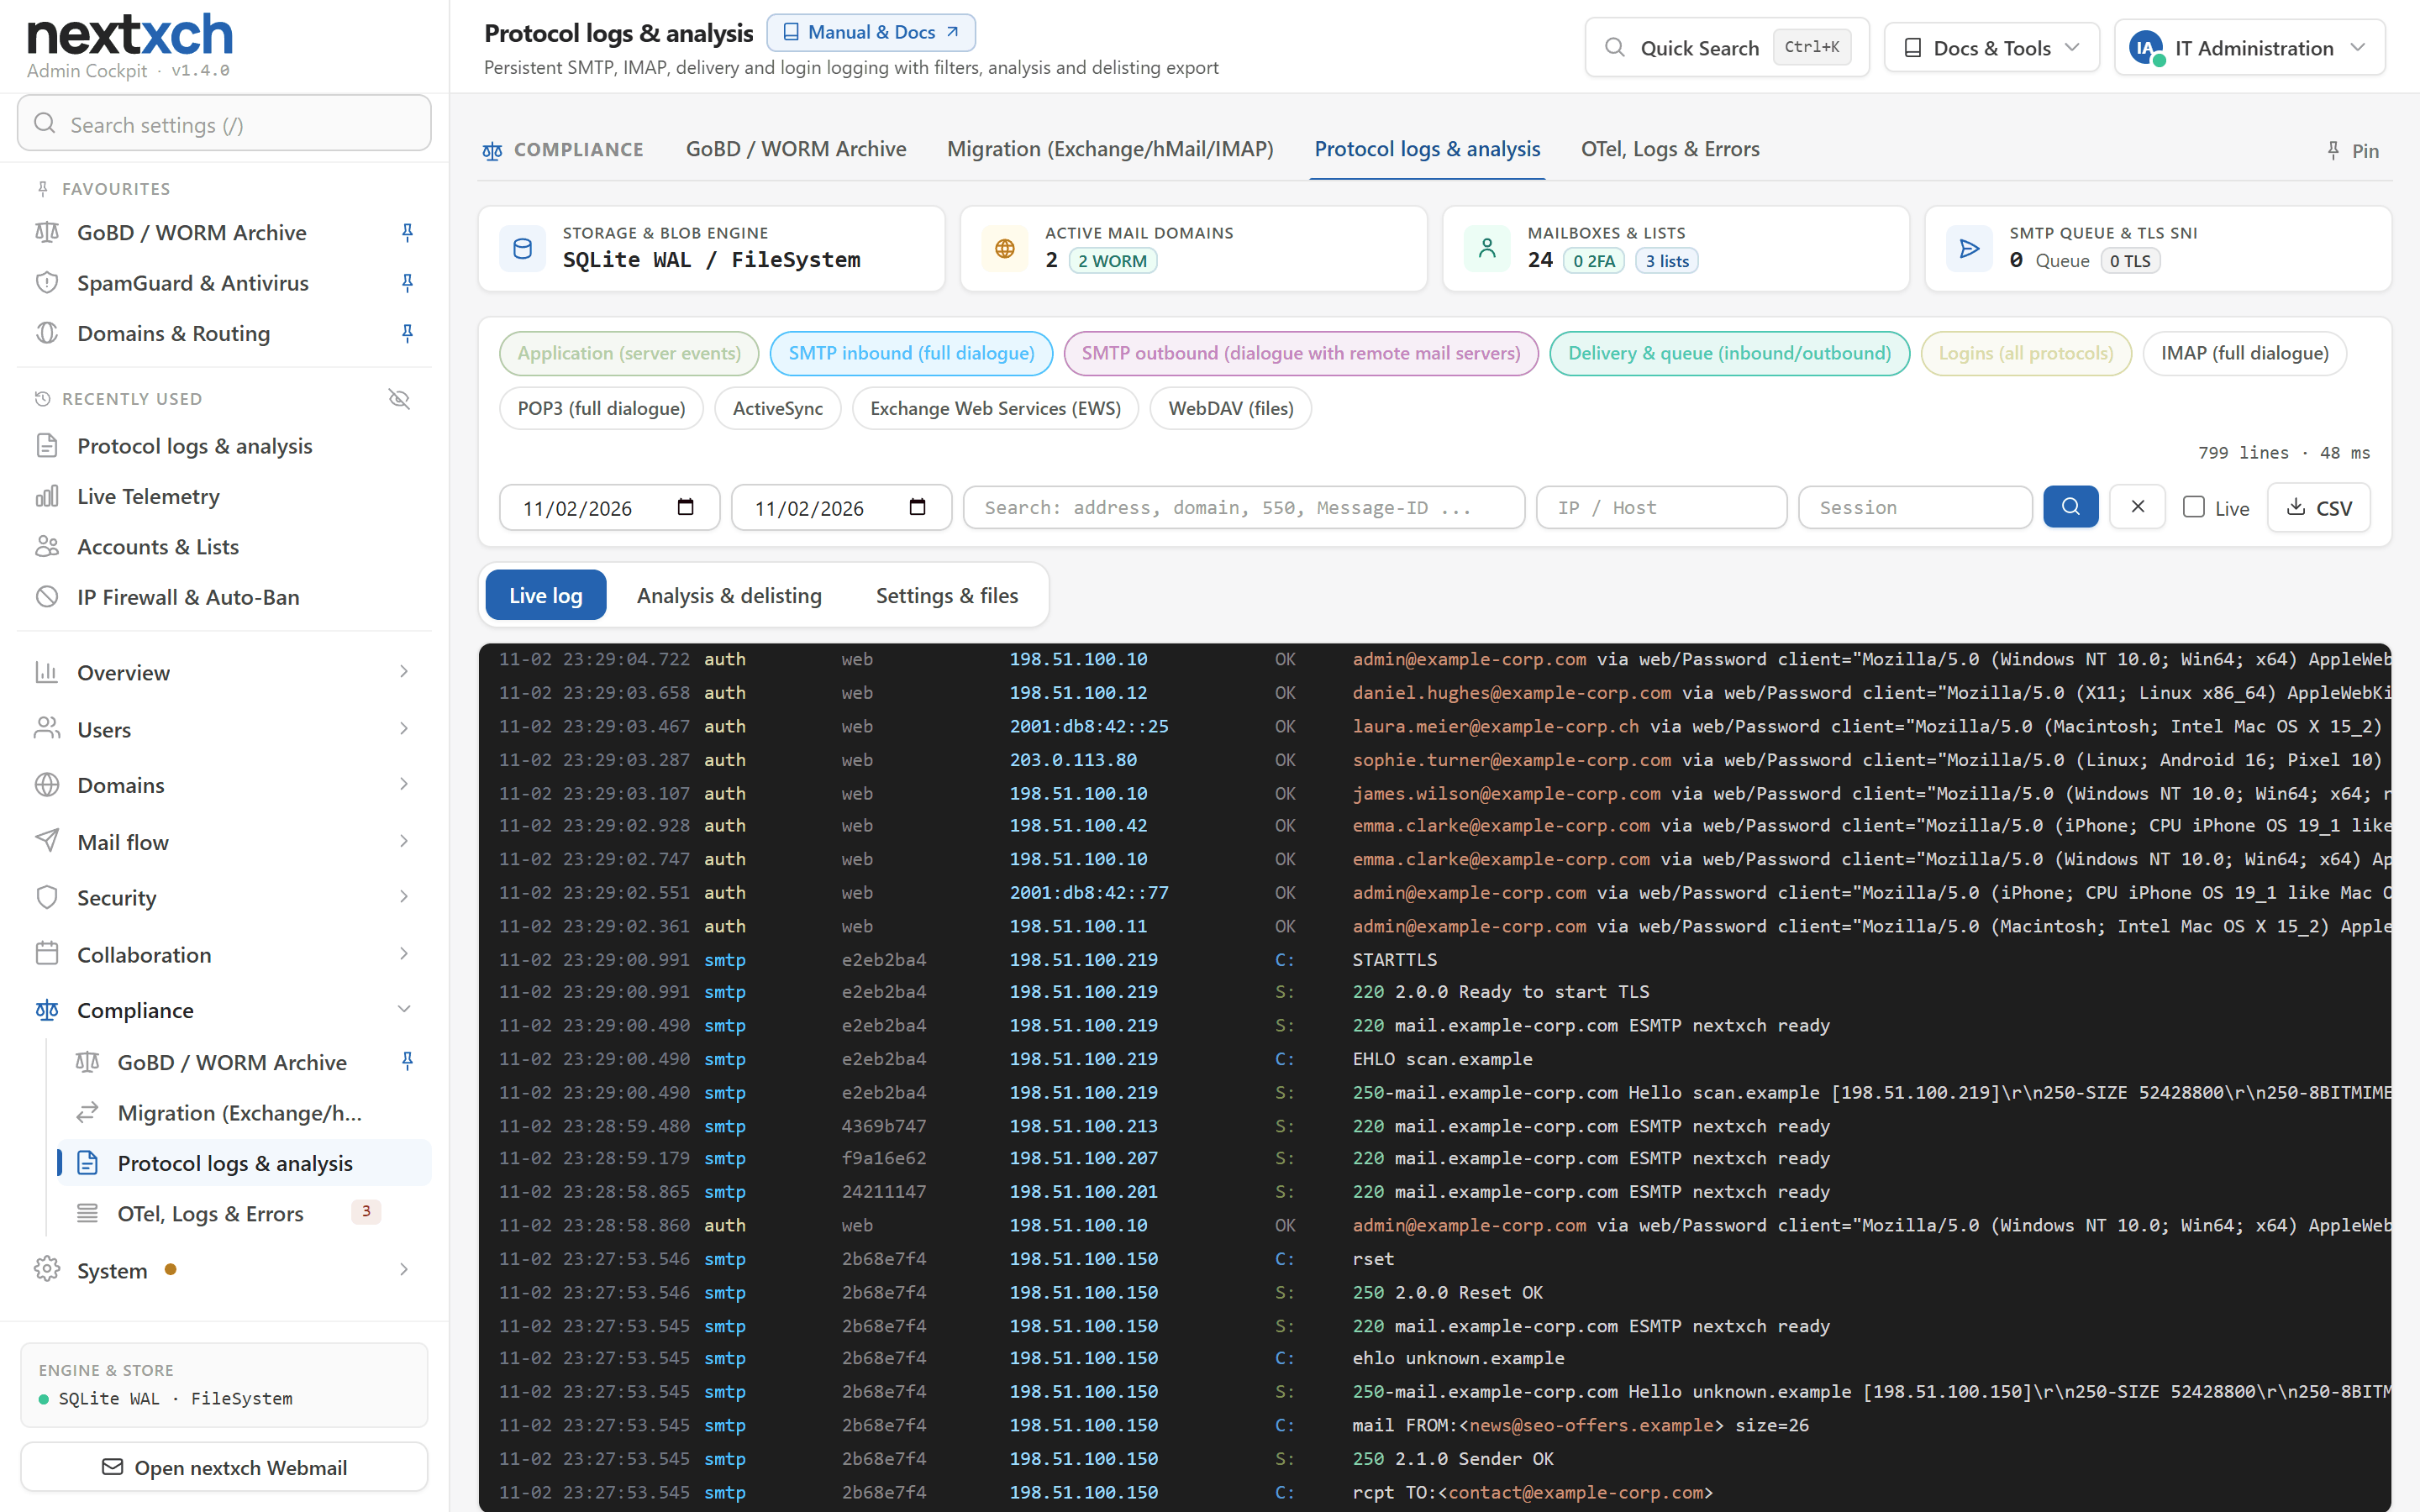
سجل البروتوكولات كما في hMailServer مع عارض مباشرسجل البروتوكولات كما في hMailServer مع عارض مباشر

سجل البروتوكولات كما في hMailServer مع عارض مباشر

حوار SMTP الوارد والصادر الكامل، والتسليم، وعمليات تسجيل الدخول، وIMAP وActiveSync، قابلة للتفعيل لكل فئة. عوامل تصفية حسب النطاق الزمني والنص وعنوان IP والجلسة، وتحليل حسب عنوان IP والعنوان والنطاق والمزود، بالإضافة إلى تقرير إزالة الإدراج.

https://mail.nextxch.com/admin/#sessions
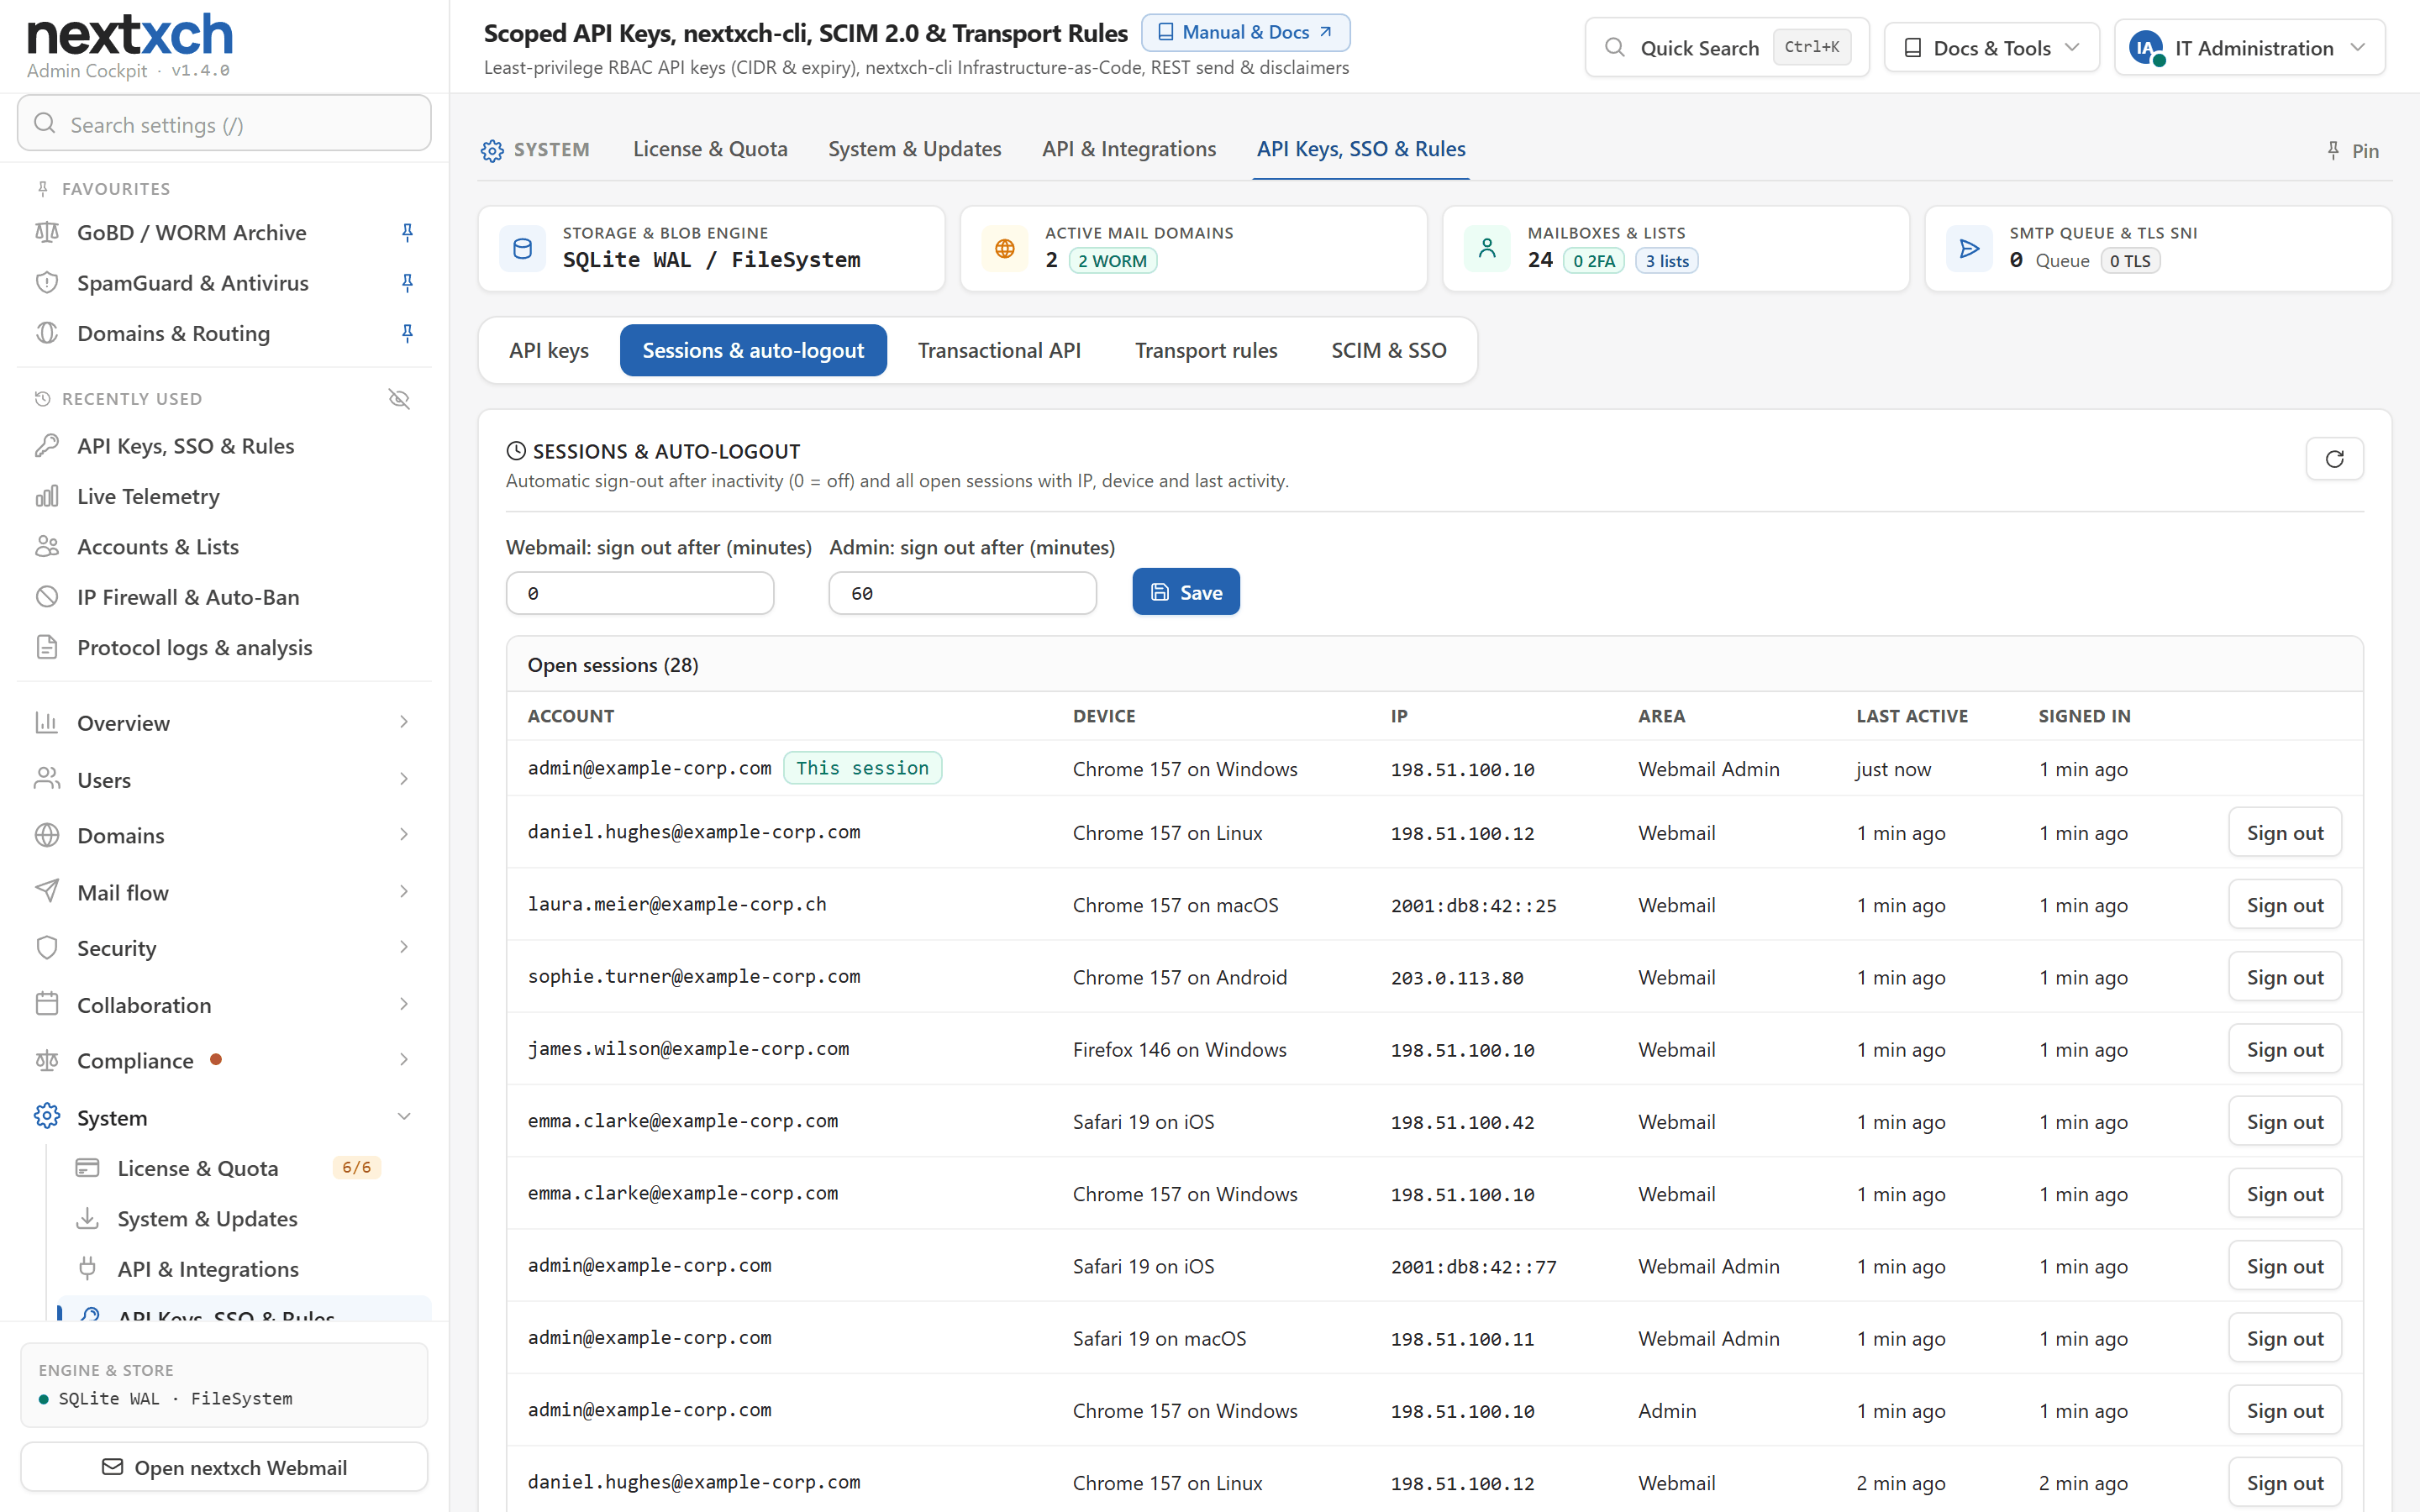
الجلسات وتسجيل الخروج لكل جهاز وتسجيل الخروج التلقائيالجلسات وتسجيل الخروج لكل جهاز وتسجيل الخروج التلقائي

الجلسات وتسجيل الخروج لكل جهاز وتسجيل الخروج التلقائي

الجلسات المفتوحة مع الجهاز وبلد عنوان IP وآخر نشاط. تسجيل الخروج لكل جهاز أو من جميع الأجهزة، وتسجيل خروج تلقائي قابل للضبط عند الخمول في Webmail ولوحة الإدارة.

https://mail.nextxch.com/admin/#rules
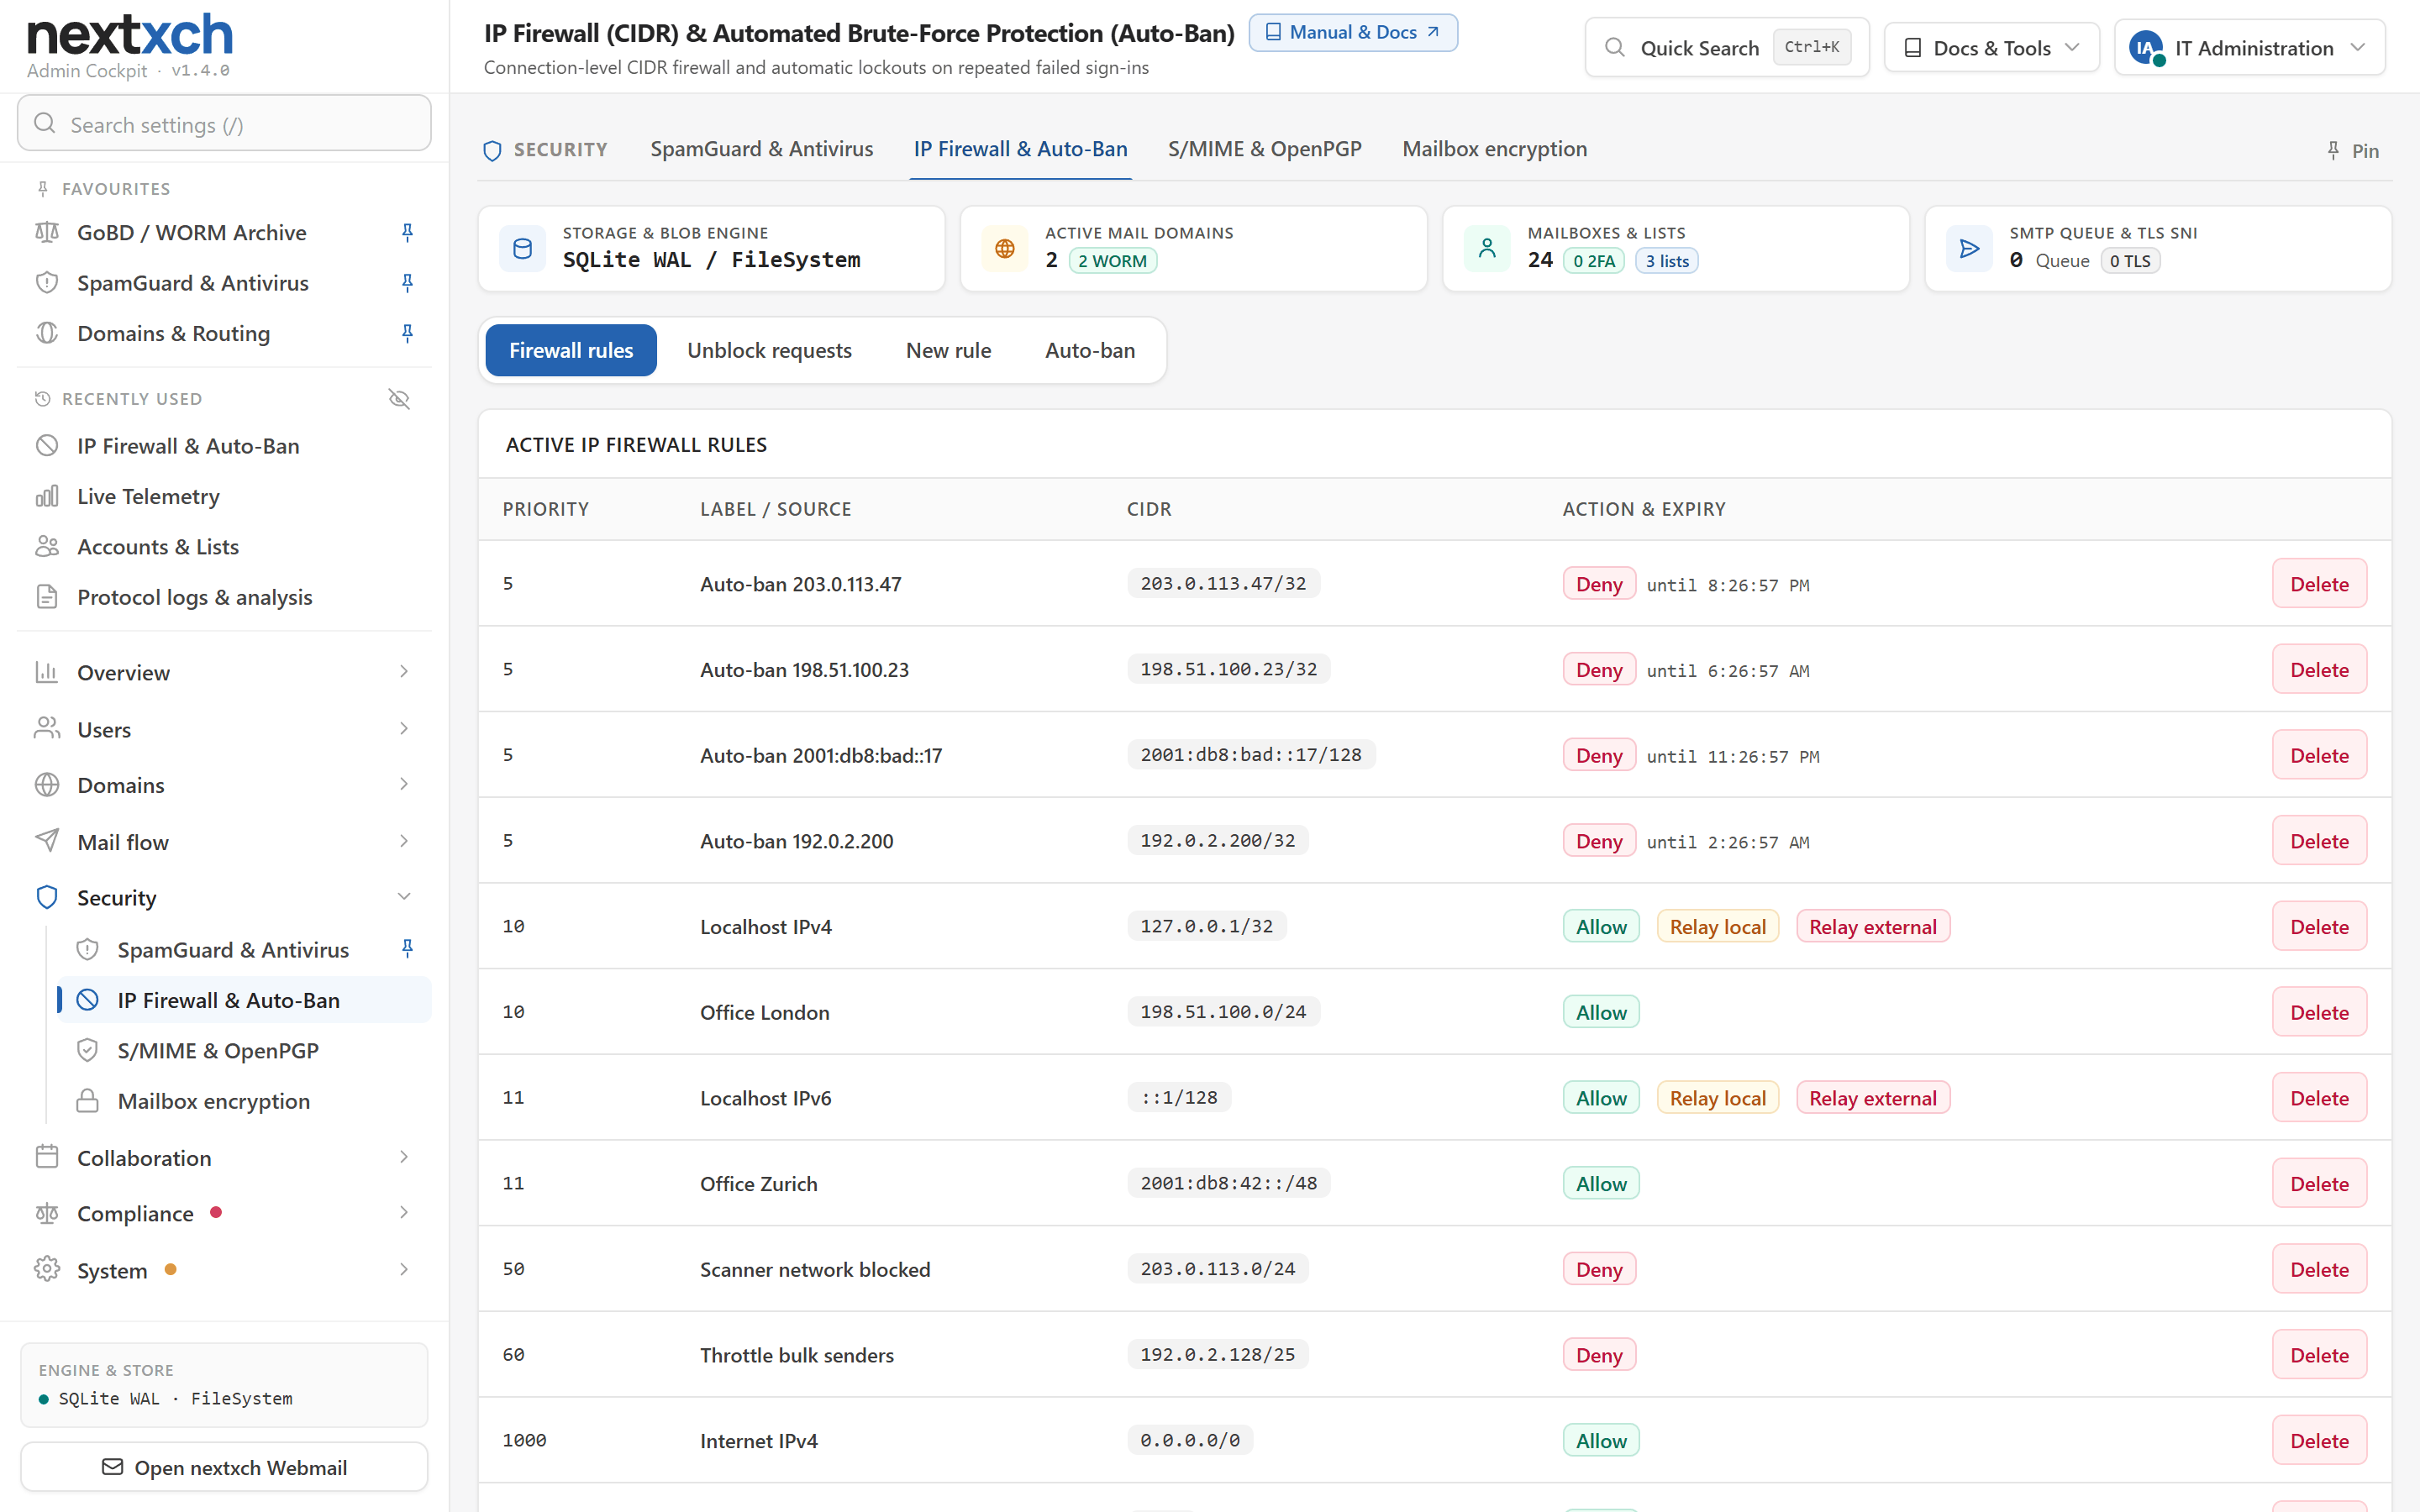
جدار حماية IP مع أعلام الدول وطلبات إلغاء الحظرجدار حماية IP مع أعلام الدول وطلبات إلغاء الحظر

جدار حماية IP مع أعلام الدول وطلبات إلغاء الحظر

قواعد CIDR والحظر التلقائي مع علم الدولة واسمها بجوار كل عنوان IP (دون اتصال عبر DB-IP Lite). ويقدّم المرسلون المحظورون طلبًا عبر الرابط الوارد في رفض SMTP، مع فحوص تلقائية لـ PTR وMX وSPF.

https://mail.nextxch.com/mail/
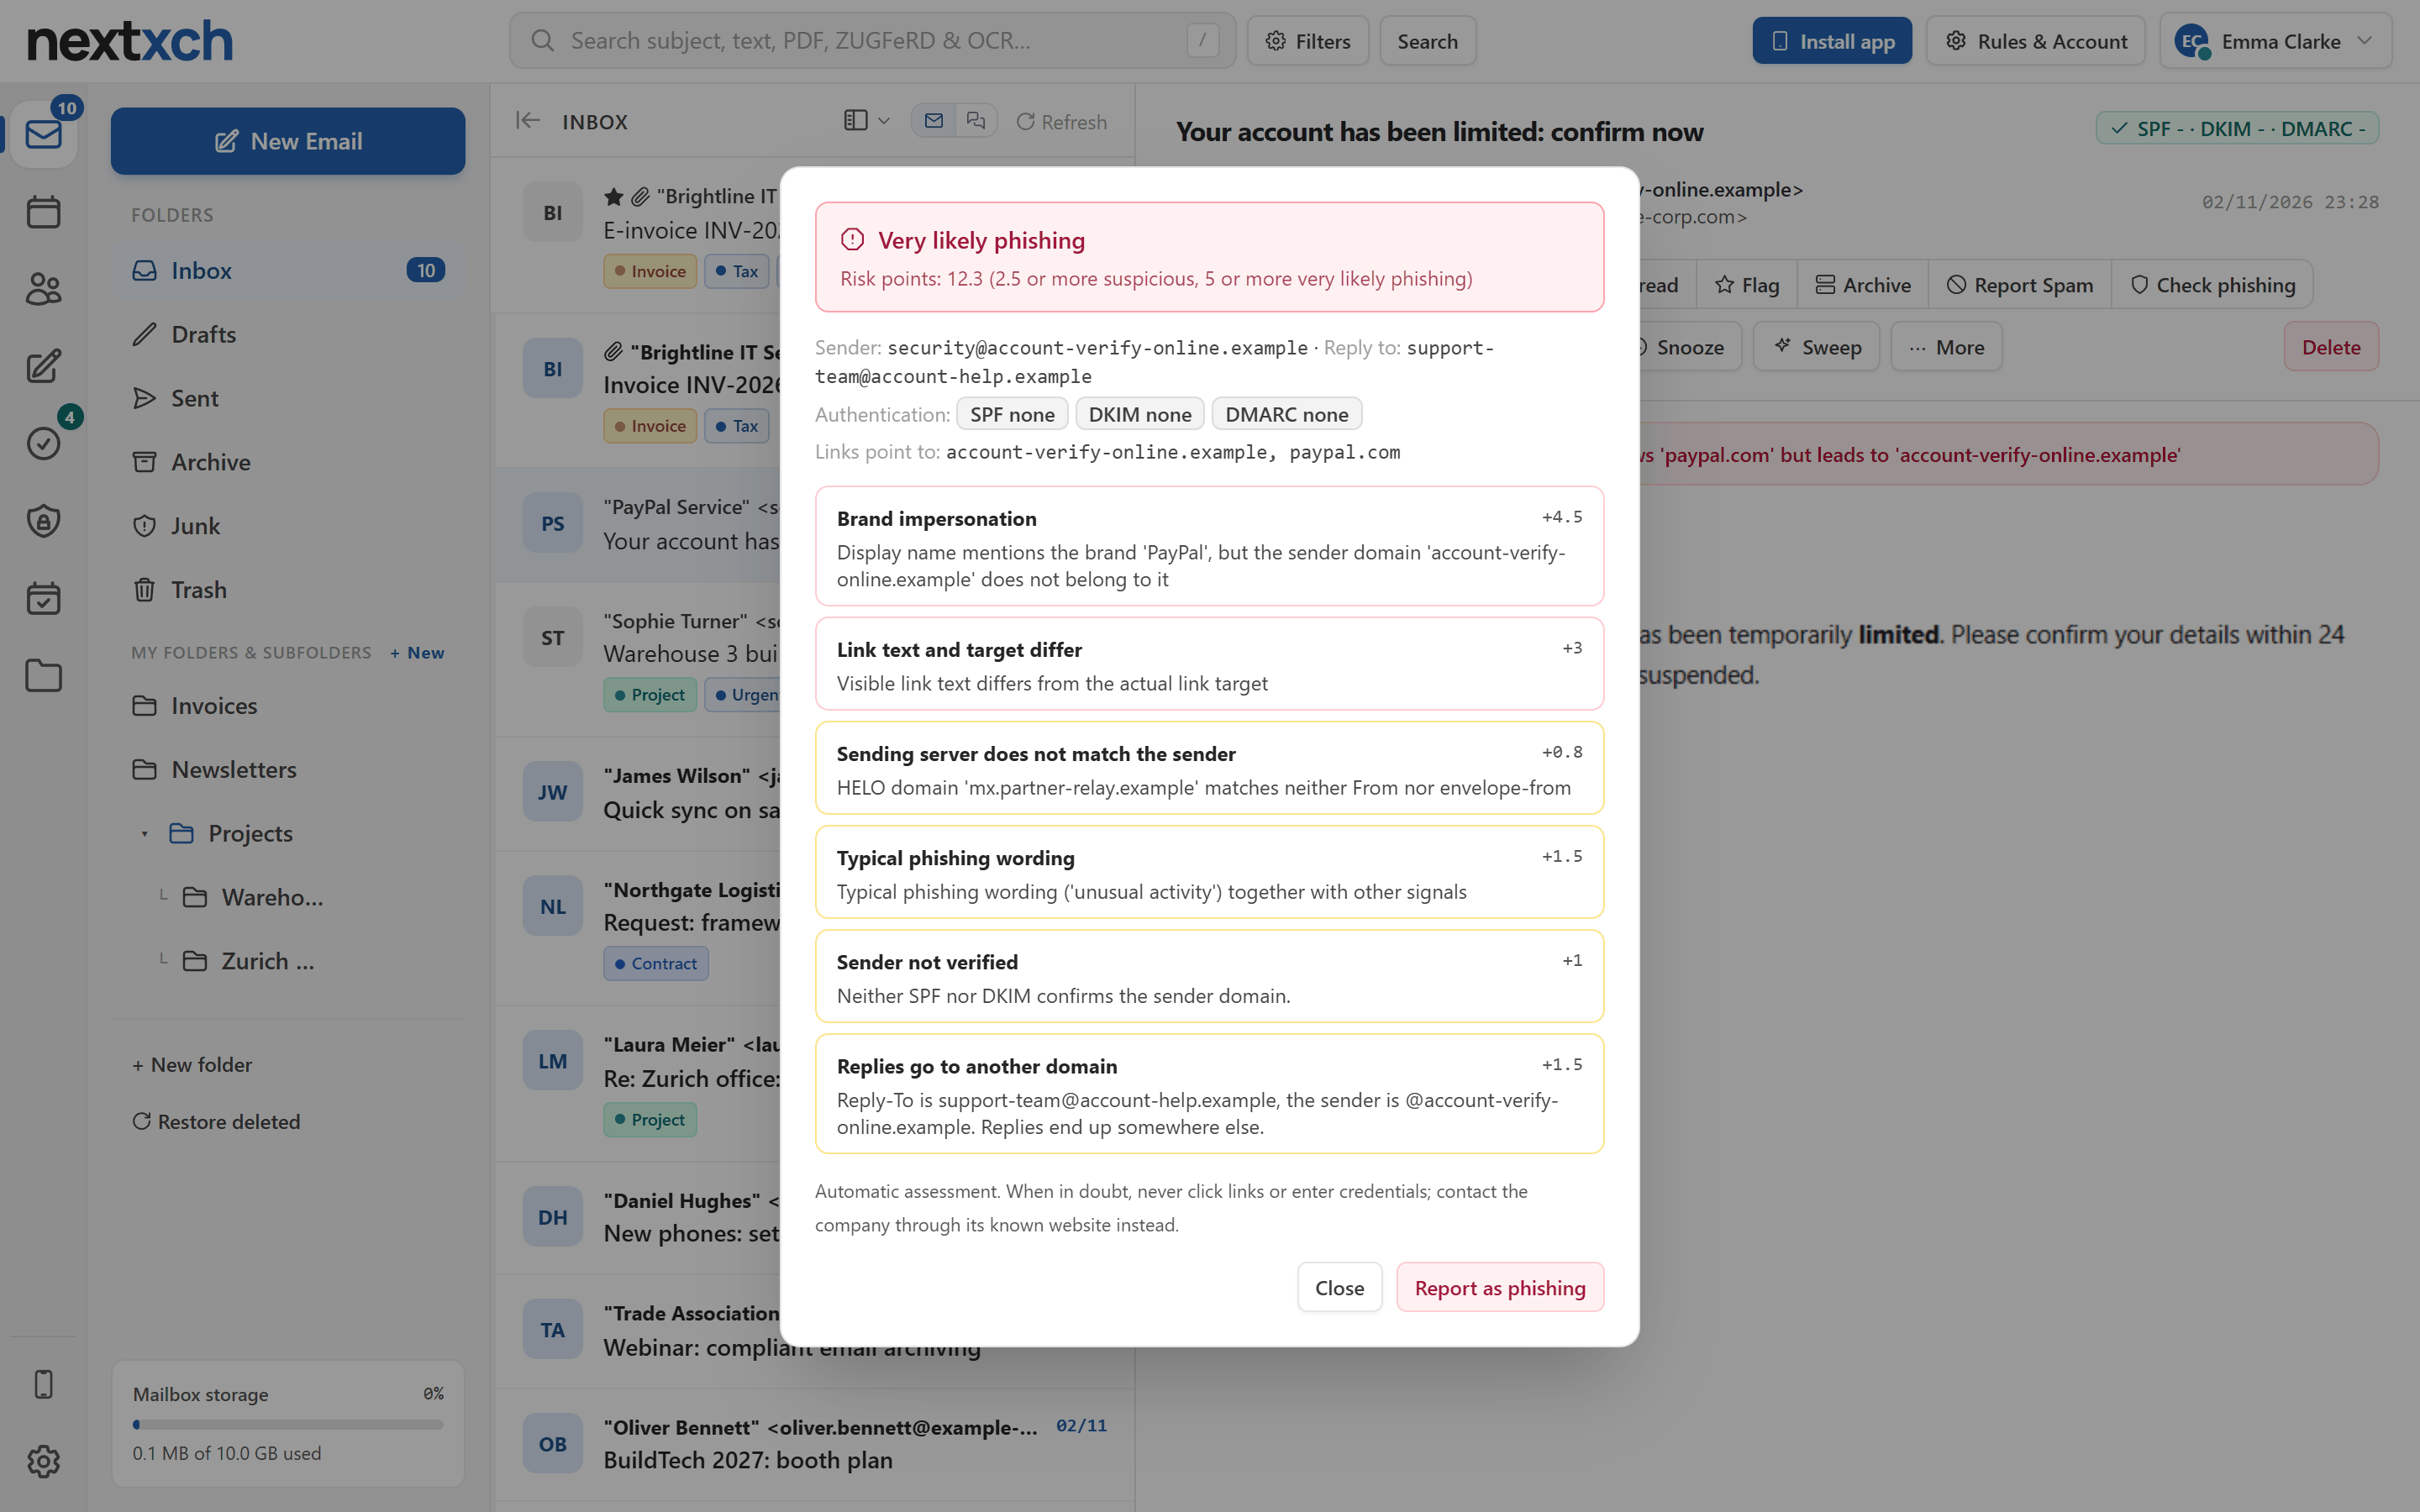
"فحص التصيد" مباشرةً في Webmail"فحص التصيد" مباشرةً في Webmail

"فحص التصيد" مباشرةً في Webmail

حكم مع نقاط المخاطر والنتائج: علامة تجارية منتحَلة في اسم العرض، وأهداف روابط غير متطابقة، وعنوان الرد (Reply-To) بالإضافة إلى SPF وDKIM وDMARC. ويمكن الإبلاغ عن الرسائل المشبوهة بوصفها تصيدًا احتياليًا على الفور.

https://mail.nextxch.com/admin/#spam
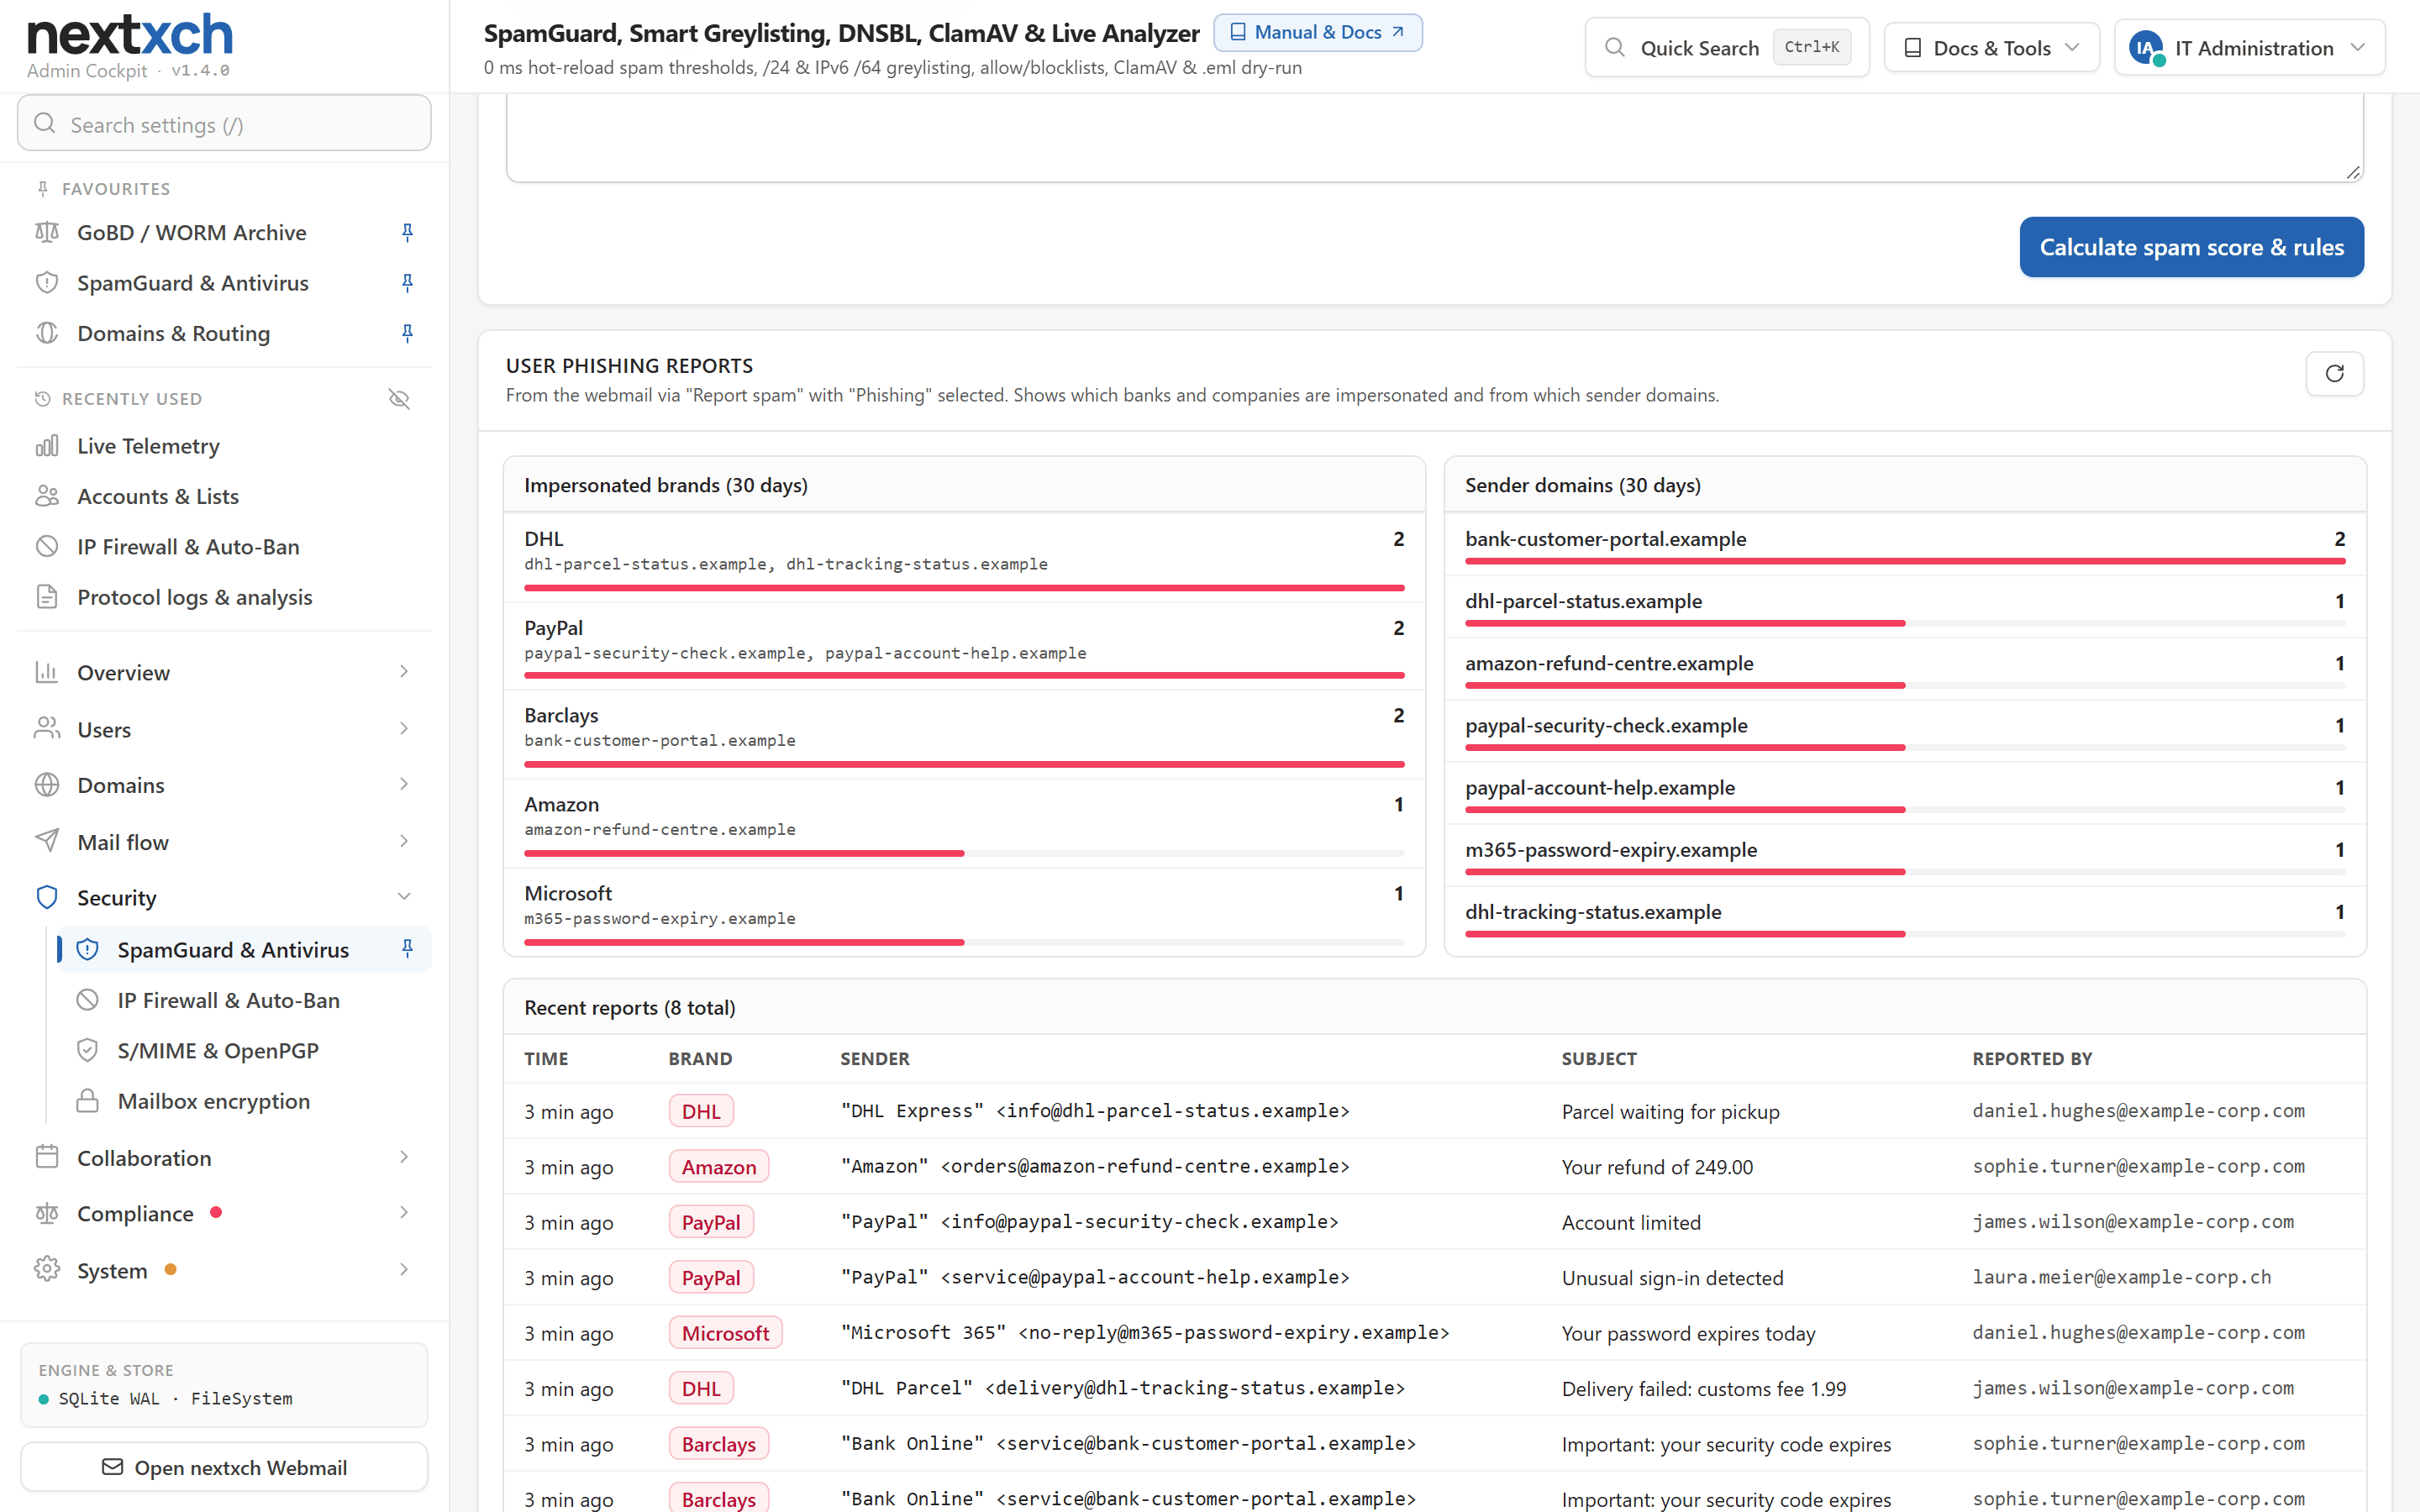
بلاغات التصيد حسب العلامة التجارية ونطاق المرسلبلاغات التصيد حسب العلامة التجارية ونطاق المرسل

بلاغات التصيد حسب العلامة التجارية ونطاق المرسل

يُبلغ المستخدمون عن التصيد الاحتيالي بما في ذلك البنك أو الشركة المنتحَلة. ويرى المسؤولون العلامات التجارية الأكثر انتحالًا ونطاقات المرسلين وجميع البلاغات خلال آخر 30 يومًا.

https://mail.nextxch.com/mail/
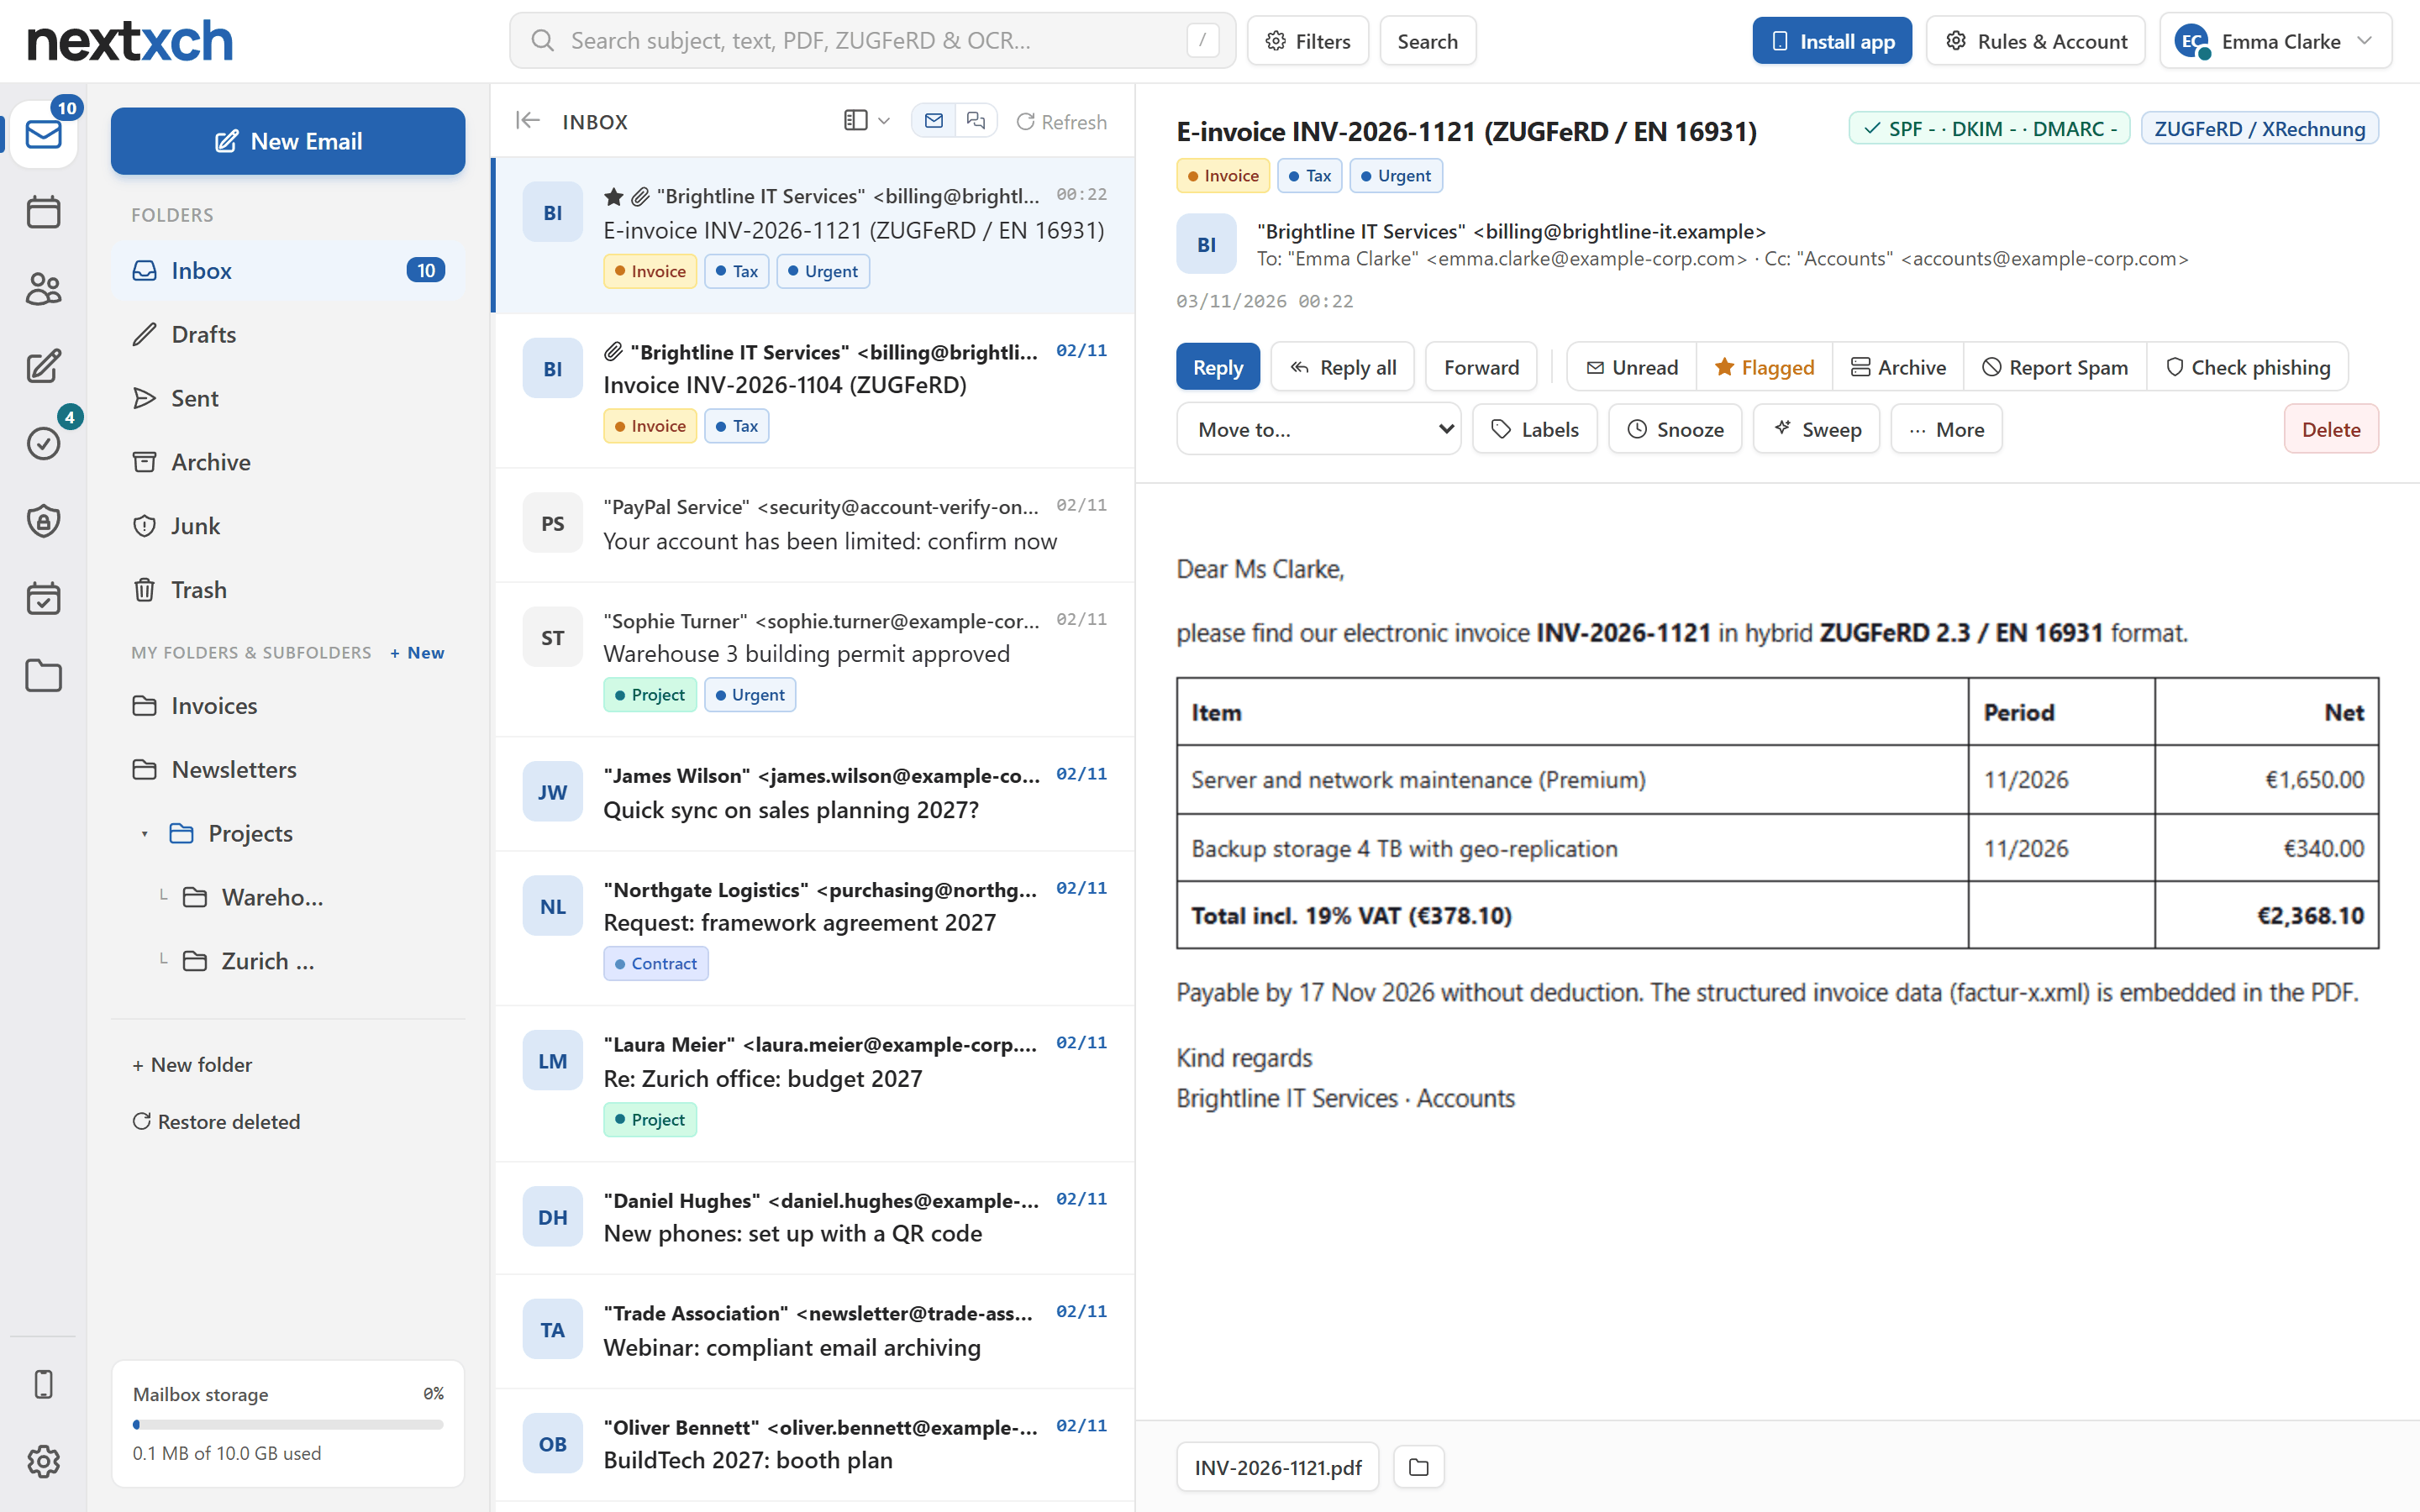
nextxch Webmail PWA مع المجلدات الفرعية والتسميات وZUGFeRD وملف PDF الجنائيnextxch Webmail PWA مع المجلدات الفرعية والتسميات وZUGFeRD وملف PDF الجنائي

nextxch Webmail PWA مع المجلدات الفرعية والتسميات وZUGFeRD وملف PDF الجنائي

Webmail PWA مدمج دون PHP يتميز بمجلدات فرعية هرمية وتسميات وأولويات ومحرر نص منسق/نص عادي وإرسال مجدول وتصدير PDF جنائي مع ترويسات RFC 5322 كاملة.

https://mail.nextxch.com/mail/#mobile-qr
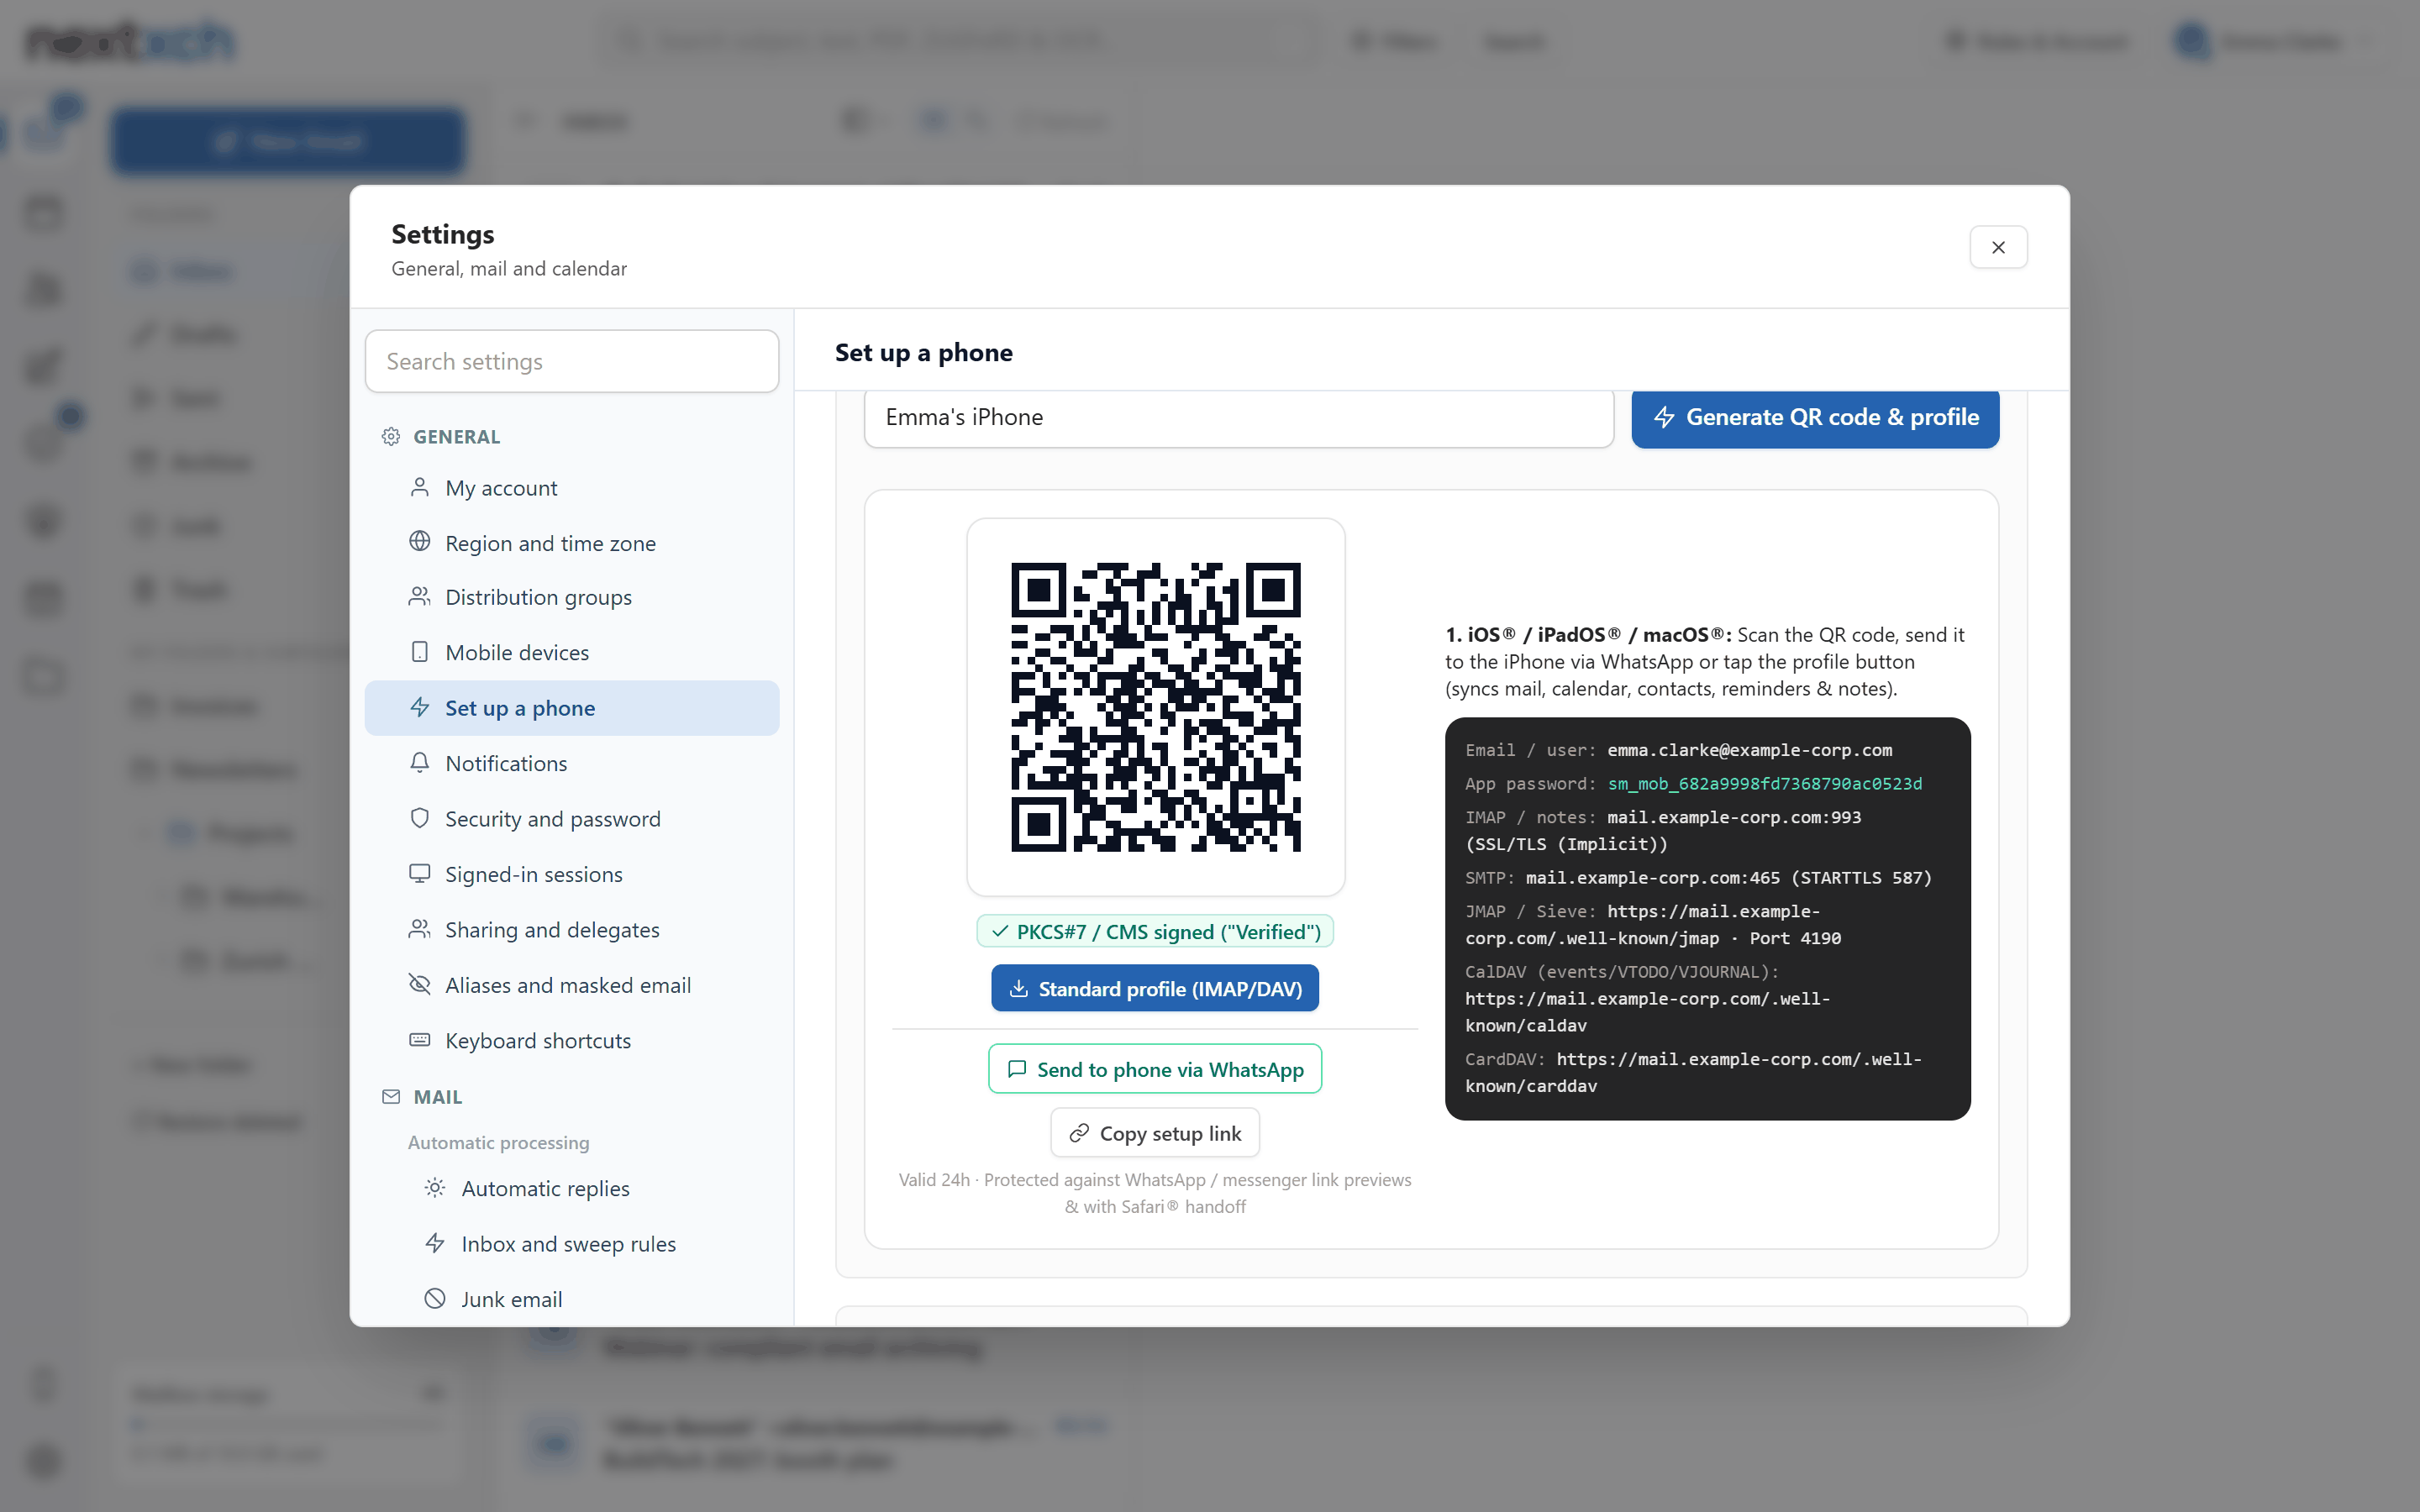
إعداد الهاتف الذكي في 5 ثوانٍ عبر رمز QR موقّعإعداد الهاتف الذكي في 5 ثوانٍ عبر رمز QR موقّع

إعداد الهاتف الذكي في 5 ثوانٍ عبر رمز QR موقّع

مسح واحد بالكاميرا على iPhone® أو iPad® أو Mac® يثبّت ملف تعريف .mobileconfig موقّعًا بـ PKCS#7/CMS مع كلمة مرور تطبيق معزولة لكل جهاز.

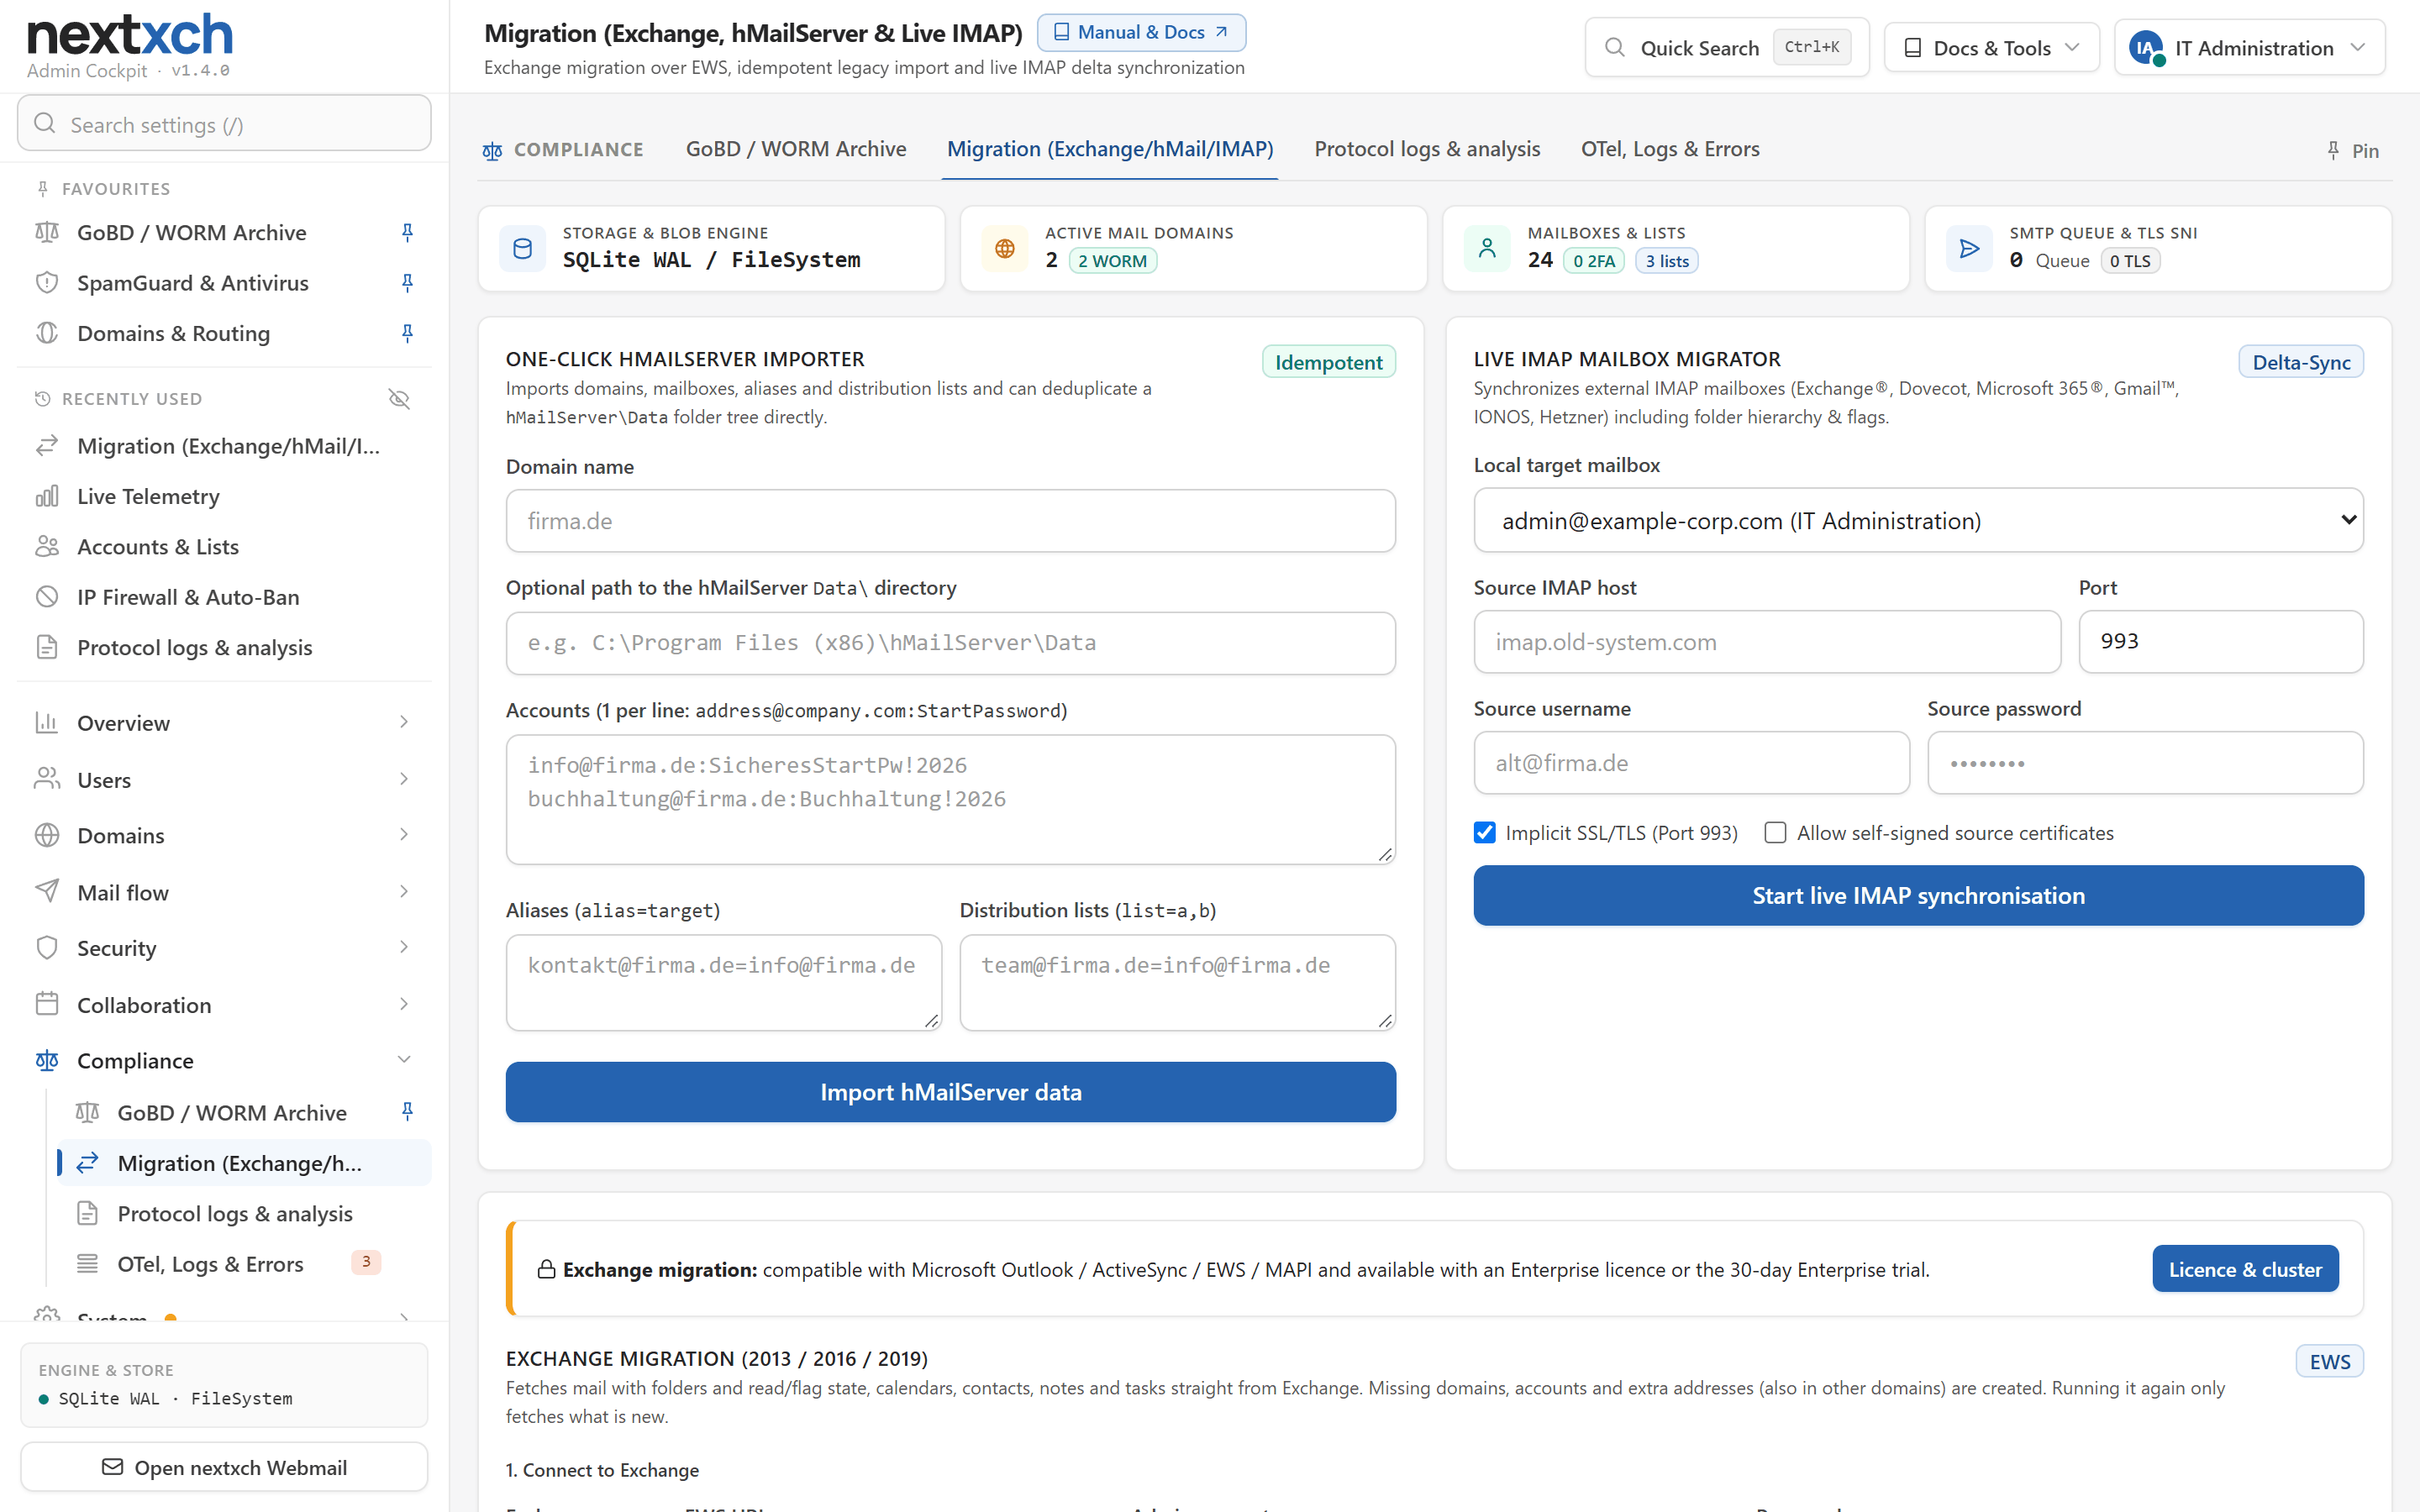
https://mail.nextxch.com/admin/#migration
مستورد hMailServer لنظام Windows® بنقرة واحدة ومزامنة IMAP مباشرةمستورد hMailServer لنظام Windows® بنقرة واحدة ومزامنة IMAP مباشرة

مستورد hMailServer لنظام Windows® بنقرة واحدة ومزامنة IMAP مباشرة

يستورد أدلة hMailServer الكاملة على Windows® (النطاقات والحسابات والأسماء المستعارة وData\*.eml) أو يزامن تغييرات خوادم TLS IMAP/Exchange® الحية.

التشغيل والشفافية والحماية من التصيد

سجلات البروتوكولات والإحصاءات والحماية من التصيد: كلها في لوحة الإدارة

رؤية كاملة لما يحدث على الخادم: من حوار SMTP الكامل إلى عمليات تسجيل الدخول والجلسات ومصدر كل عنوان IP. بالإضافة إلى حماية من التصيد تُشرك المستخدمين في Webmail، وخدمة ذاتية للمرسلين المحظورين. دون وحدات إضافية ودون خدمات خارجية.

تسجيل البروتوكولات كما في hMailServer

سجلات يومية دائمة لـ SMTP الوارد، وحوار SMTP الصادر الكامل مع خوادم البريد البعيدة، والتسليم وقائمة الانتظار، وعمليات تسجيل الدخول، وIMAP، وActiveSync، وأحداث التطبيق. ويمكن تشغيل كل فئة أو إيقافها، ومدة الاحتفاظ قابلة للتكوين (الافتراضي 30 يومًا).

عارض مباشر وتحليل وتقرير إزالة من القوائم

عارض سجلات مع وضع مباشر وعوامل تصفية حسب النطاق الزمني والنص وعنوان IP والجلسة. وتحليل حسب عنوان IP وعنوان البريد الإلكتروني والنطاق والمزود بما في ذلك رموز ردود SMTP، بالإضافة إلى تصدير تقرير لإزالة الإدراج موجّه لمشغلي قوائم الحظر والمزودين.

إحصاءات لكل حساب ونطاق وخادم

علامات تبويب مخصصة للإحصاءات مع استخدام التخزين، وحركة البريد خلال 24 ساعة و7 أيام و30 يومًا شاملةً مخططًا لـ 30 يومًا، والبريد العشوائي، والرسائل المرتدة، وعمليات تسجيل الدخول مع الجهاز والمتصفح وعنوان IP، ومحاولات الدخول الفاشلة، وحظر عناوين IP.

سجل تسجيل الدخول والجلسات وتسجيل الخروج التلقائي

سجل دائم لتسجيلات الدخول عبر جميع البروتوكولات. قائمة الجلسات مع الجهاز وعنوان IP وآخر نشاط، وتسجيل الخروج لكل جهاز أو من جميع الأجهزة، وتسجيل خروج تلقائي قابل للضبط عند الخمول في Webmail ولوحة الإدارة.

دول عناوين IP مع الأعلام

يُظهر كل عنوان IP عام في لوحة الإدارة علم الدولة واسمها. وتجري عمليات البحث دون اتصال مقابل قاعدة بيانات DB-IP Lite المحلية، ولا تُرسل أي بيانات إلى جهات خارجية.

التعرف على خدمات الإرسال (69 مزودًا)

يكتشف الخدمة التي سلّمت الرسالة، مثل SendGrid أو Mailgun أو Brevo أو Amazon SES أو Microsoft 365® أو Azure® Communication Services أو Google أو Mailchimp أو HubSpot. ويُعرض ذلك كشارة في Webmail، وعمود في تتبع الرسائل، وفي الإحصاءات.

الحماية من التصيد مع فحص العلامات التجارية والروابط

أساليب استدلالية ضد انتحال العلامات التجارية والروابط الخطرة: أسماء عرض مزيفة، وأهداف روابط مموّهة، ومضيفو السحابة واختصار الروابط. ويُقيَّم SPF وDKIM وDMARC لكل رسالة واردة، وتُدرج القواعد المُفعَّلة في الترويسة X-Spam-Rules.

"التحقق من التصيد الاحتيالي" والتقارير في Webmail

نقرة واحدة في Webmail تعرض حكمًا والنتائج (المرسل، وعنوان الرد، والروابط، وSPF/DKIM/DMARC). ويسأل "الإبلاغ عن بريد عشوائي" عما إذا كان بريدًا عشوائيًا أو تصيدًا، وعن البنك أو الشركة التي يُنتحل اسمها. ويرى المسؤولون جميع بلاغات التصيد حسب العلامة التجارية ونطاق المرسل.

طلبات رفع حظر IP بالخدمة الذاتية

يتضمن رفض SMTP رابطًا إلى نموذج طلب رفع الحظر. ويتحقق nextxch تلقائيًا من PTR/FCrDNS وMX وSPF، ويؤكد عنوان البريد الإلكتروني لمقدم الطلب، ويعرض الطلب على المسؤول للموافقة أو الرفض.

Webmail على أسماء مضيفي العملاء

Webmail على أسماء المضيفين mail. أو webmail. لكل نطاق عميل. ويحصل كل اسم مضيف على شهادة Let's Encrypt خاصة به، حتى لا تكشف الشهادة عن نطاقات العملاء الآخرين.

حظر الصور الخارجية بشفافية

تُسرد الصور الخارجية المحظورة مع عناوينها، بحيث يرى المستخدمون من أين ستحمّل الرسالة المحتوى. ويمكن دائمًا تحميل الصور للمرسلين والنطاقات الموثوقة، إلا عند فشل SPF أو DMARC.

لوحة إدارة أوضح وأكثر تحصينًا

علامات تبويب فرعية في جميع صفحات الإدارة بدلًا من الصفحات الطويلة التي تتطلب التمرير، وتخطيط مدمج، وأيقونات SVG بدلًا من الرموز التعبيرية. ترويسات أمان (CSP وHSTS) في جميع أنحاء التطبيق، وعرض الرسائل الإلكترونية في بيئة معزولة (Sandbox).

جديد في Webmail · مشاركة الملفات المشفرة

مشاركة الملفات المشفرة: نقل سري وآمن

لا مكان للمستندات السرية في صناديق بريد الآخرين كمرفقات عادية. مع Encrypted File Share، يرسل المستخدمون لديكم الملفات ويستقبلونها مباشرة داخل nextxch Webmail: مشفرة على خادمكم الخاص، مع رابط شخصي لكل مستلم وسجل تدقيق كامل قابل للاستخدام جنائيًا. دون ترخيص إضافي، ودون خدمة سحابية خارجية.

حتى 50 MB لكل عملية نقل

أرسلوا الملفات الكبيرة مباشرة من Webmail. ويُحدد المسؤول الحجم الإجمالي والحد لكل ملف (مثل 10 MB).

الحماية بكلمة مرور

كلمة مرور خاصة بكم أو كلمة افتراضية مُولّدة بشكل آمن. ويمكن اختياريًا تسليمها تلقائيًا في رسالة بريد إلكتروني ثانية منفصلة.

رابط شخصي لكل مستلم

يحصل كل مستلم على رابطه الخاص، فتعرفون دائمًا بدقة من وصل إلى ماذا.

سجل تدقيق دقيق

تُسجَّل عمليات الفتح والتنزيل لكل مستلم مع الطابع الزمني وعنوان IP.

شهادة تدقيق جنائية بصيغة PDF

إثبات مقاوم للتلاعب للإرسال والتسليم والفتح والتنزيل بصيغة PDF للسجلات والامتثال وعمليات التدقيق.

حدود التنزيل والروابط لمرة واحدة

حدّدوا عددًا أقصى للتنزيلات لكل مستلم، وصولًا إلى روابط للاستخدام مرة واحدة.

الاحتفاظ حتى 30 يومًا

انتهاء صلاحية وحذف تلقائيان. ويمكن للمسؤول ضبط الحد الأقصى لمدة الاحتفاظ.

روابط طلب الرفع

يرفع الشركاء الخارجيون الملفات إليكم بأمان. ويمكن ضبط حدود الحجم والعدد ومدة الصلاحية.

AES-256-GCM للبيانات المخزنة

تُخزَّن جميع الملفات على الخادم مشفّرة باستخدام AES-256-GCM.

فحص ClamAV والامتدادات المحظورة

تُفحص الملفات المرفوعة باستخدام ClamAV، وتُحظر امتدادات الملفات الخطرة.

الإشعارات

إشعارات فورية عند الفتح والتنزيل والرفع الجديد.

إلغاء في أي وقت

عطّلوا أي رابط بنقرة واحدة، حتى بعد إرساله.

تُدار جميع الحدود (الحجم الإجمالي، وحجم كل ملف، والاحتفاظ، وحدود التنزيل، وطلبات الرفع) مركزيًا في لوحة الإدارة، ويمكن تجاوزها لكل نطاق ولكل حساب (الترتيب: عام، النطاق، الحساب).

مقاييس أداء قابلة لإعادة الإنتاج ومنهجية مفتوحة

استهلاك ذاكرة ضئيل. إنتاجية قابلة للتكرار تحت الحمل.

لا أرقام تسويقية غامضة: كل رقم أدناه مُقاس على عتاد شائع موثّق، ويمكن إعادة إنتاجه على خوادمكم باستخدام سكربت القياس المفتوح (run-benchmark.sh).

~40 MB
ذاكرة RAM في وضع الخمول (VmRSS للحزمة الكاملة)

يتضمن ESMTP وIMAP4rev2 وJMAP وCalDAV/CardDAV وManageSieve وWebmail PWA والإدارة وACME.

1.450+ / s
رسائل SMTP الواردة/ثانية

16 تدفقًا متزامنًا (16 KB MIME + 45 KB ZUGFeRD XML) شاملًا إزالة التكرار عبر SHA-256 وZstandard.

< 8 ms
البحث في النص الكامل وZUGFeRD ‏(p95)

النسبة المئوية 95 عبر 500,000 رسالة مفهرسة وملفات PDF متعددة الصفحات وفواتير ZUGFeRD الإلكترونية.

-62 %
مساحة أقل على القرص وفي تخزين S3

تقليص مُقاس لصناديق البريد المؤسسية عبر إلغاء تكرار SHA-256 عبر الحسابات + Zstd.

مقارنة استهلاك الذاكرة النموذجي (250 صندوق بريد شاملًا Webmail والعمل الجماعي ومكافحة البريد العشوائي)

يعمل بسلاسة على VPS سحابي للمبتدئين بذاكرة 2 GB أو جهاز NAS مكتبي أو Raspberry Pi®.

nextxch (حزمة كاملة تشمل Webmail PWA وCalDAV/CardDAV وZUGFeRD)من نحو 95 MB إلى 175 MB من ذاكرة RAM
Stalwart Enterprise (نواة البريد وDAV فقط، دون Webmail مدمج)~130 MB إلى 230 MB RAM
Stalwart + Webmail خارجي (Roundcube / SnappyMail + PHP-FPM / Nginx)~310 MB إلى 650 MB من ذاكرة RAM
Postfix + Dovecot + Rspamd + ClamAV + Redis + SOGo/Webmailمن نحو 2,600 MB إلى 4,200 MB من ذاكرة RAM
Microsoft® Exchange® Server محليًا (On-Premises)من 8,192 MB إلى أكثر من 16,384 MB RAM

لماذا يُبقي nextxch استهلاك RSS أقل من الحزم متعددة الحاويات: تُعاد مناطق العمل التشفيرية المؤقتة (مثل مخازن تسجيل الدخول Argon2id بحجم 19 MB) فورًا إلى نواة نظام التشغيل (MALLOC_ARENA_MAX=2)، بينما تعمل Webmail PWA وCalDAV/CardDAV وWebPush وفهرسة ZUGFeRD داخل العملية الواحدة نفسها دون خدمات PHP-FPM أو Nginx أو Redis إضافية.

مواصفات بيئة اختبار مفتوحة وسكربت قياس أداء قابل لإعادة الإنتاج (run-benchmark.sh)

بيئة الاختبار المرجعية: 4 وحدات vCPU مخصصة (AMD EPYC KVM)، و8 GB ECC RAM، وNVMe SSD محلي PCIe 4.0، وDebian® 12 (Linux® 6.1 x86_64)، وPostgreSQL® 18 / SQLite WAL، وMALLOC_ARENA_MAX=2.

  • RSS في وضع الخمول (~40 MB VmRSS): مقروء مباشرة من /proc//status (VmRSS) بعد 30 ثانية من الإقلاع البارد مع تفعيل جميع مستمعي البروتوكولات (المنافذ 25 و80 و143 و443 و465 و587 و993 و4190).
  • حمل SMTP الوارد (أكثر من 1,450 رسالة/ثانية): 16 اتصال ESMTP متزامنًا تسلّم مزيجًا بنسبة 75%/25% من رسائل MIME نصية بحجم 16 KB وفواتير ZUGFeRD XML متعددة الأجزاء وفق EN 16931 بحجم 45 KB، مع حفظ كامل على القرص وتقطيع للبحث النصي الكامل (FTS) وضغط Zstd.
  • زمن استجابة البحث (أقل من 8 ms عند p95): 200 استعلام موثّق للنص الكامل ولأرقام فواتير ZUGFeRD نُفّذت على مجموعة معبّأة مسبقًا من 500,000 رسالة.
أنظمة التشغيل وKubernetes® والنظام البيئي السحابي

يعمل في كل مكان: Docker® Compose وخدمة Windows® وLinux® وmacOS® وKubernetes® والسحابات الأوروبية

مستضاف ذاتيًا بنسبة 100% محليًا (On-Premises)، أو في سحابات خاصة أوروبية، أو في حاويات: شغّلوه عبر Docker® Compose، أو أصليًا كخدمة Windows® أو خدمة Linux® خلفية دون Docker®، أو على macOS® مع Apple® Silicon، أو في Kubernetes®، أو على أي سحابة أوروبية سيادية.

أنظمة تشغيل أصلية (دون الحاجة إلى Docker®)

خدمات نظام أصلية من الدرجة الأولى لكل من بنيتَي x86_64 وARM64:

Windows Server® 2019 / 2022 / 2025 (.msi) Debian® / Ubuntu® LTS (.deb / systemd) Red Hat® / AlmaLinux / Rocky / SUSE macOS® (Apple® Silicon M1-M4 & Intel، ‏launchd) Raspberry Pi® OS (ARM64)

Kubernetes® وبيئات تشغيل الحاويات

صور OCI متعددة البنى بإصدارات مثبّتة (v1.0.0) مع فحوصات /health/ready و/metrics لـ Prometheus وPROXY protocol v2:

Kubernetes® و Helm v3 Docker® & Docker® Compose Podman (Rootless) containerd و CRI-O Red Hat® OpenShift® SUSE Rancher & K3s HashiCorp Nomad Proxmox® VE (LXC & KVM)

سحابات أوروبية سيادية ومزودو خدمات سحابية عالميون

تم التحقق منه مع PostgreSQL® مُدار وموازنات حمل TCP وتخزين S3/Blob غير قابل للتعديل لدى:

Hetzner (DE / FI) IONOS Cloud (DE) STACKIT & Open Telekom Cloud (ألمانيا) OVHcloud (الاتحاد الأوروبي) netcup · Strato · ALL-INKL · Hostinger Scaleway · Exoscale · UpCloud AWS® (EC2، EKS، RDS، S3) Microsoft Azure® وGoogle Cloud™
مصفوفة RFC والامتثال

معايير RFC المدعومة والتشفير وواجهات التخزين الخلفية

ESMTP والتسليم

RFC 5321، RFC 3207 (STARTTLS)، RFC 8314 (Implicit TLS 465)، RFC 3030 (BDAT CHUNKING)، RFC 1870 (SIZE)، RFC 4954 (AUTH PLAIN/LOGIN)، RFC 3464 (DSN)، RFC 7505 (Null-MX)، إعادة الكتابة وفق SRS.

IMAP4rev2 وJMAP وDAV وWBXML Push

RFC 9051 (IMAP4rev2 + IMAP Notes Bridge)، RFC 2177 (IDLE < 5 ms)، RFC 1939/2449/2595 (POP3 + STLS، اختياري)، RFC 8620/8621 (JMAP + SSE)، RFC 4791 (CalDAV VEVENT/VTODO/VJOURNAL)، RFC 6352 (CardDAV)، RFC 6578 (sync-collection)، بالإضافة إلى قابلية تشغيل بيني مستقلة لـ WBXML Push ([MS-ASCMD]/[MS-ASWBXML]، متوافقة مع ActiveSync® 12.1-16.1).

Sieve وإعداد العملاء

RFC 5228 (Sieve: fileinto وredirect وreject وvacation)، وRFC 5804 (ManageSieve المنفذ 4190)، وAutoconfig XML، وAutodiscover (XML + v2 JSON)، وملفات تعريف .mobileconfig موقّعة بـ PKCS#7 (معيار IETF وملف تعريف متوافق مع ActiveSync®).

الثقة ومكافحة البريد العشوائي

RFC 7208 (SPF)، وRFC 6376 و8463 (DKIM RSA-2048 + Ed25519)، وRFC 7489 (DMARC)، وRFC 8617 (ARC)، وRFC 8461 (MTA-STS)، وRFC 8460 (TLS-RPT)، وRFC 7672 (DANE TLSA)، وClamAV.

التخزين وGoBD والبحث عبر OCR

SQLite WAL + FTS5 / PostgreSQL® 18 / Microsoft® SQL Server® (2019-2025، Express & Azure® SQL). كائنات Blob مضغوطة بـ Zstd مع SHA-256 (NVMe وS3 وHybrid)، وS3 Object Lock (COMPLIANCE)، وEN 16931 ZUGFeRD XML، وOCR للمستندات الممسوحة ضوئيًا & توثيق إجراءات GoBD.

OpenTelemetry وفحص المنافذ والأمان

OpenTelemetry OTLP (التتبعات والمقاييس والسجلات)، فحص خارجي بنقرة واحدة للمنافذ وReverse DNS (PTR) عبر nextxch.com، Argon2id، مفاتيح مرور FIDO2، TOTP 2FA، OIDC SSO، RFC 7644 SCIM 2.0، RFC 9116 security.txt.