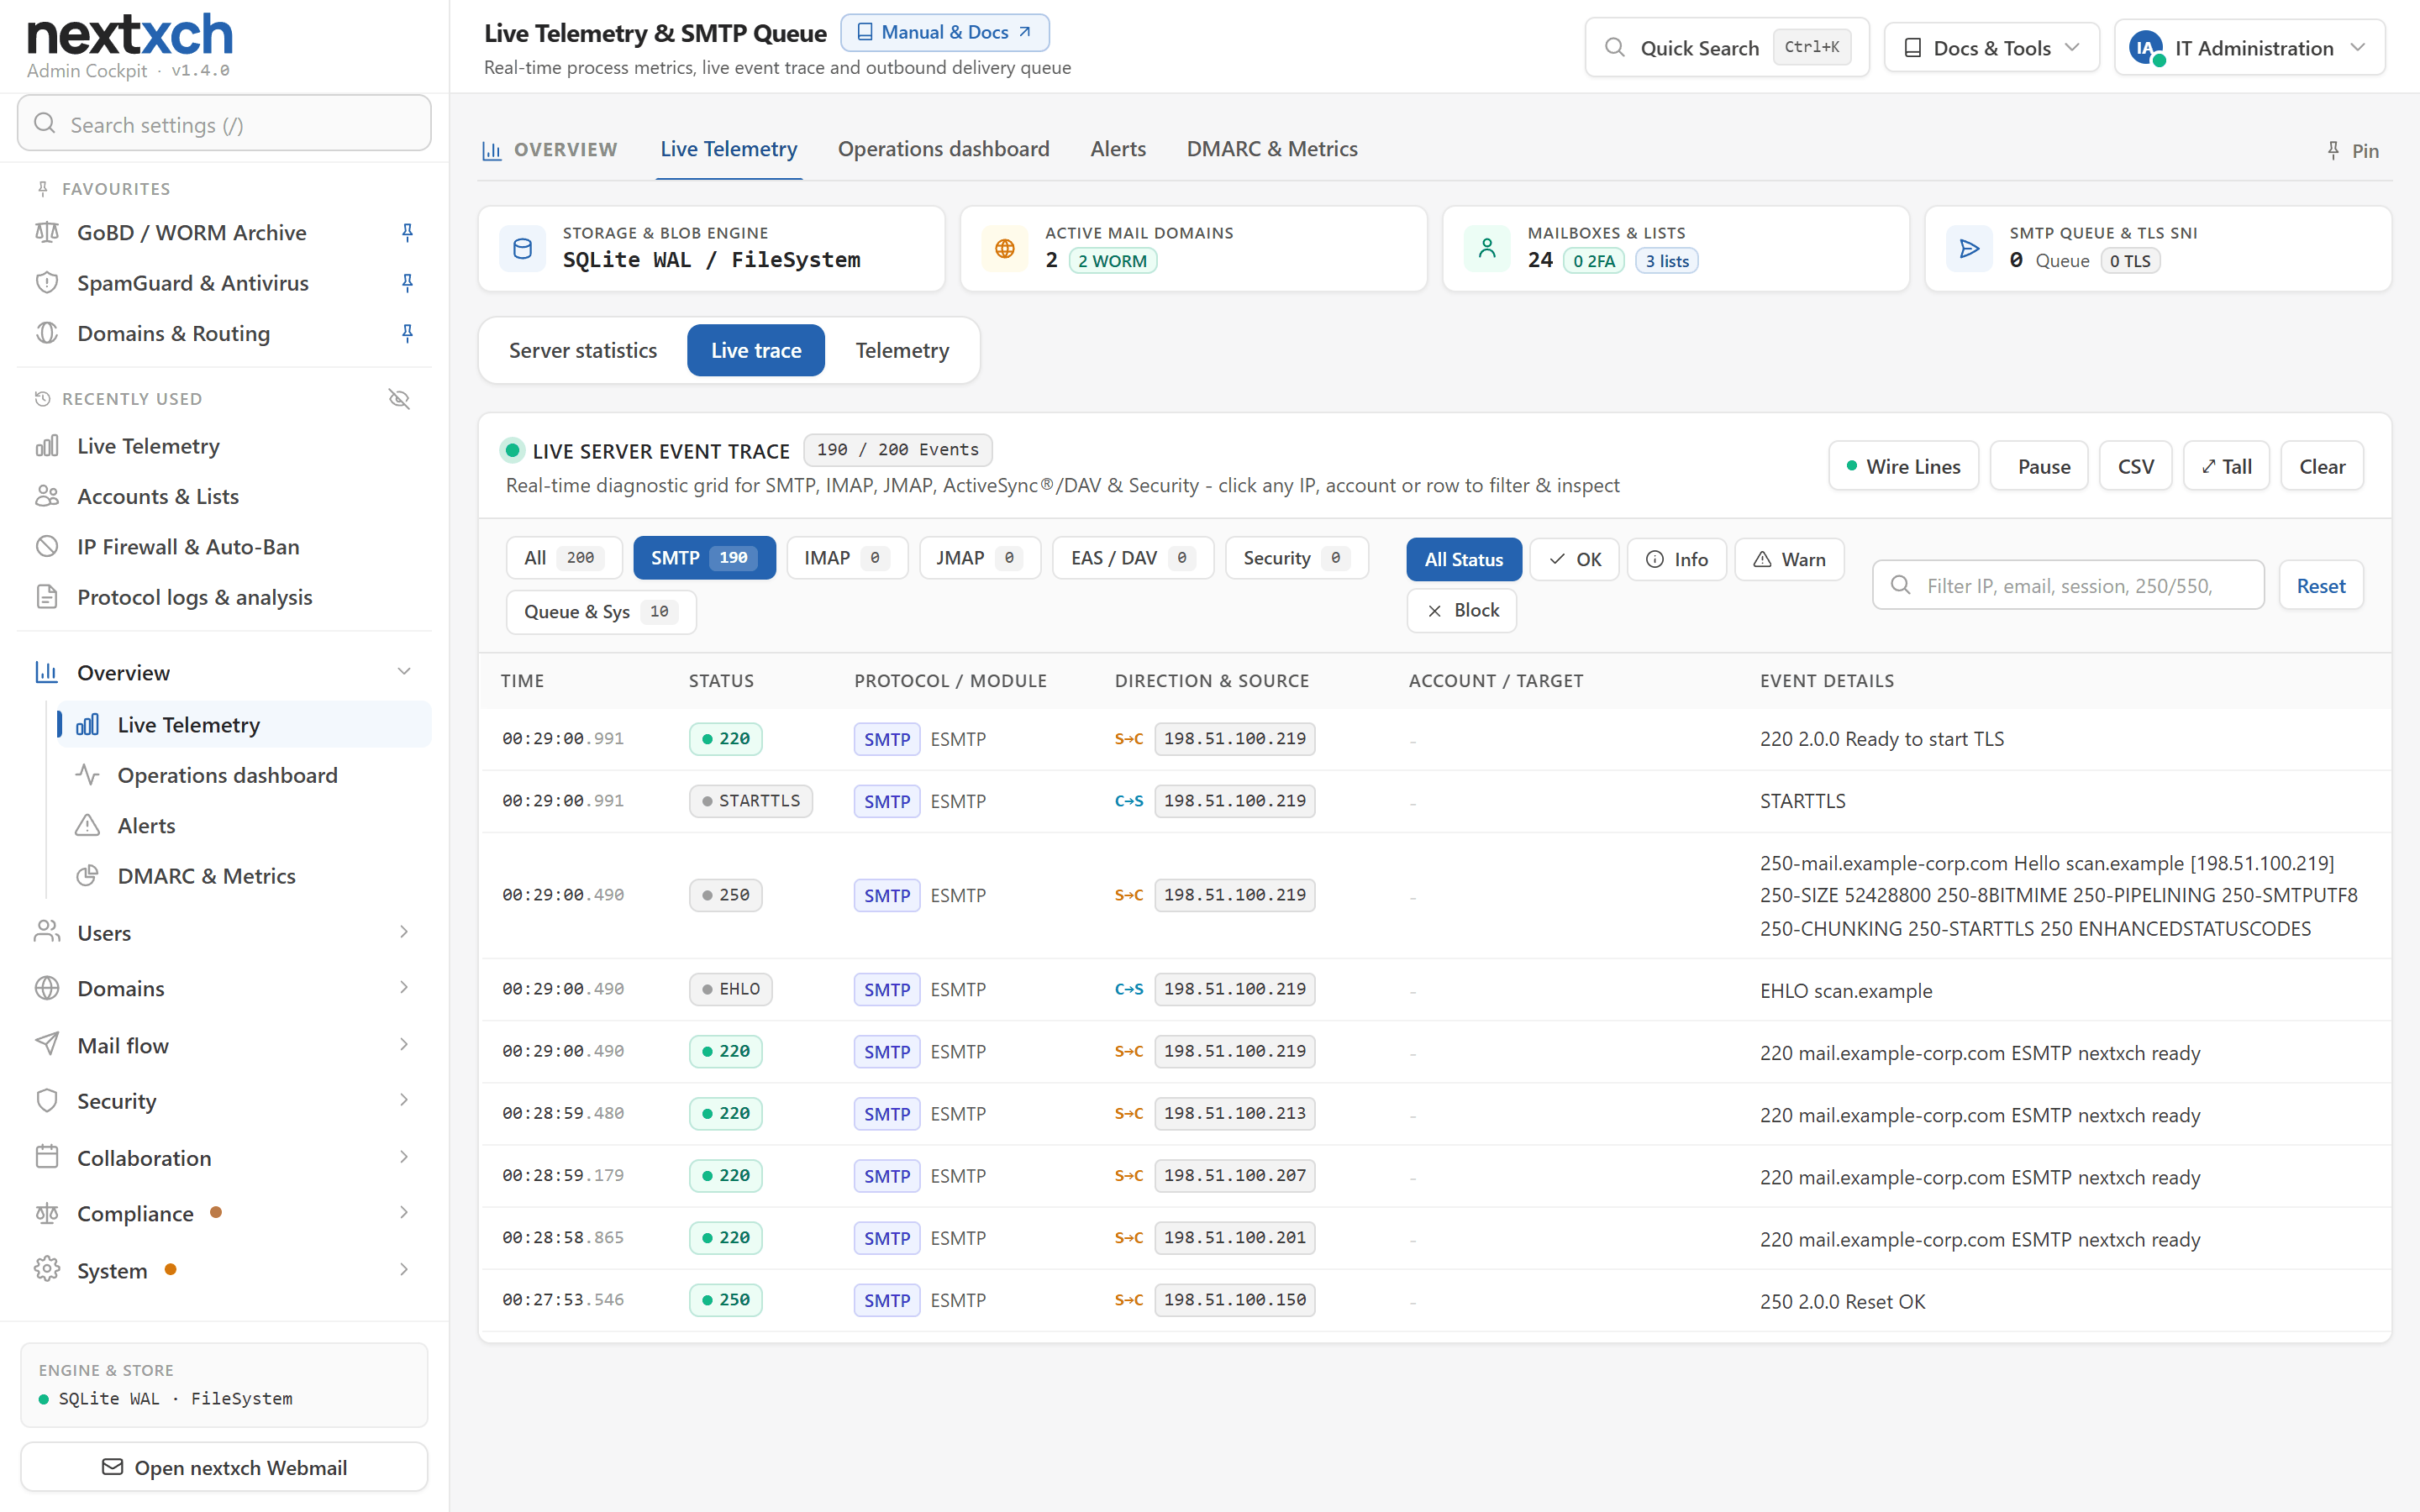
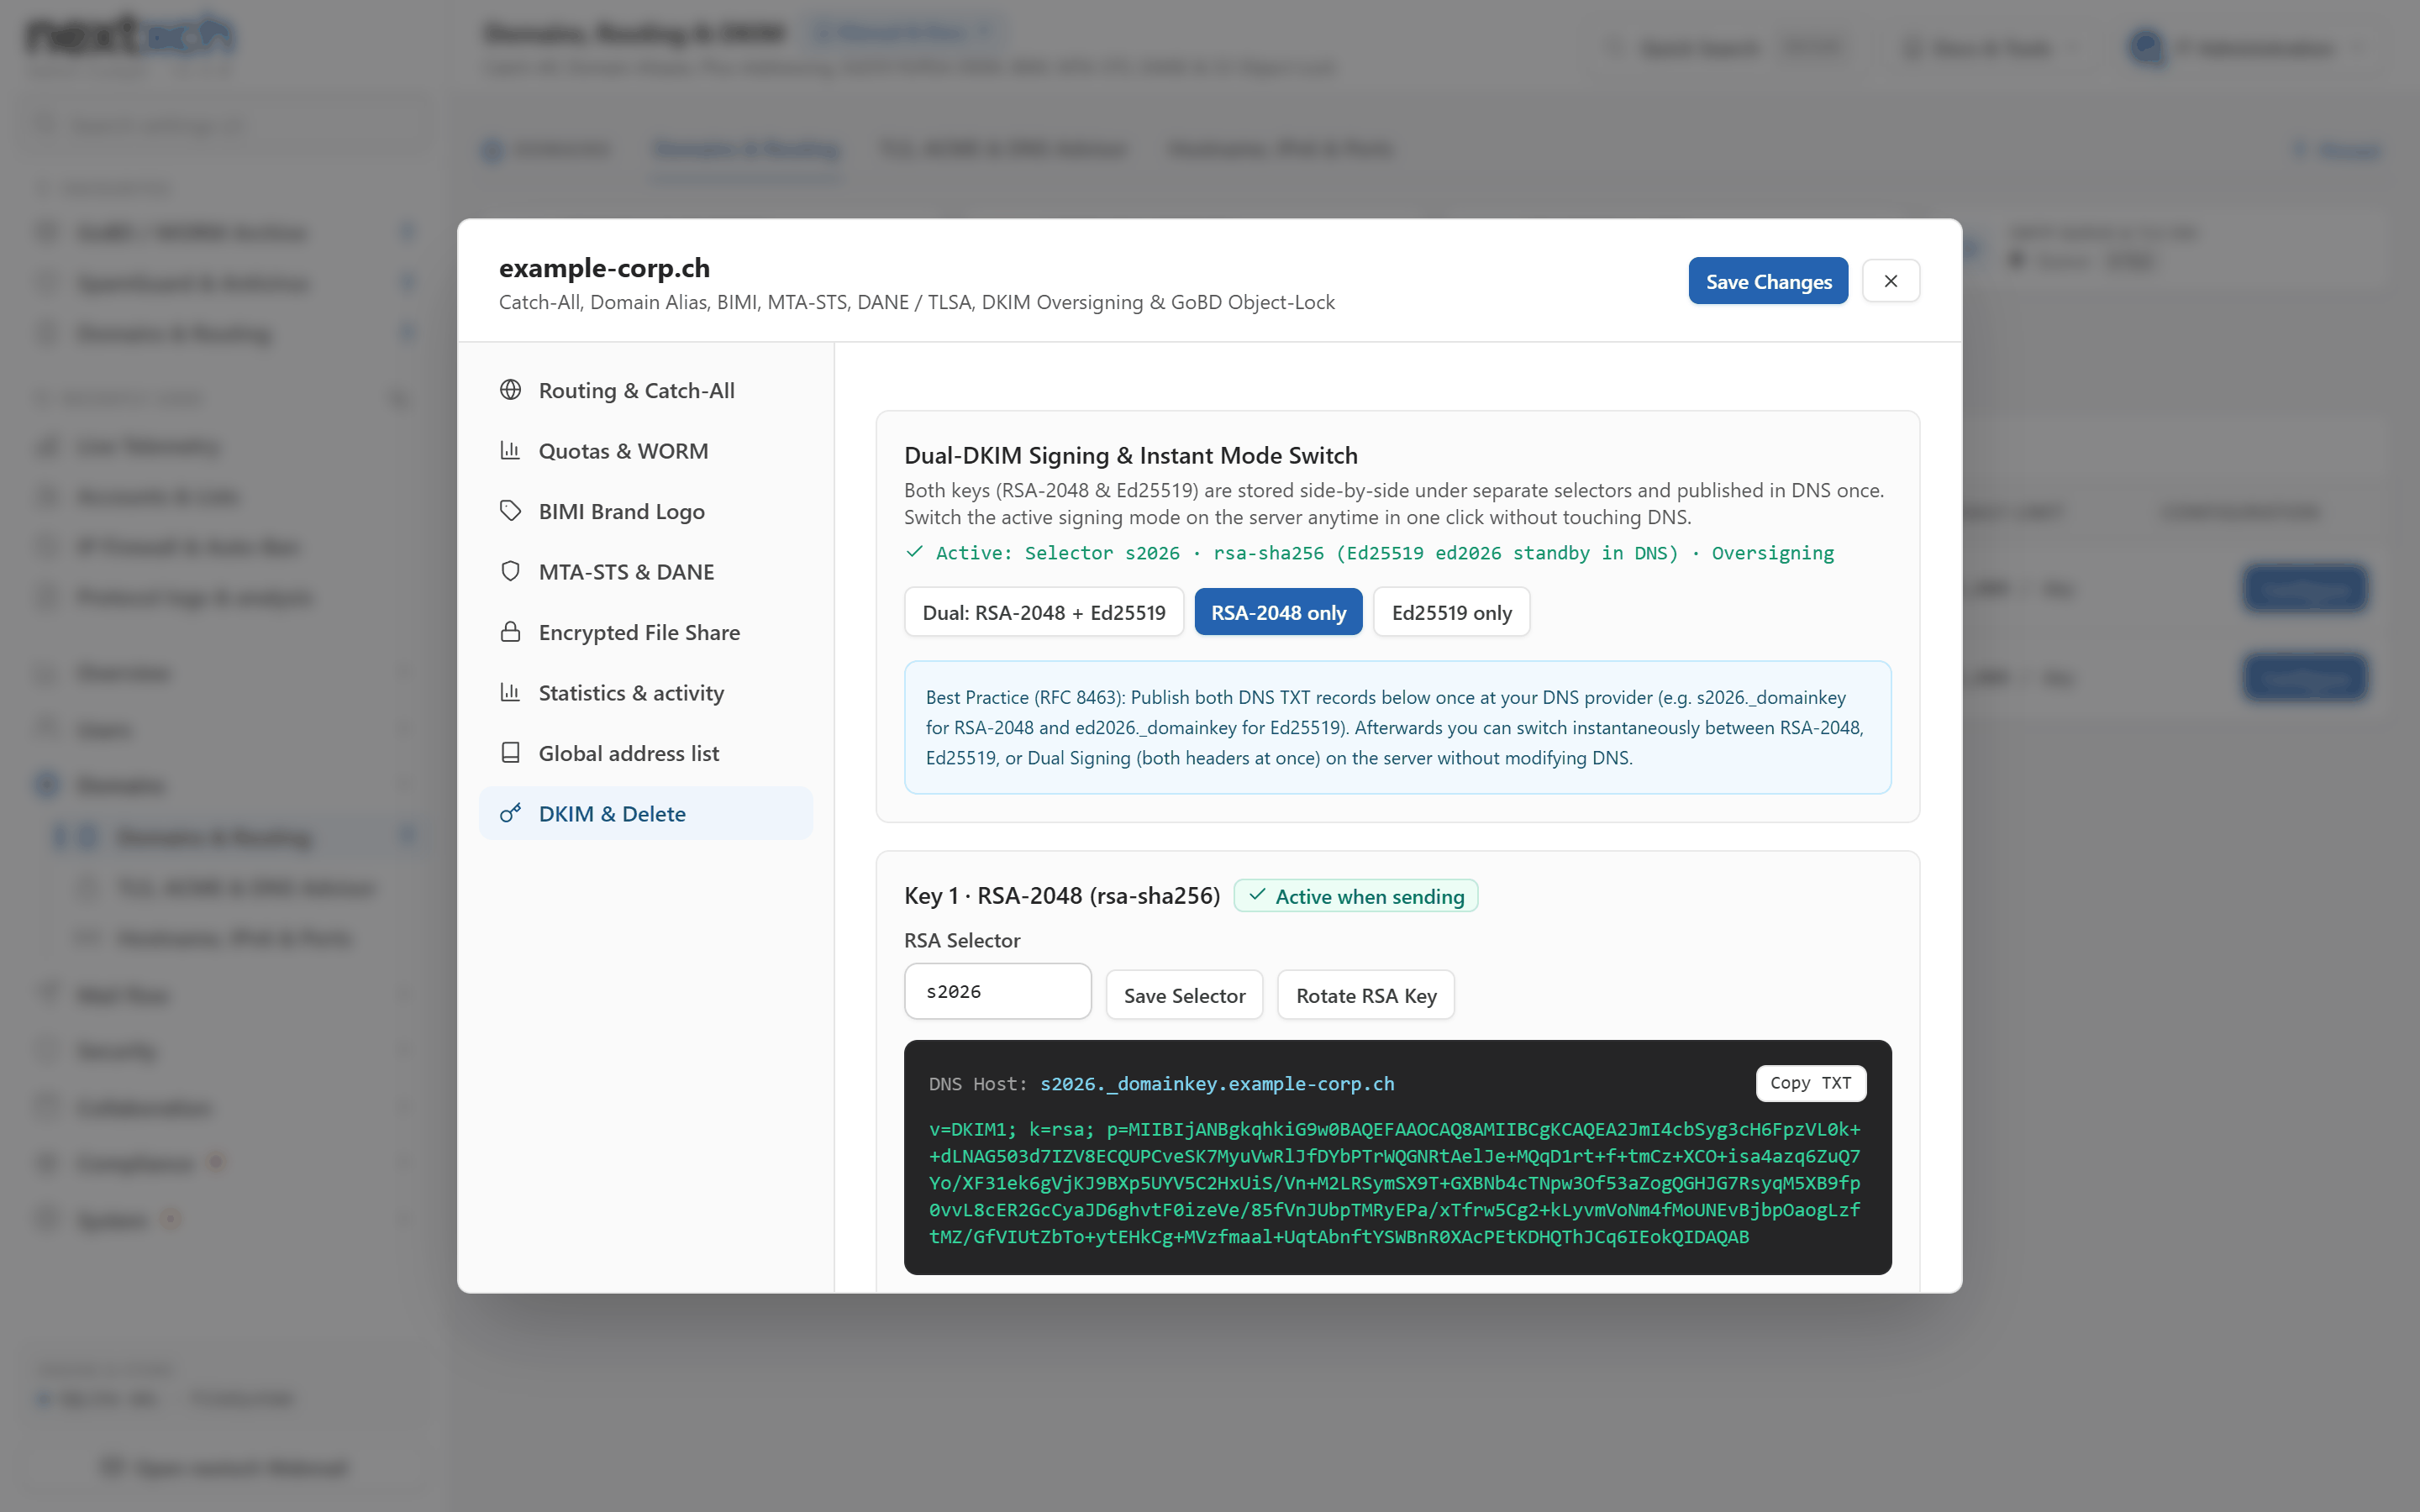
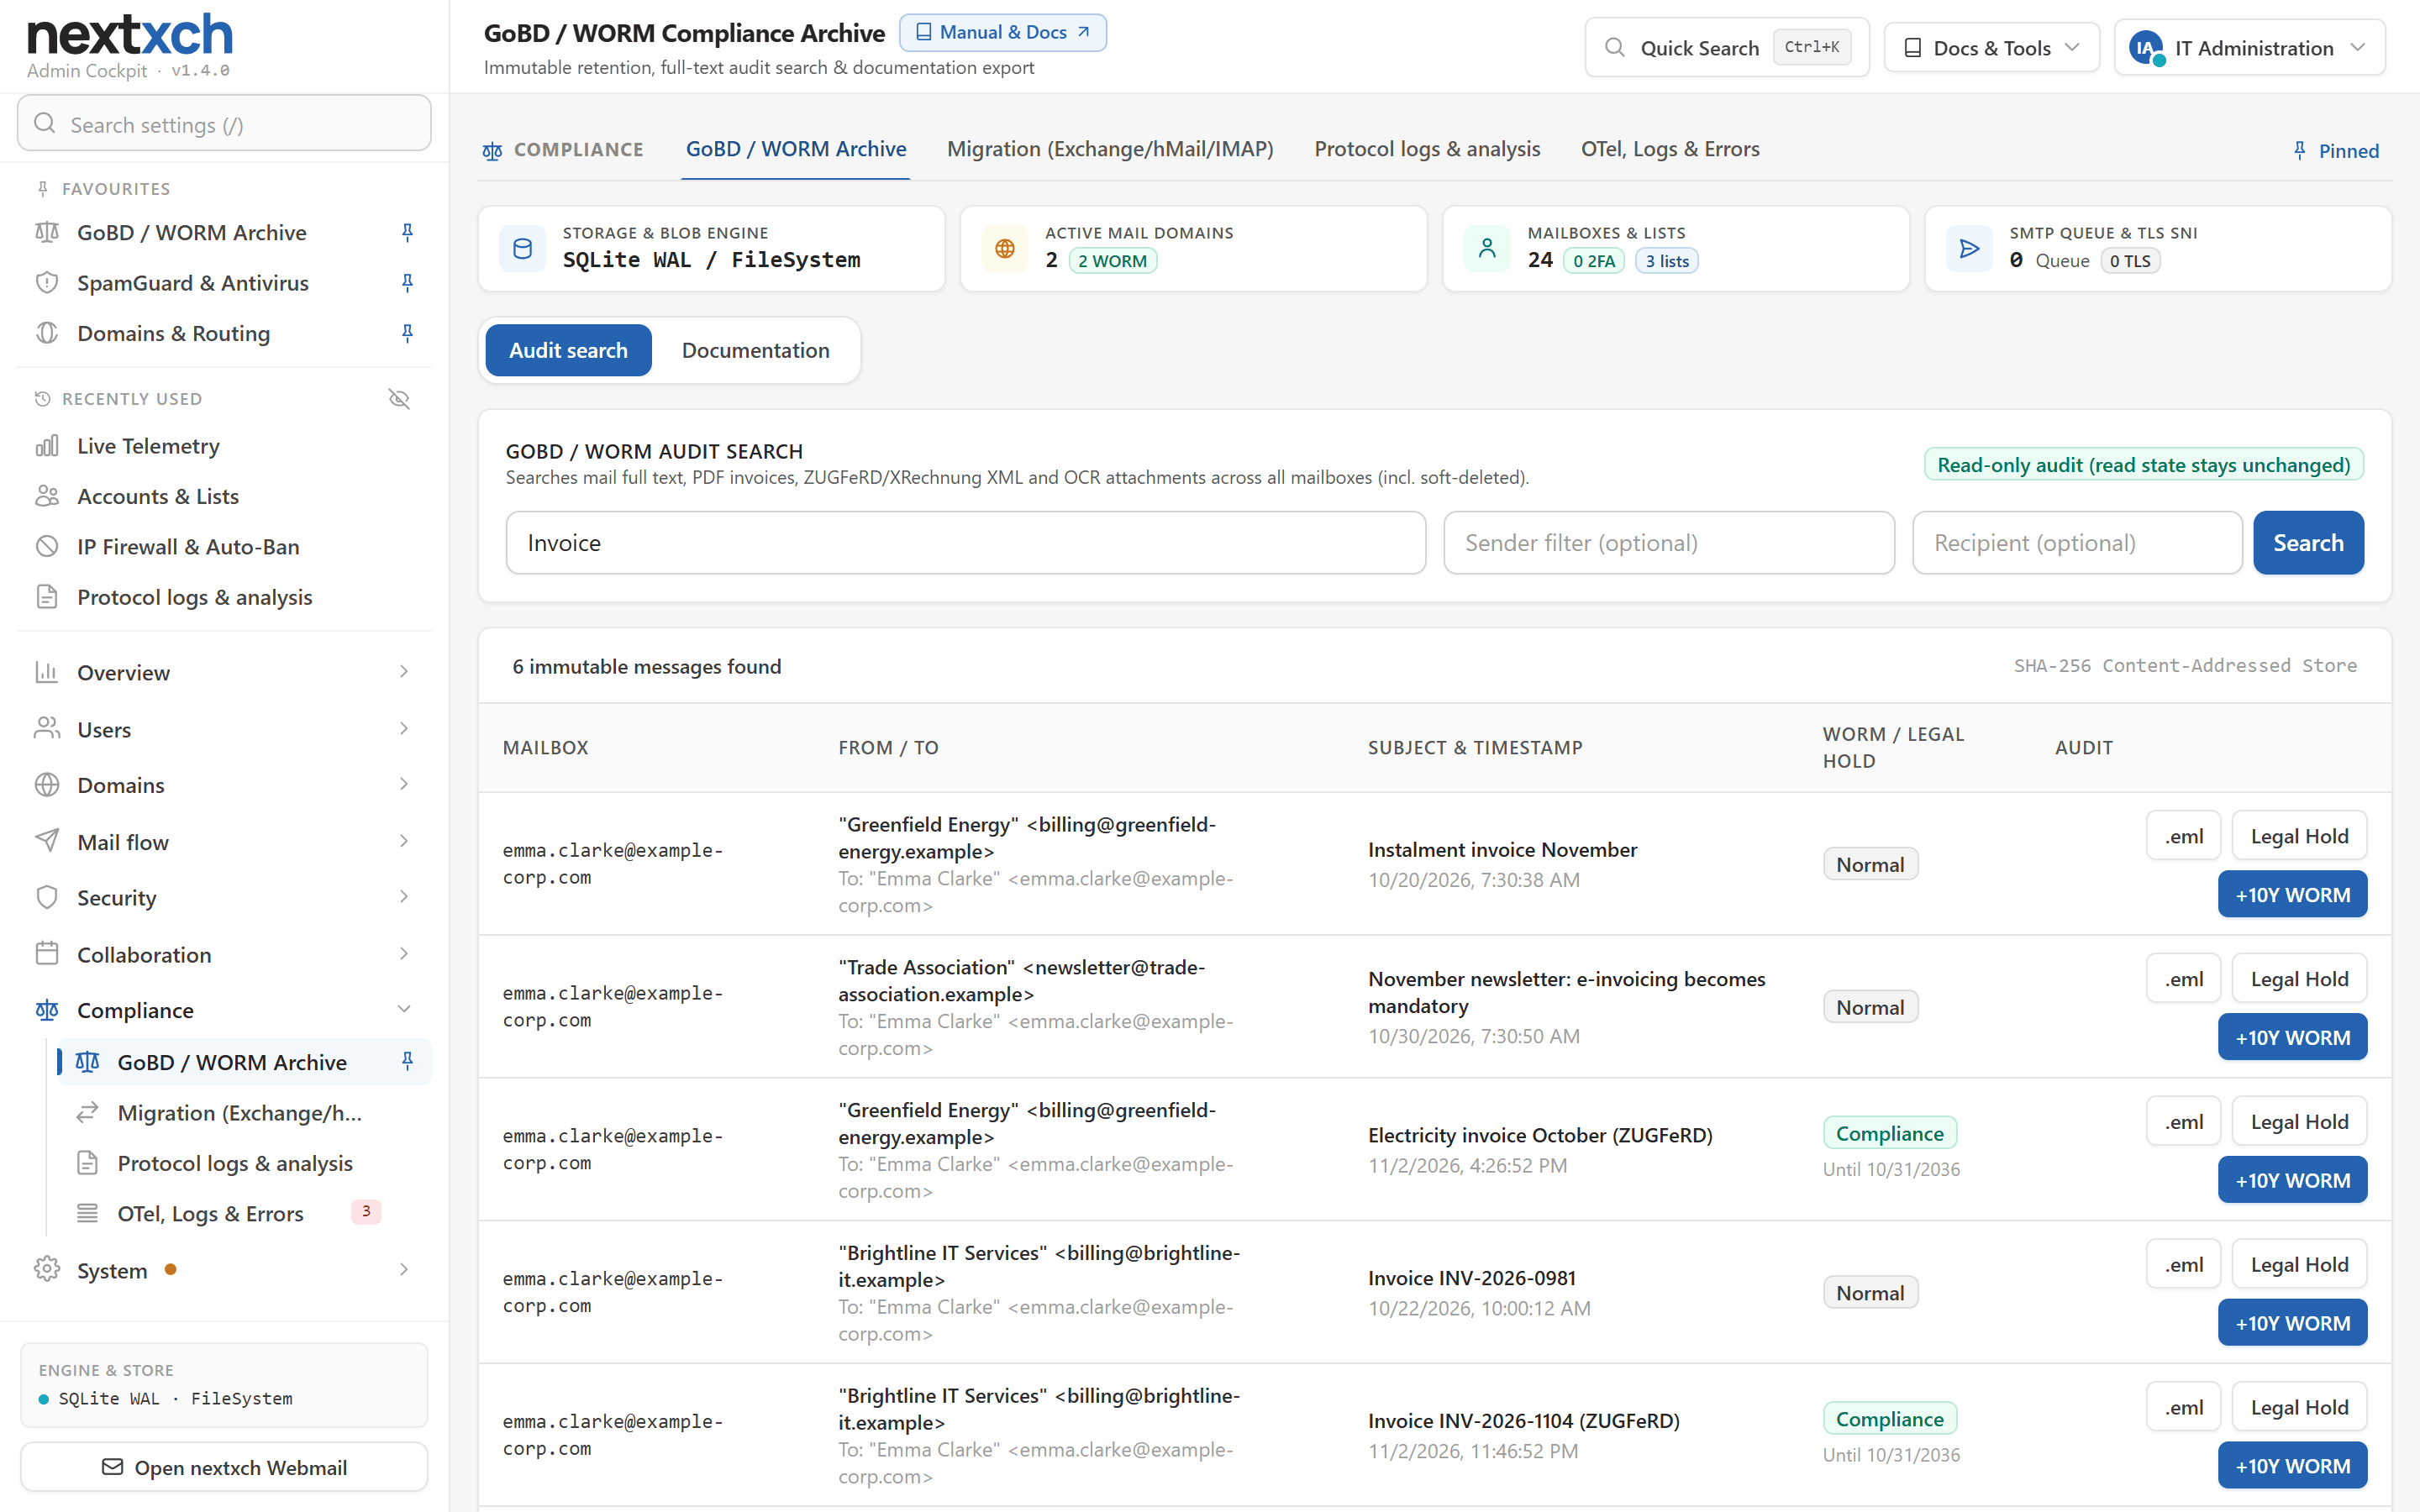
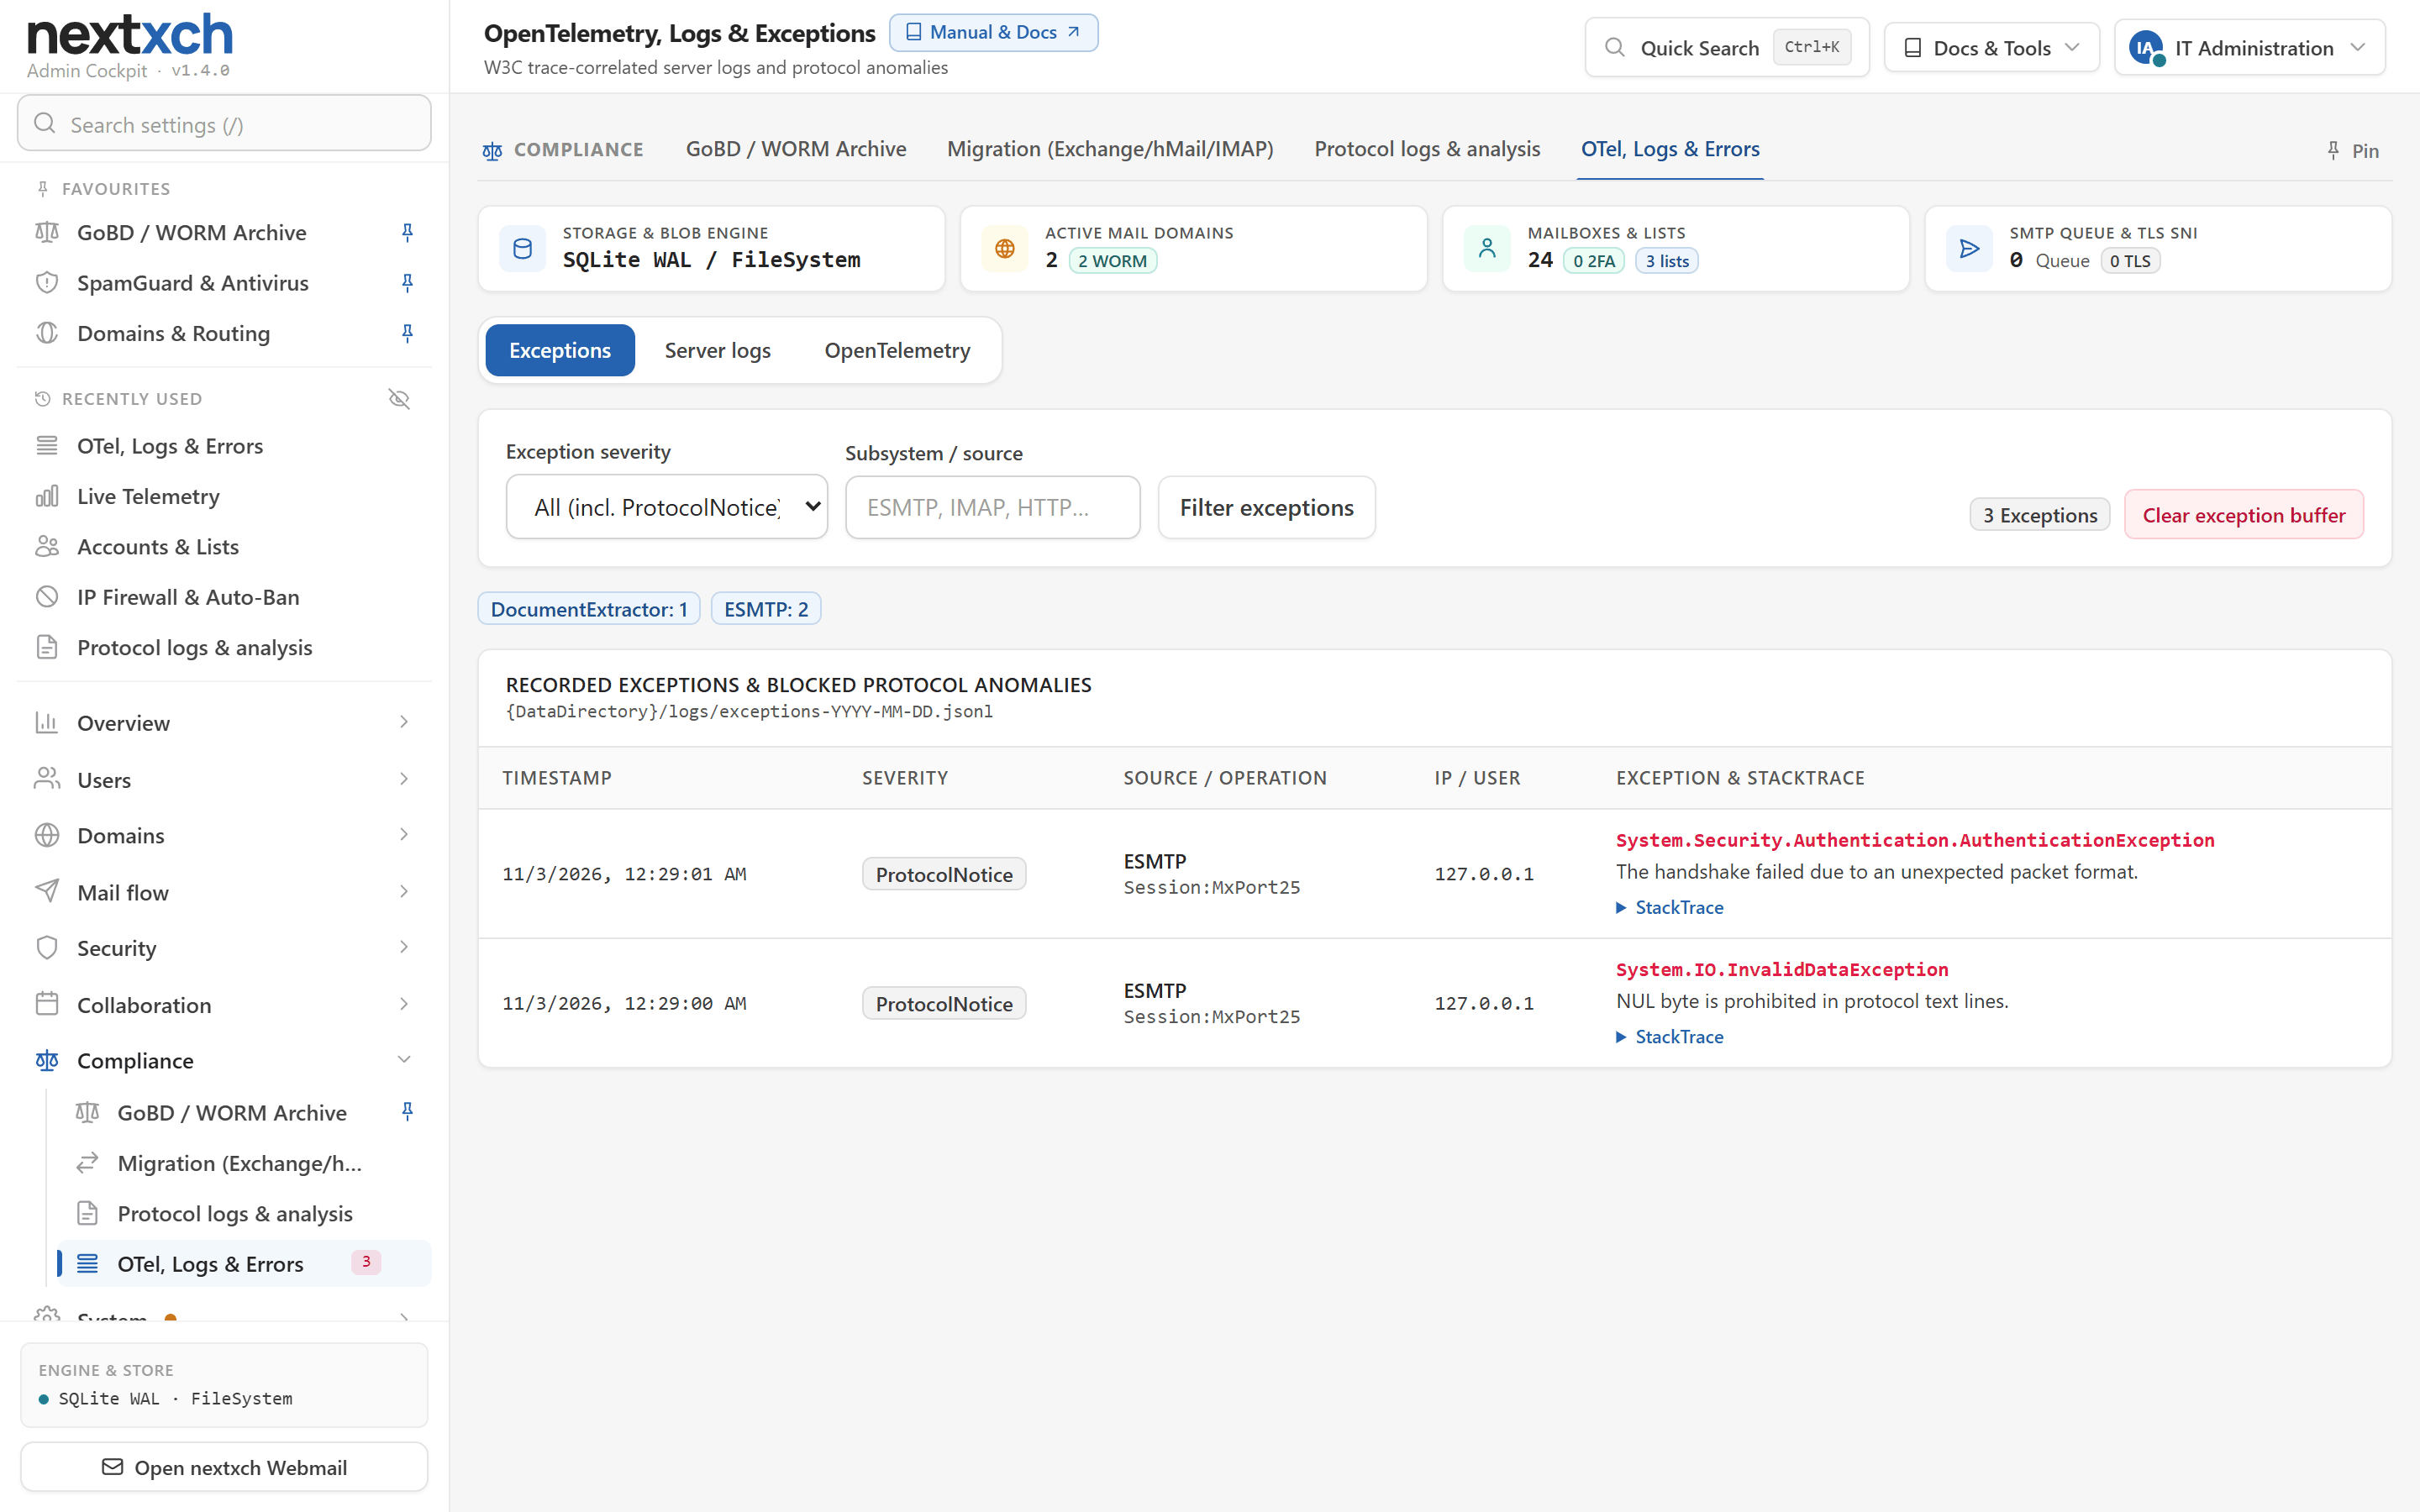
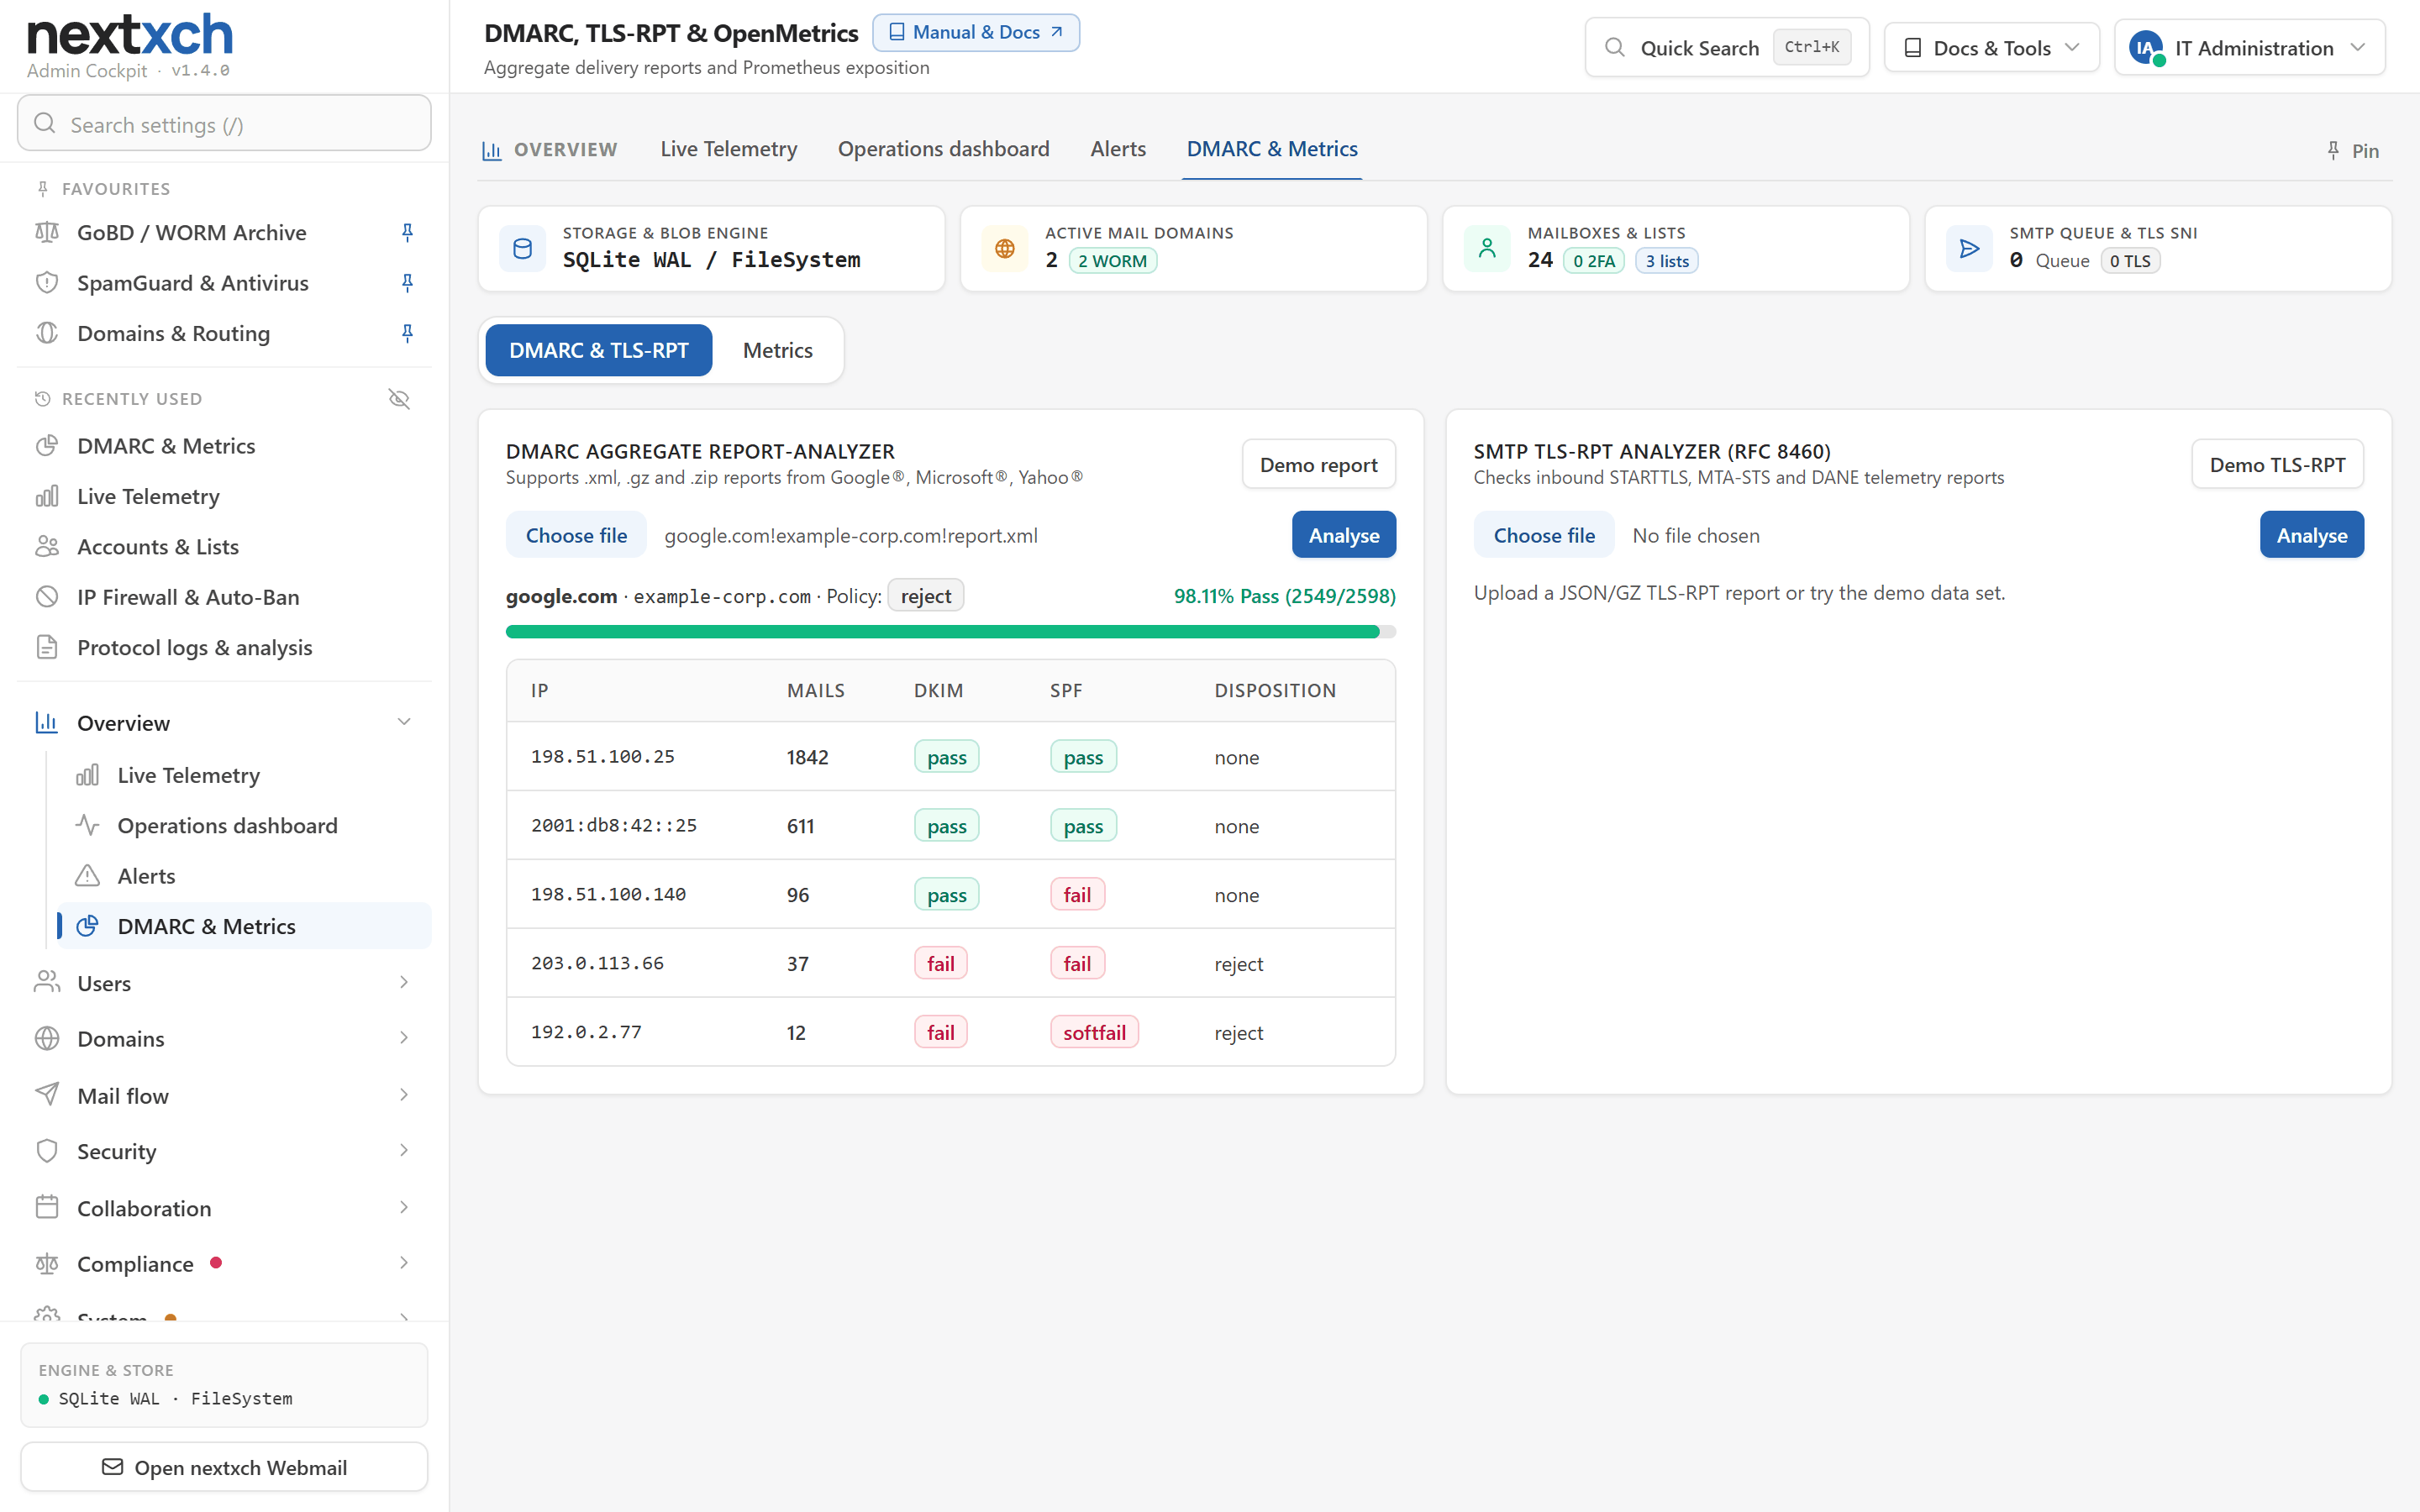
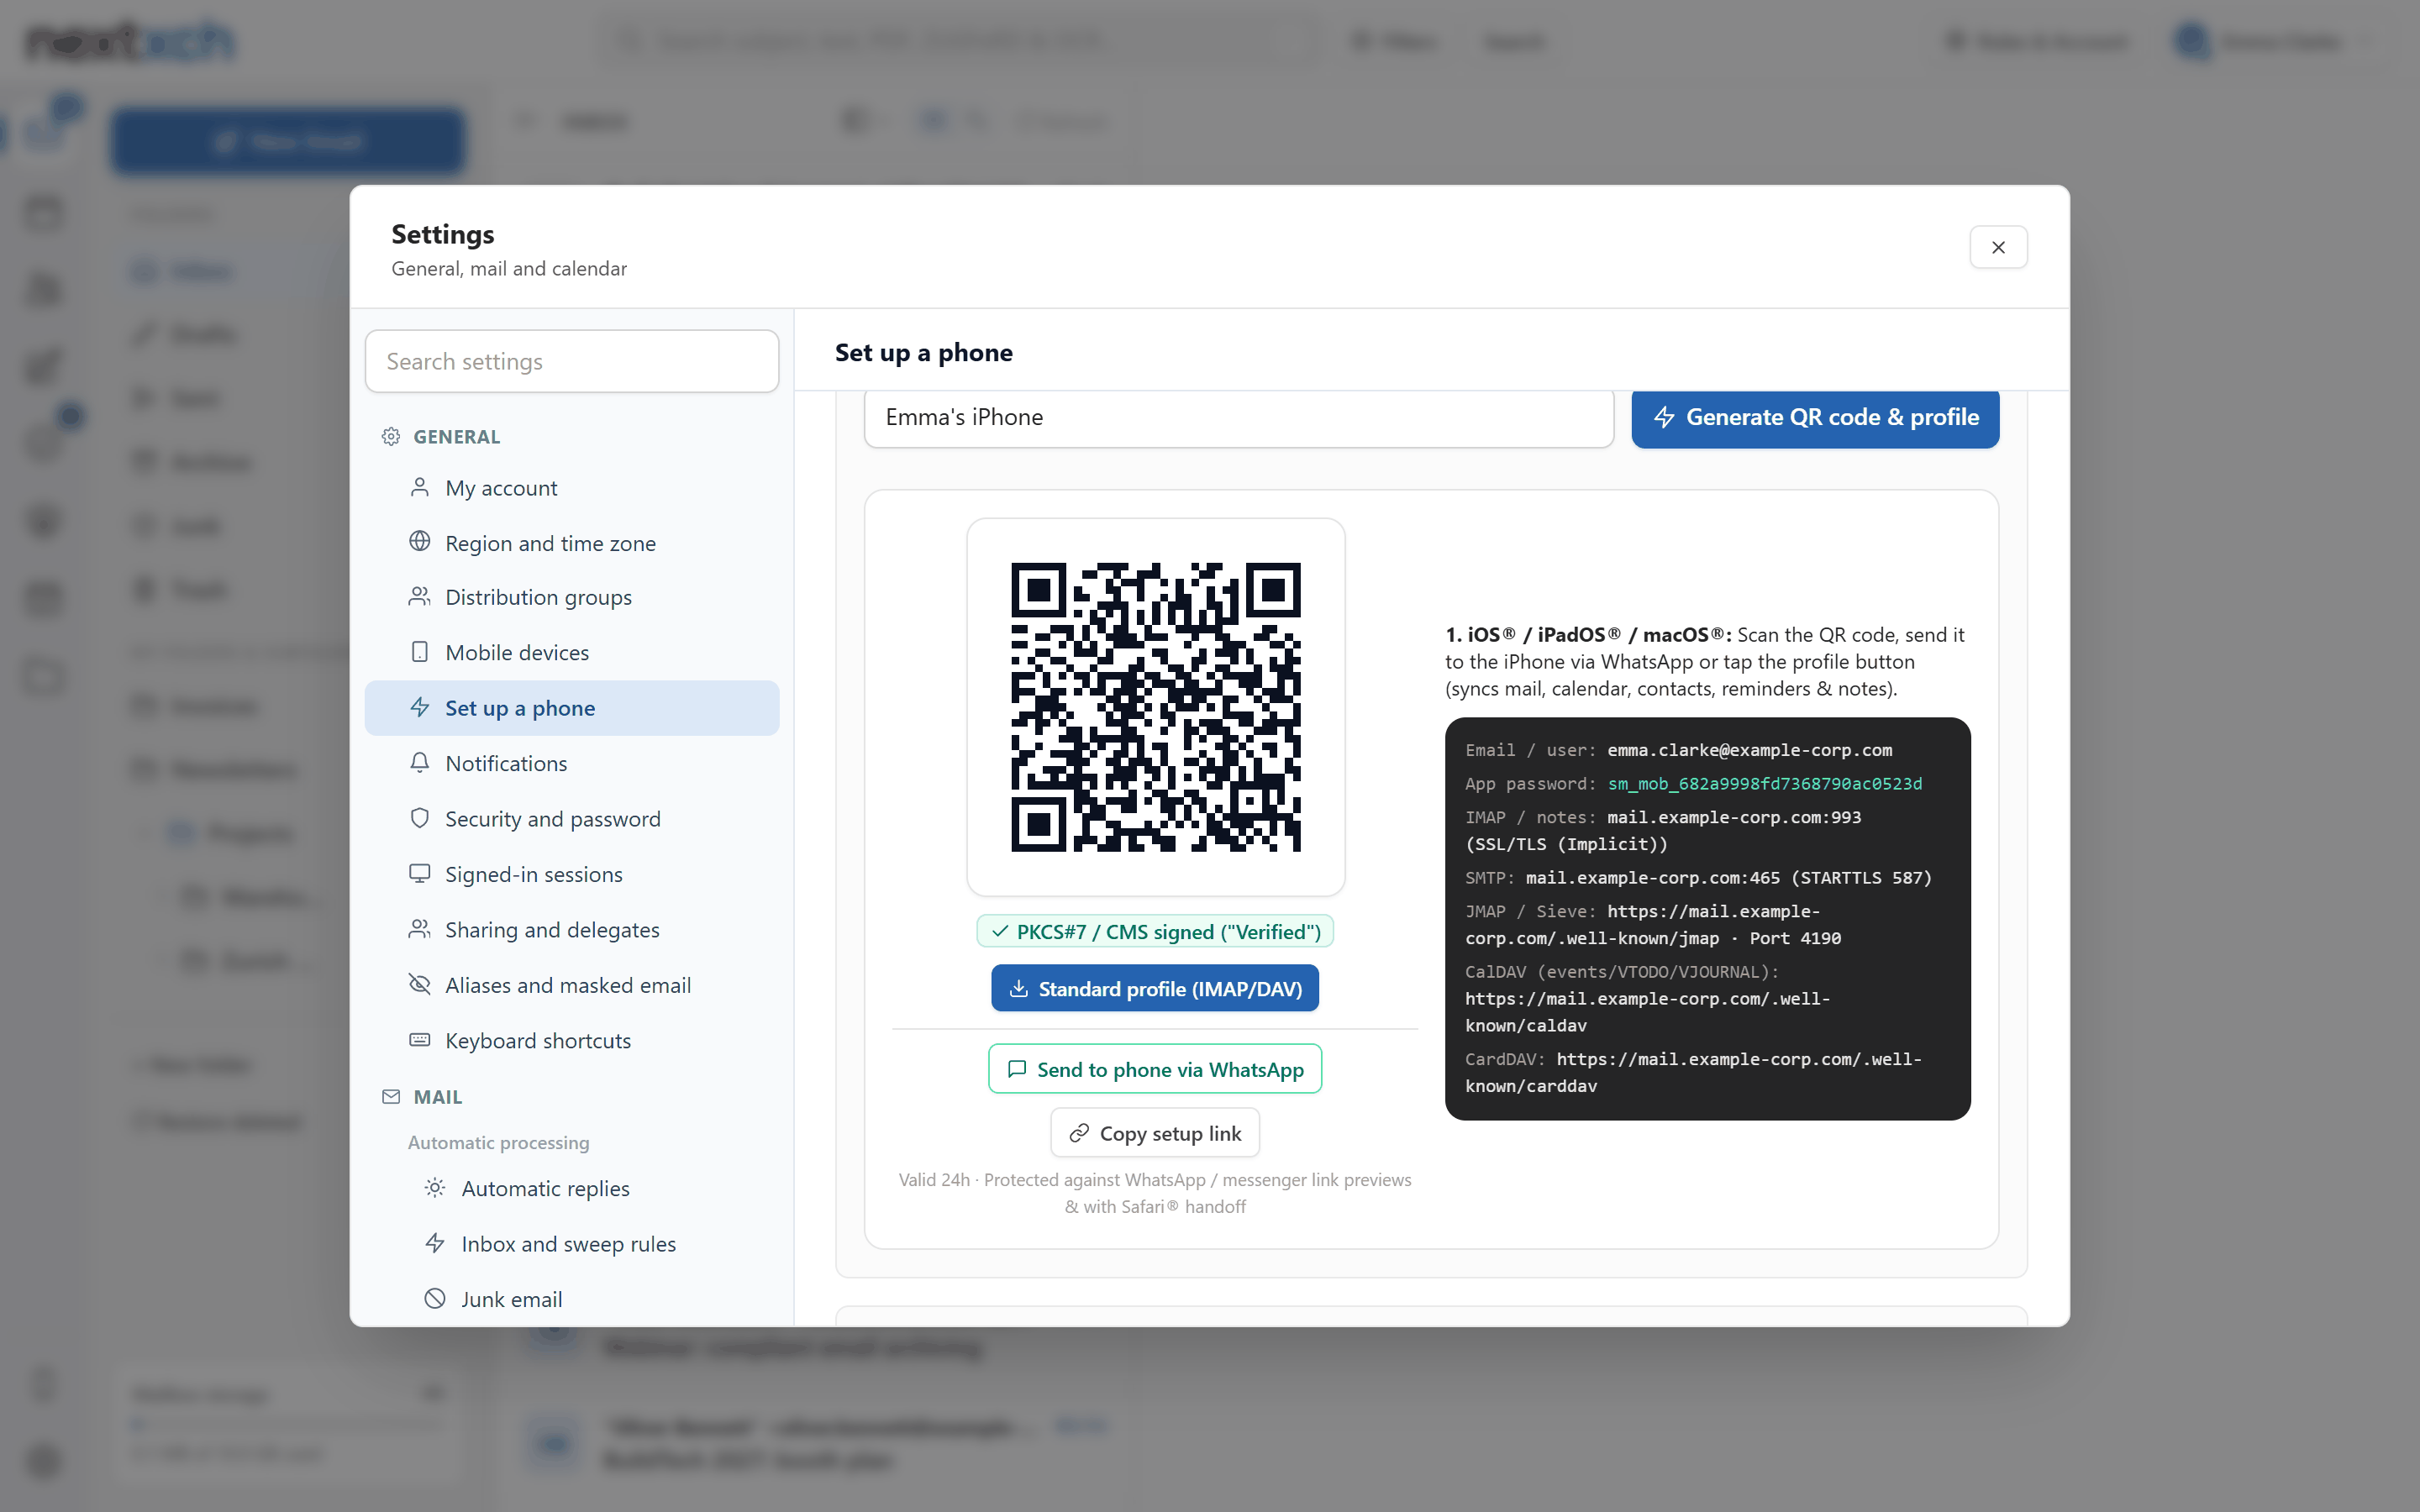
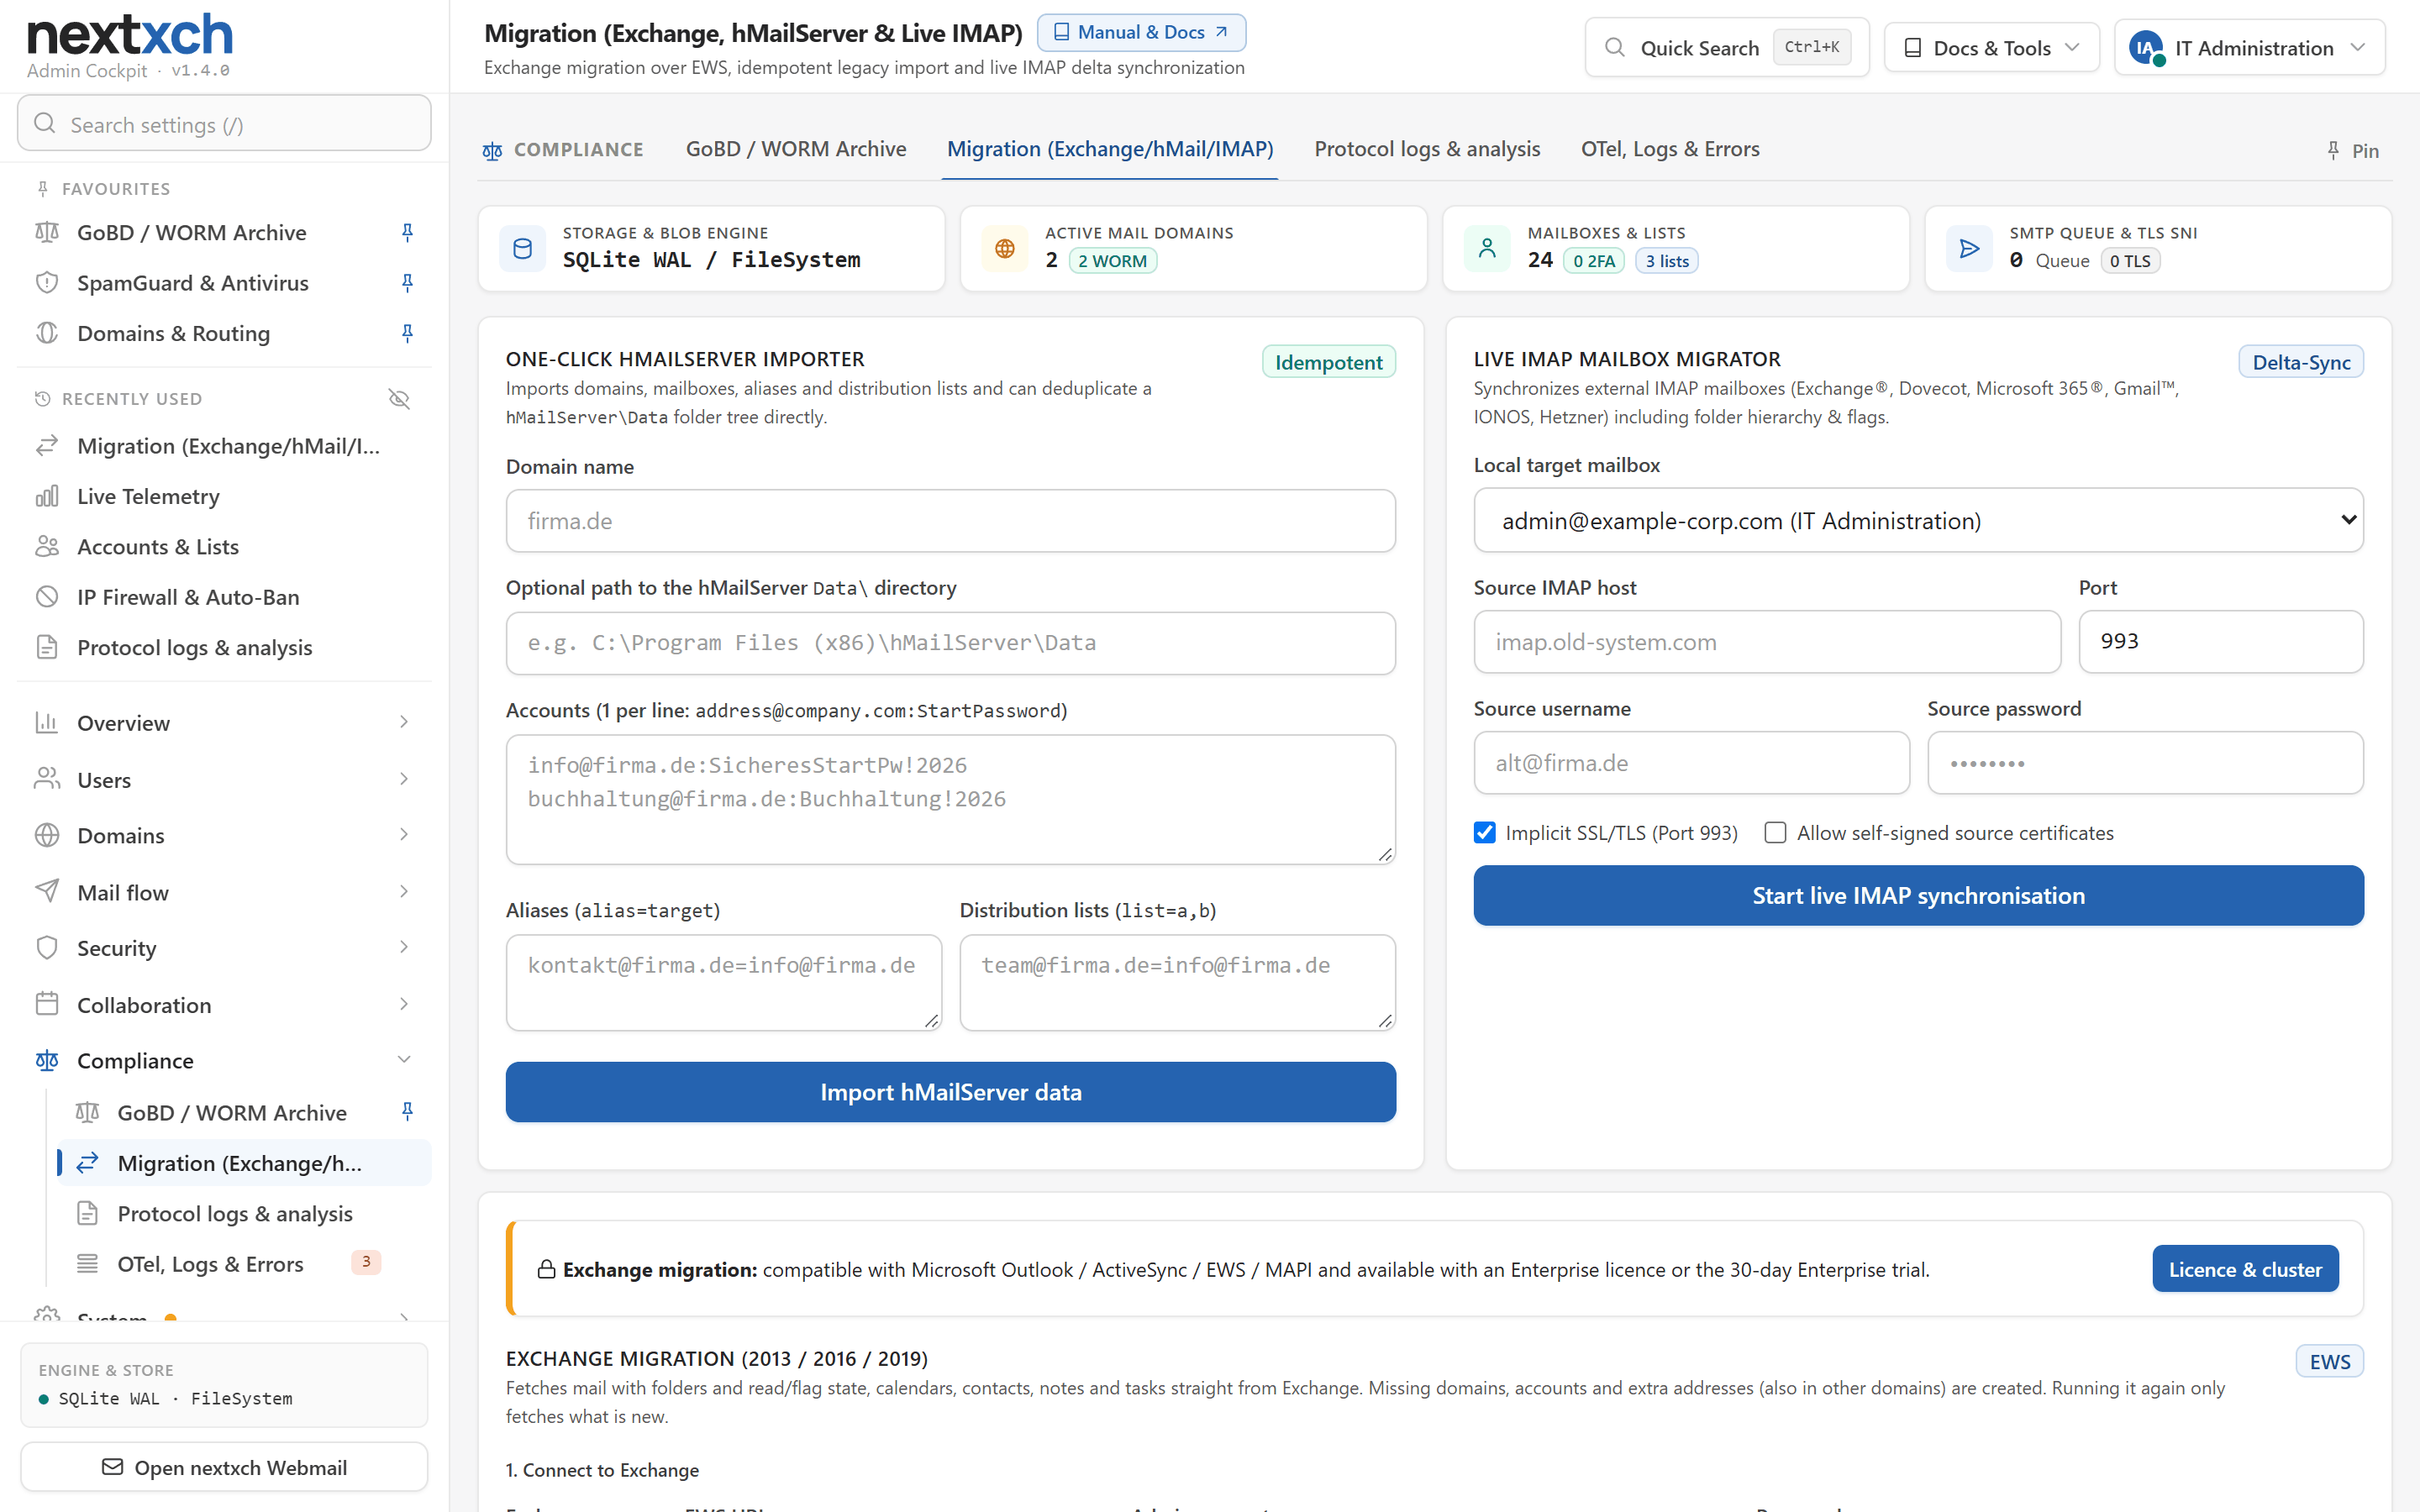
Visibilidade total do que acontece no servidor: do diálogo SMTP completo a logins, sessões e a origem de cada endereço IP. Além disso, proteção contra phishing que envolve os usuários no webmail e autoatendimento para remetentes bloqueados. Sem módulos adicionais, sem serviços externos.
Log de protocolos como no hMailServer
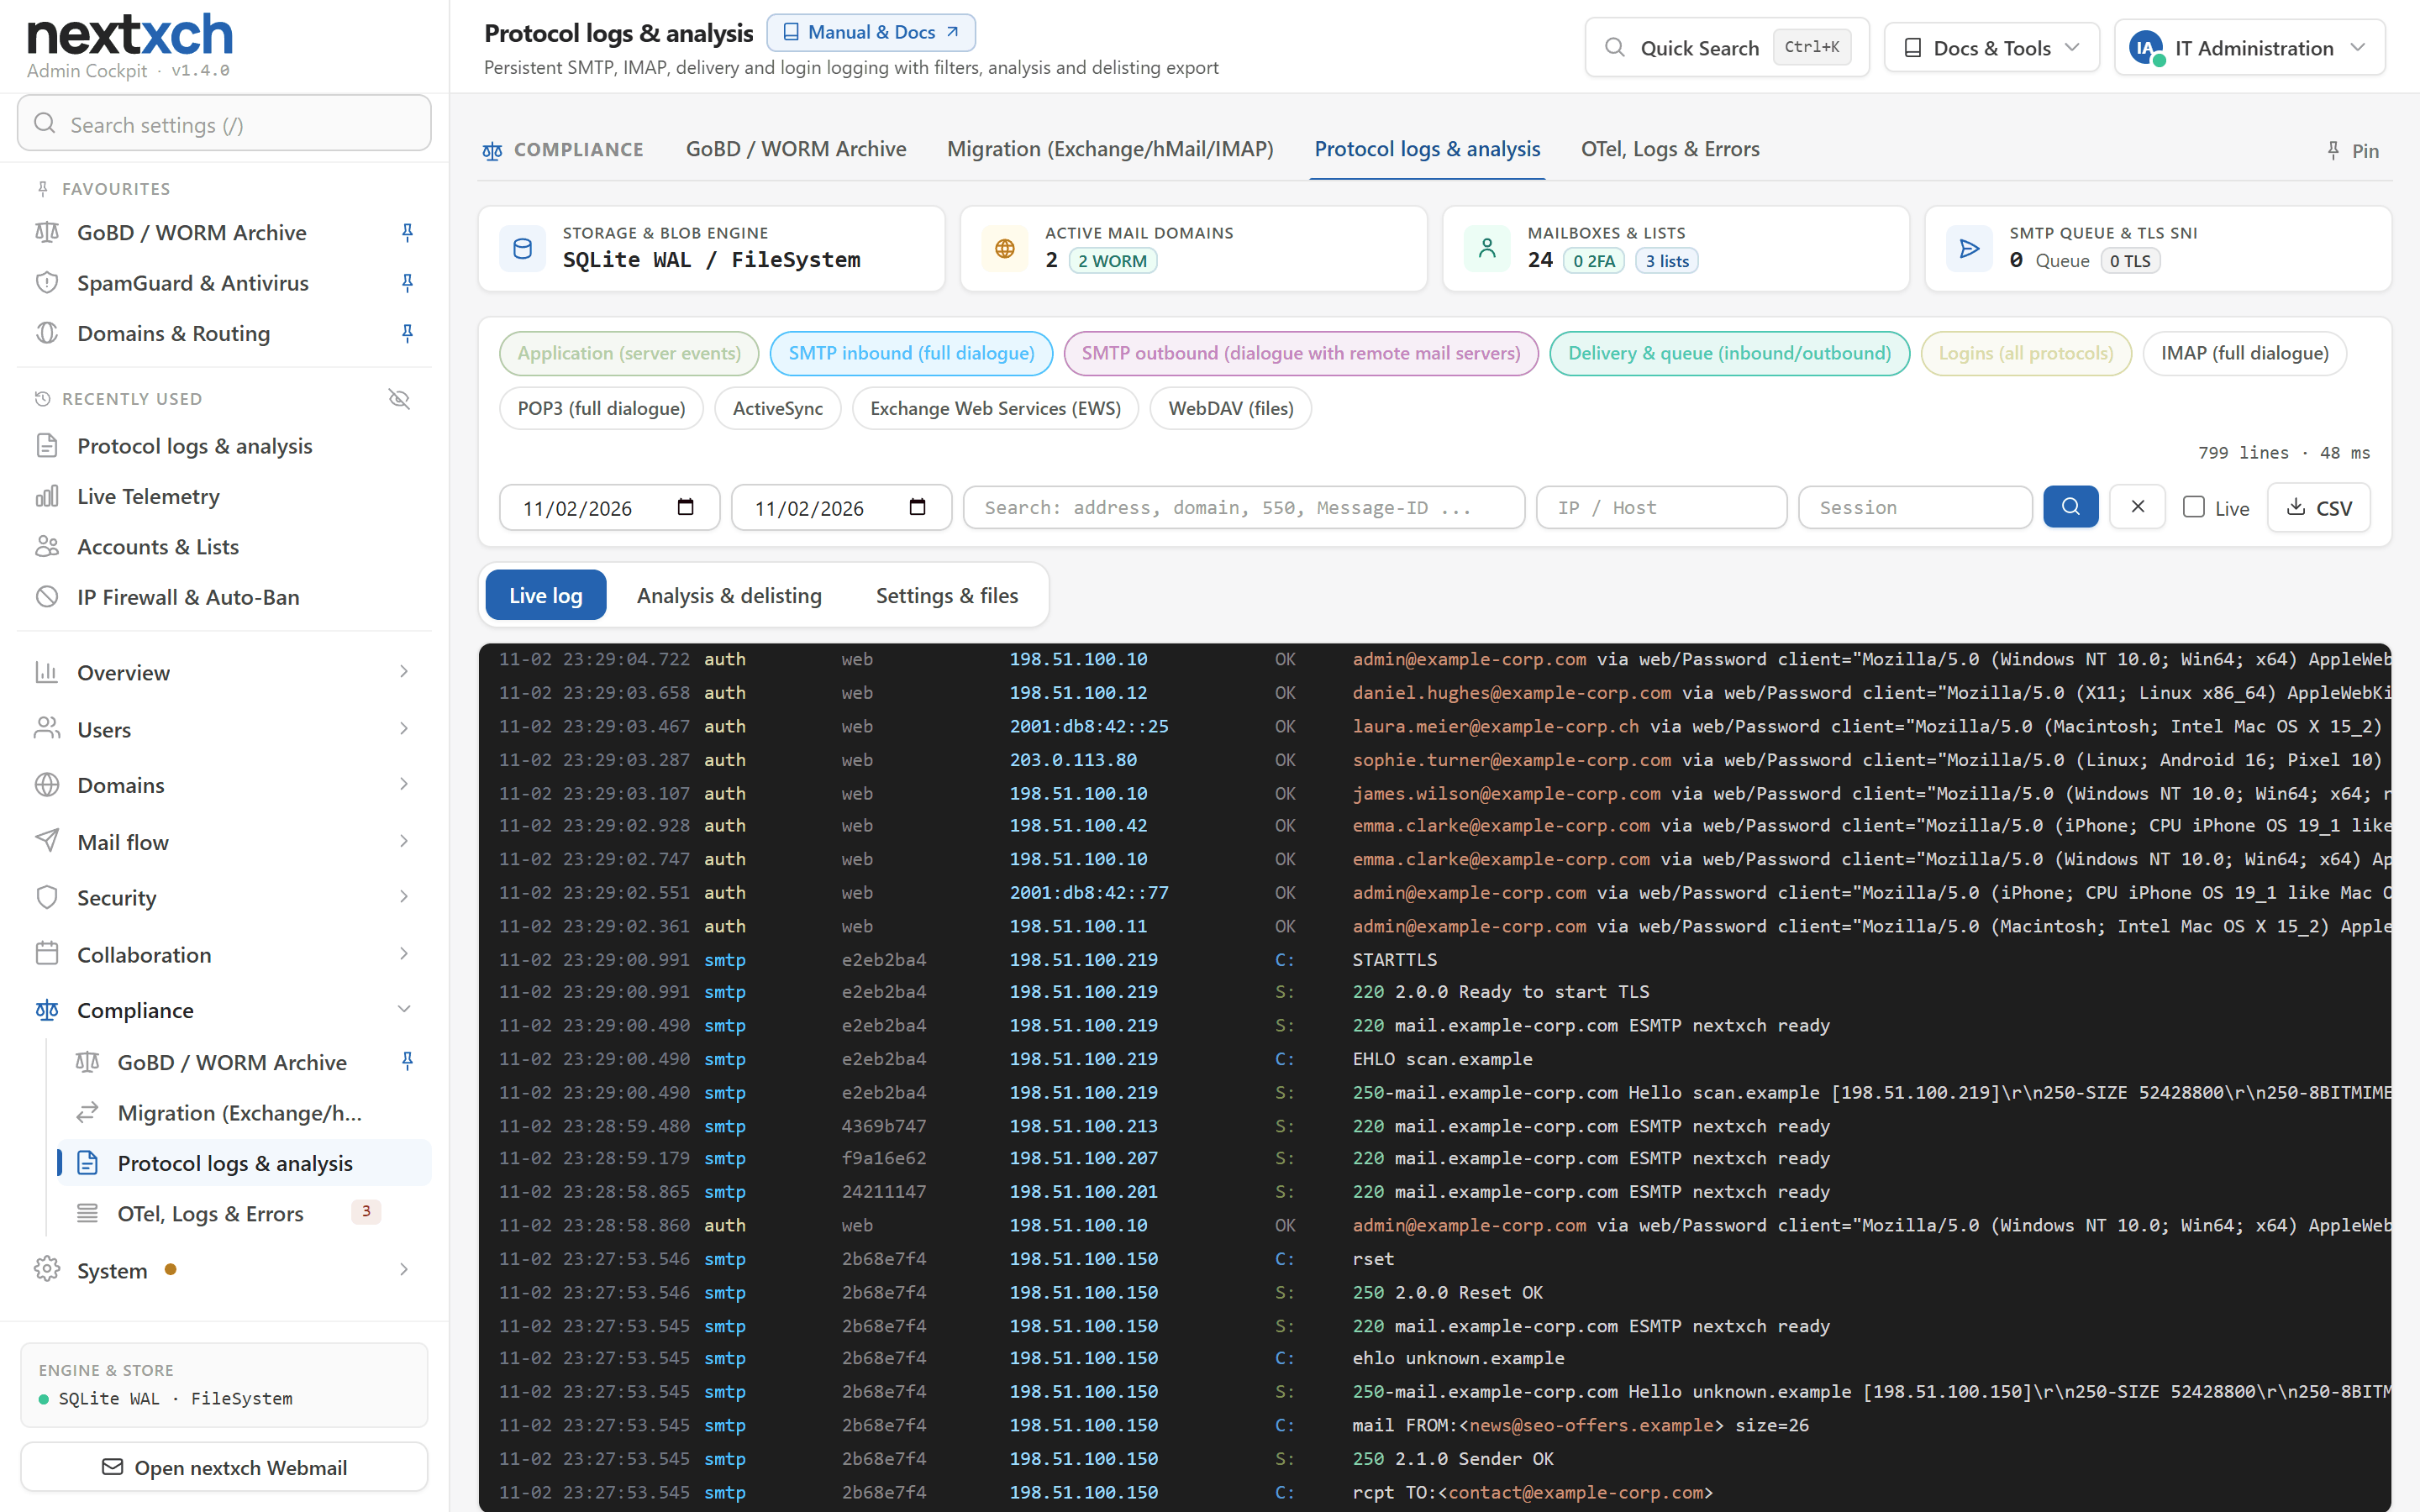
Logs diários persistentes para SMTP de entrada, o diálogo SMTP de saída completo com servidores de e-mail remotos, entrega & fila, logins, IMAP, ActiveSync e eventos da aplicação. Cada categoria pode ser ativada ou desativada, e a retenção é configurável (padrão de 30 dias).
Visualizador ao vivo, análise & relatório de delisting
Visualizador de logs com modo ao vivo e filtros por intervalo de datas, texto, IP e sessão. Análise por endereço IP, endereço de e-mail, domínio e provedor, incluindo códigos de resposta SMTP, além da exportação de um relatório de delisting para operadores de listas de bloqueio e provedores.
Estatísticas por conta, domínio & servidor
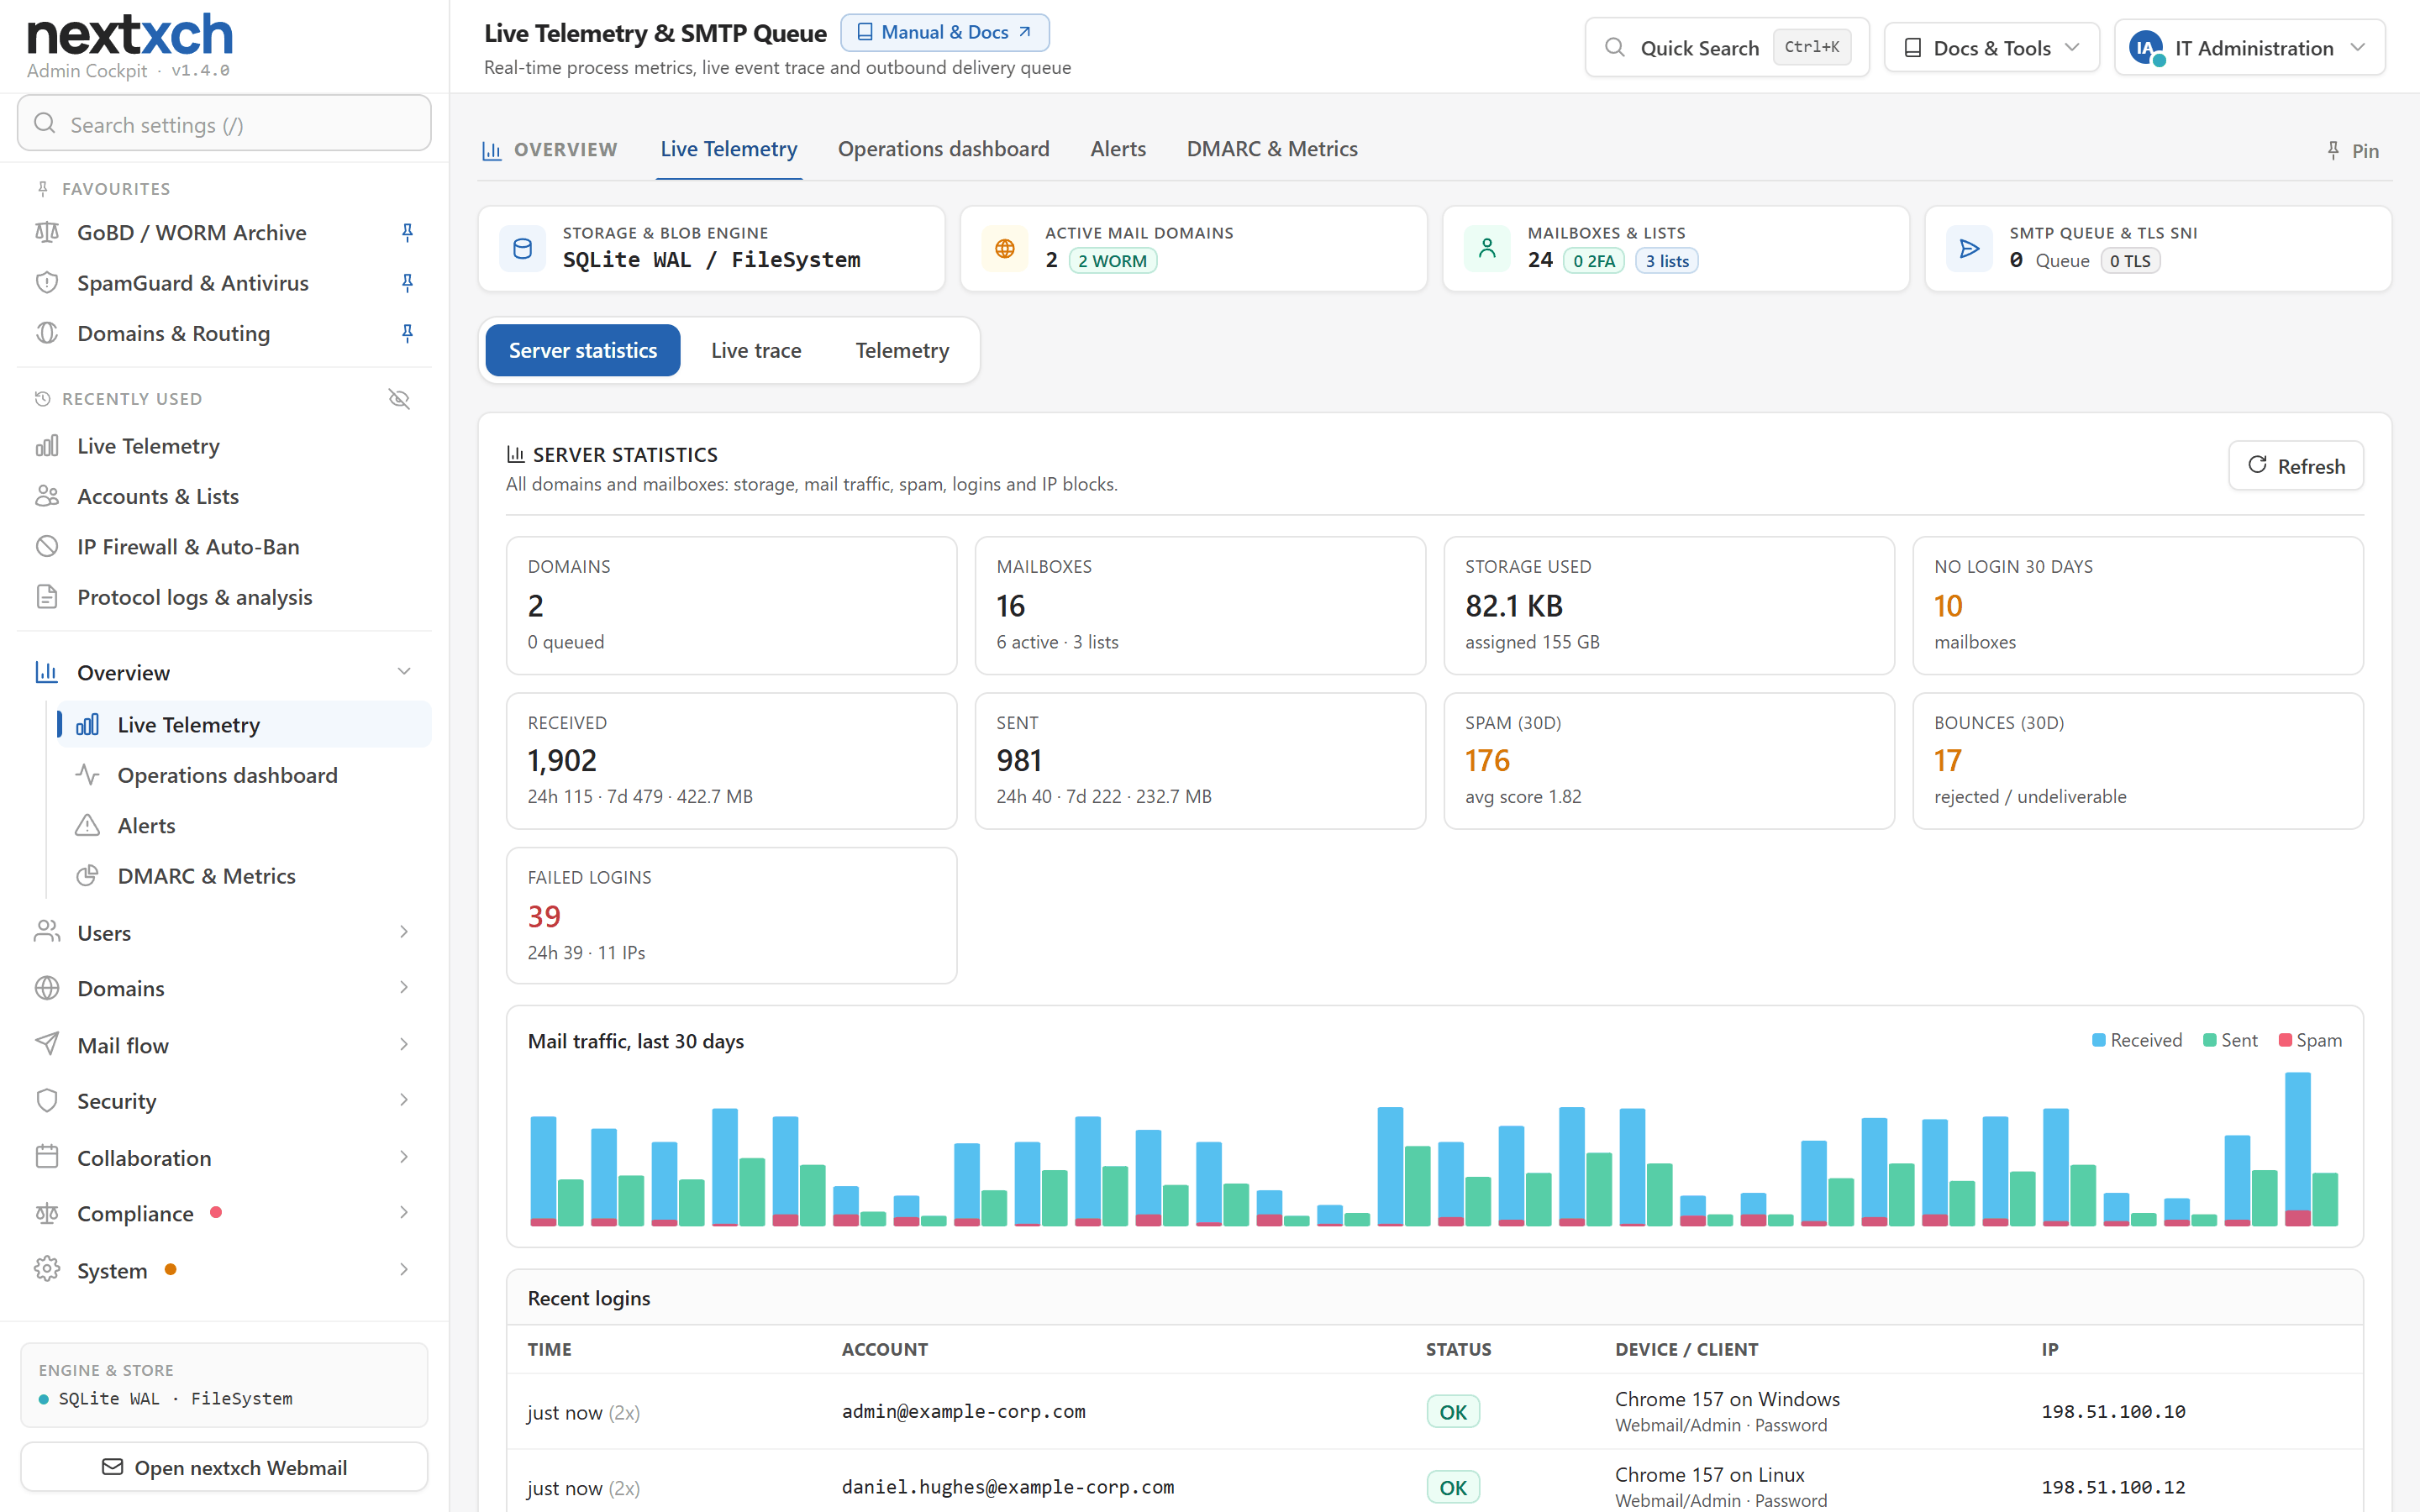
Abas de estatísticas dedicadas com uso de armazenamento, tráfego de e-mails em 24 horas, 7 e 30 dias, incluindo gráfico de 30 dias, spam, bounces, logins com dispositivo, navegador e IP, logins com falha e bloqueios de IP.
Histórico de login, sessões & logout automático
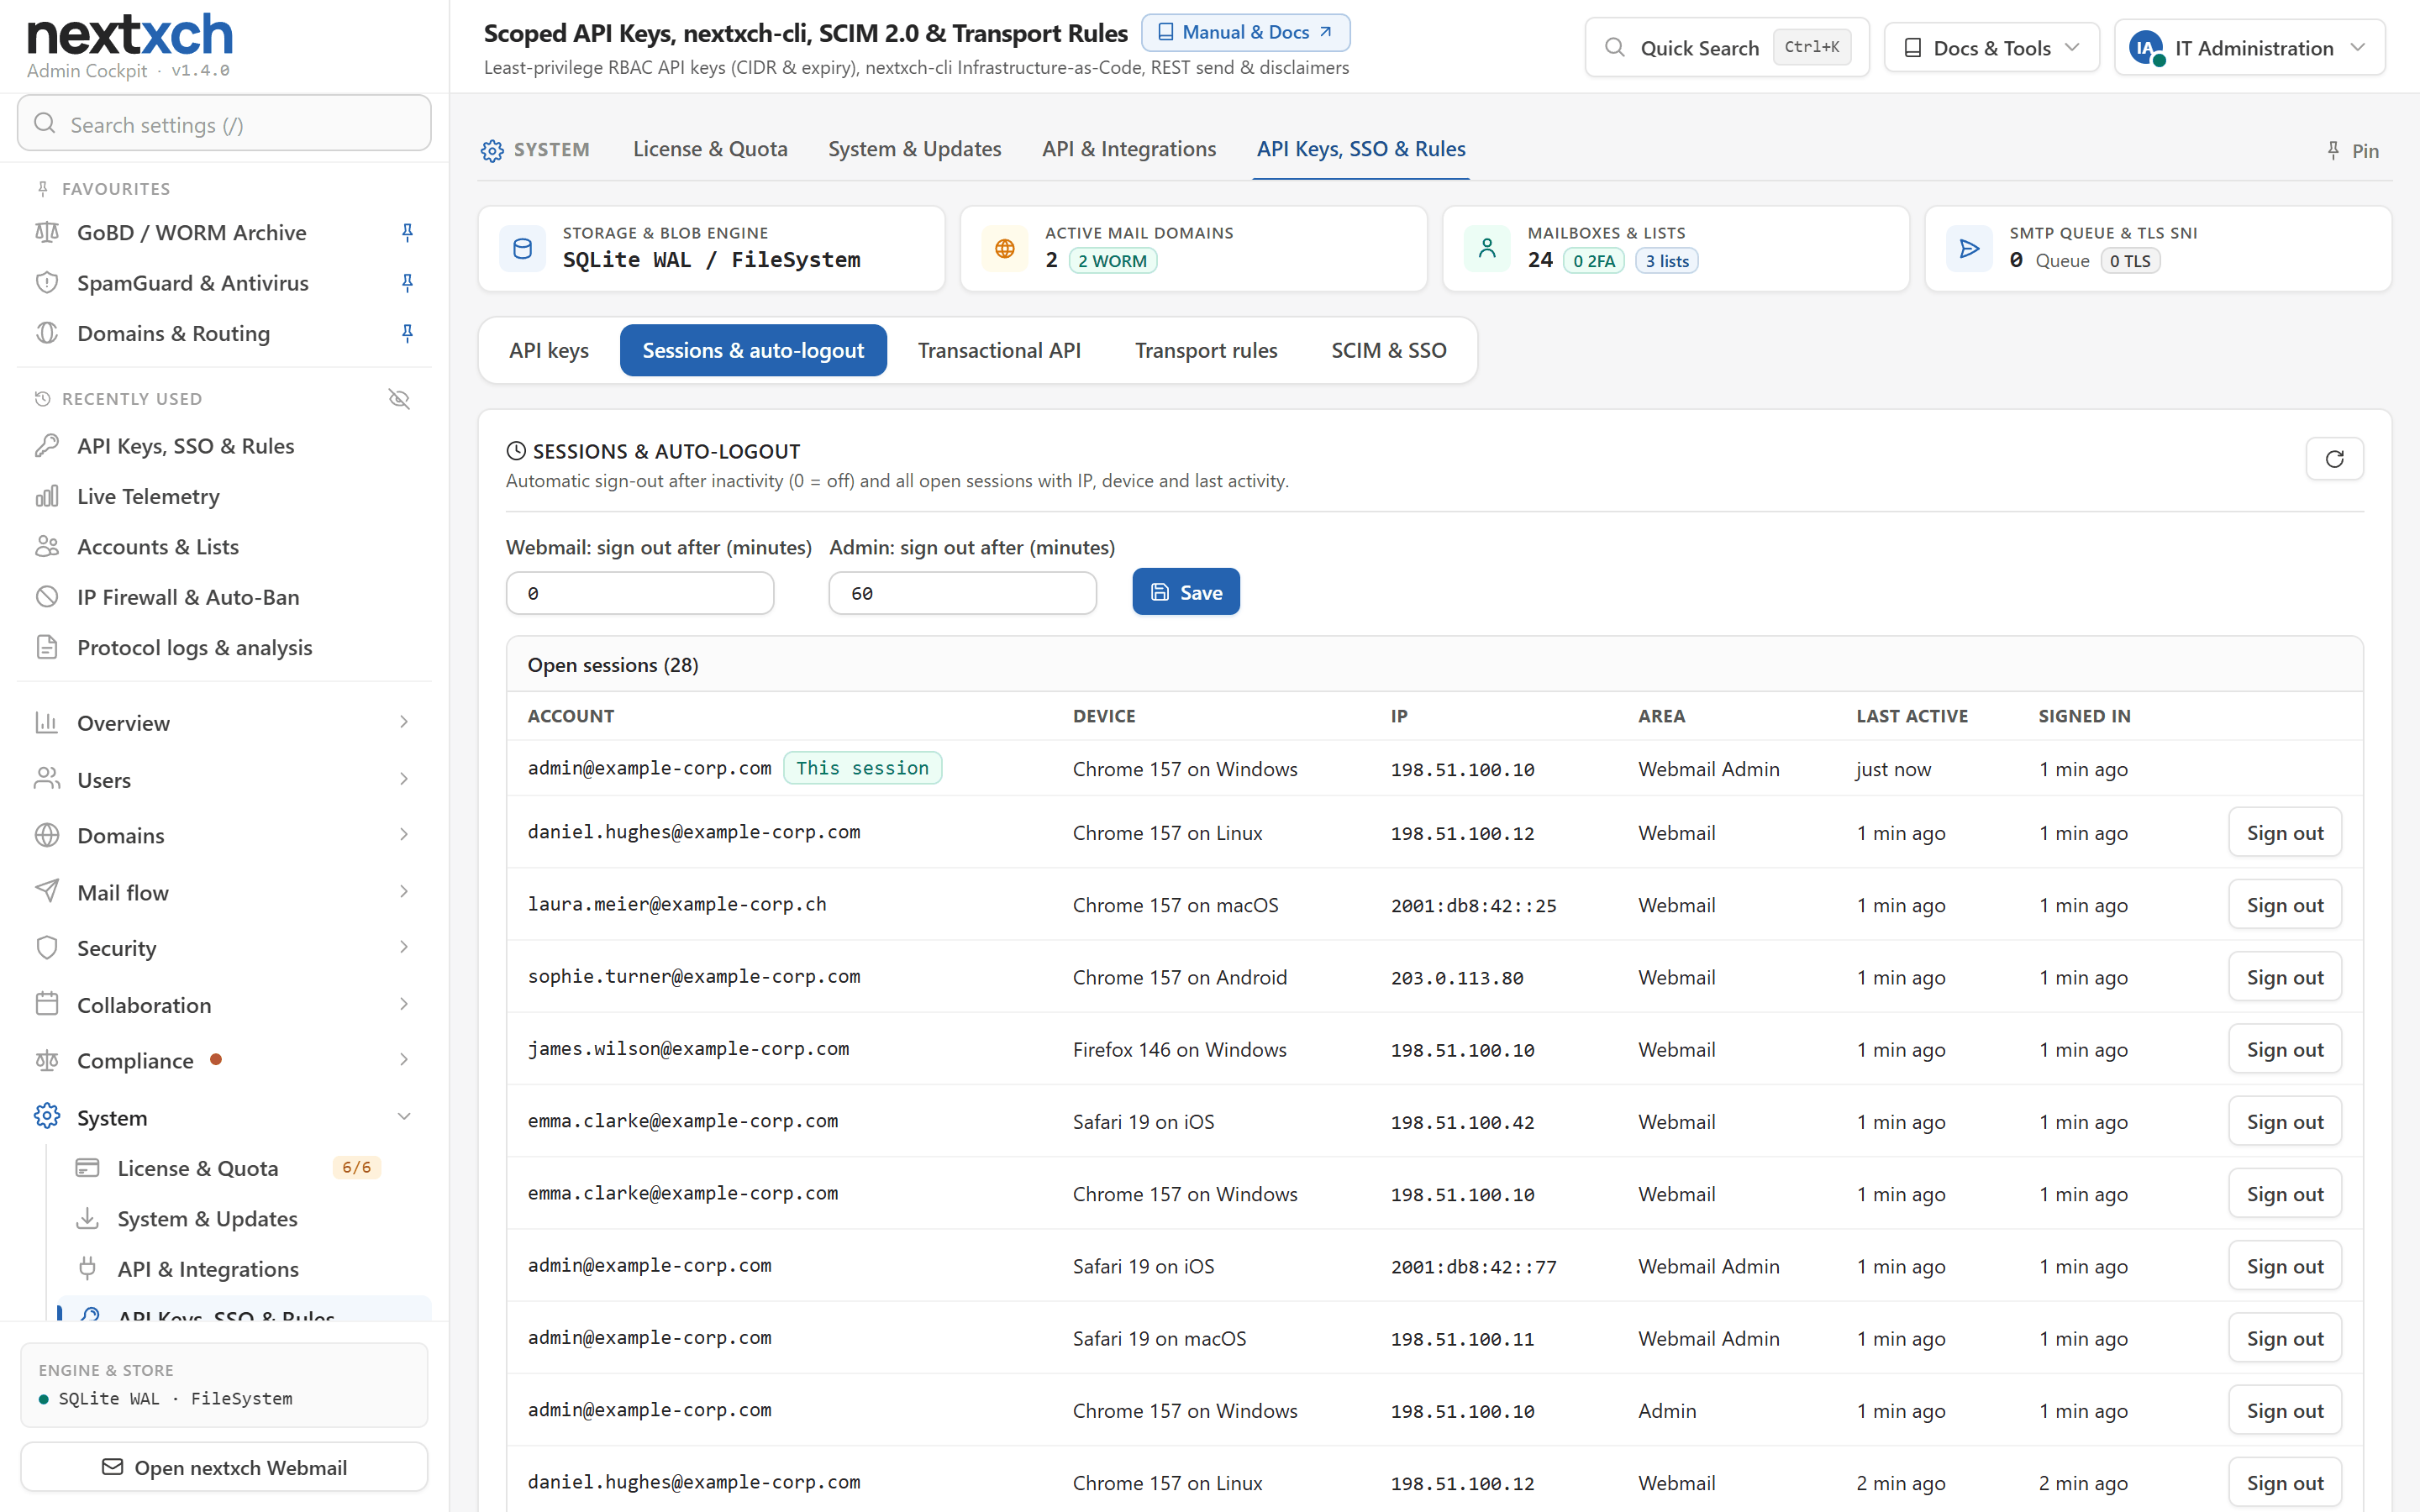
Histórico de login persistente em todos os protocolos. Lista de sessões com dispositivo, IP e última atividade, saída por dispositivo ou em todos, e um logout automático por inatividade configurável para Webmail e administração.
Países dos IPs com bandeiras
Cada endereço IP público no admin mostra a bandeira e o nome do país. As consultas são feitas offline no banco de dados local DB-IP Lite, nenhum dado é enviado a terceiros.
Detecção de serviços de envio (69 provedores)
Detecta qual serviço entregou uma mensagem, por exemplo SendGrid, Mailgun, Brevo, Amazon SES, Microsoft 365®, Azure® Communication Services, Google, Mailchimp ou HubSpot. Exibido como selo no webmail, como coluna no rastreamento de mensagens e nas estatísticas.
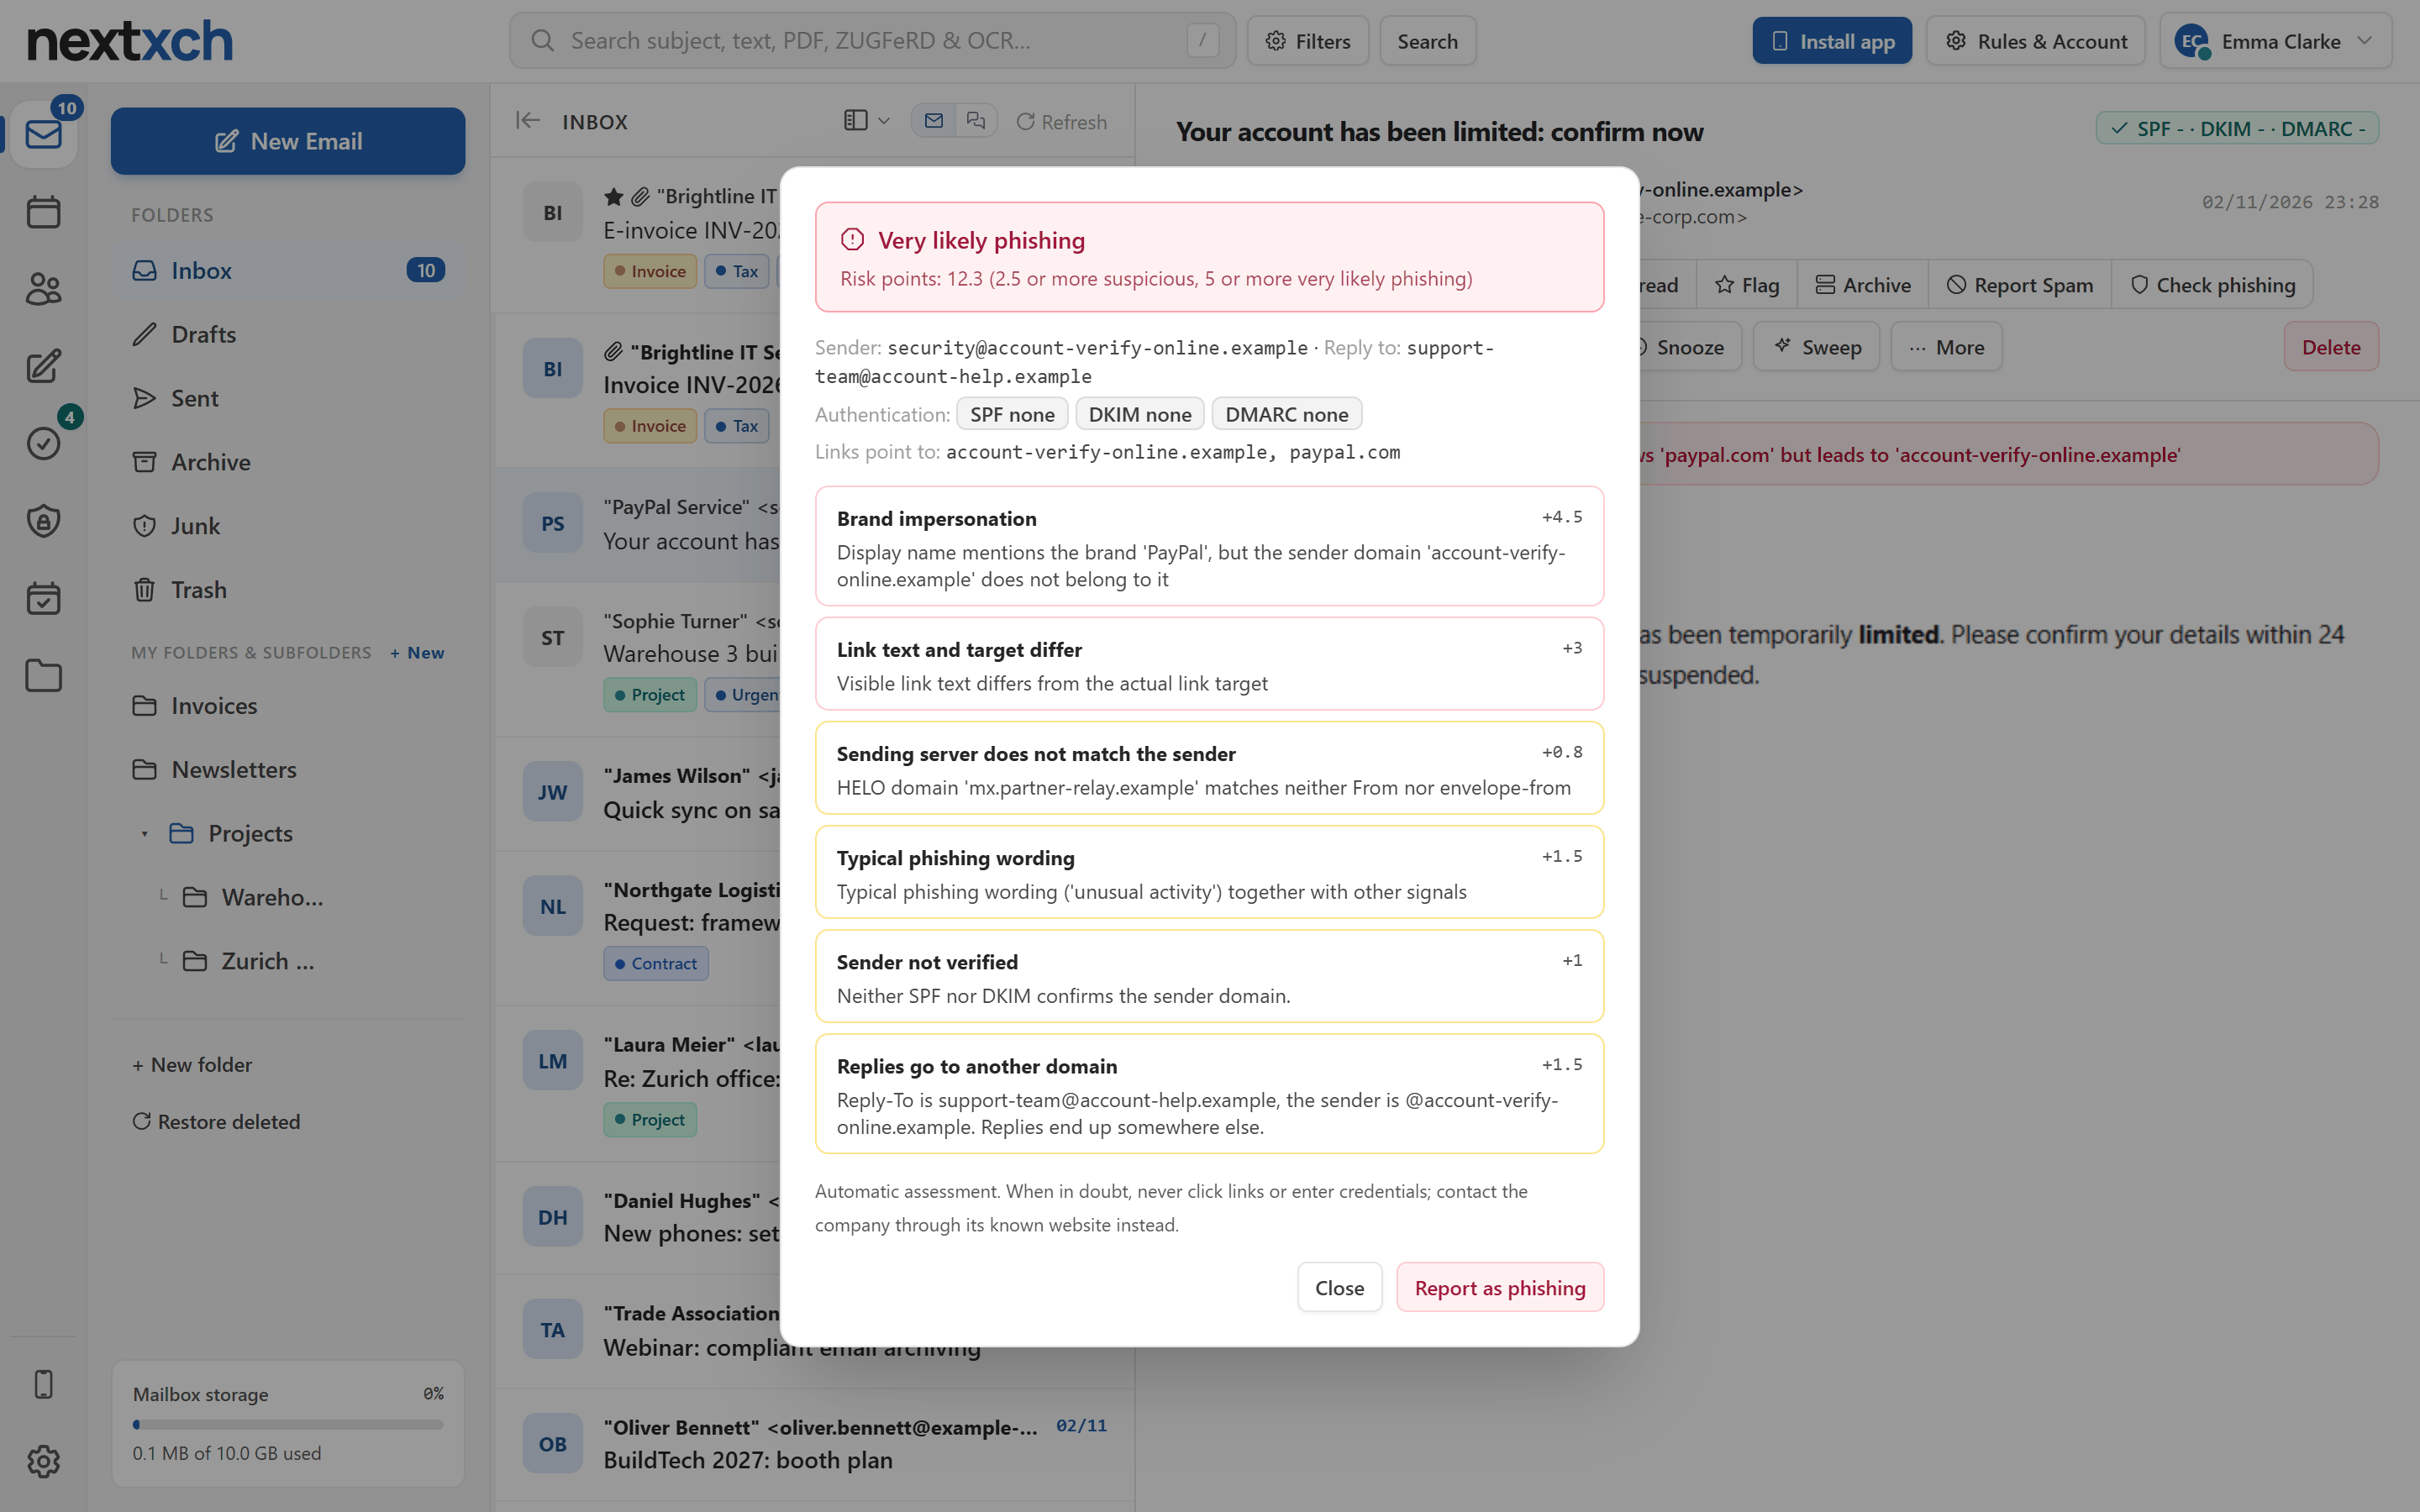
Proteção contra phishing com verificação de marca e links
Heurísticas contra falsificação de marcas e links perigosos: nomes de exibição falsos, destinos de link disfarçados, hosts de nuvem e de encurtadores de URL. SPF, DKIM e DMARC são avaliados em cada mensagem recebida, e as regras acionadas são listadas no cabeçalho X-Spam-Rules.
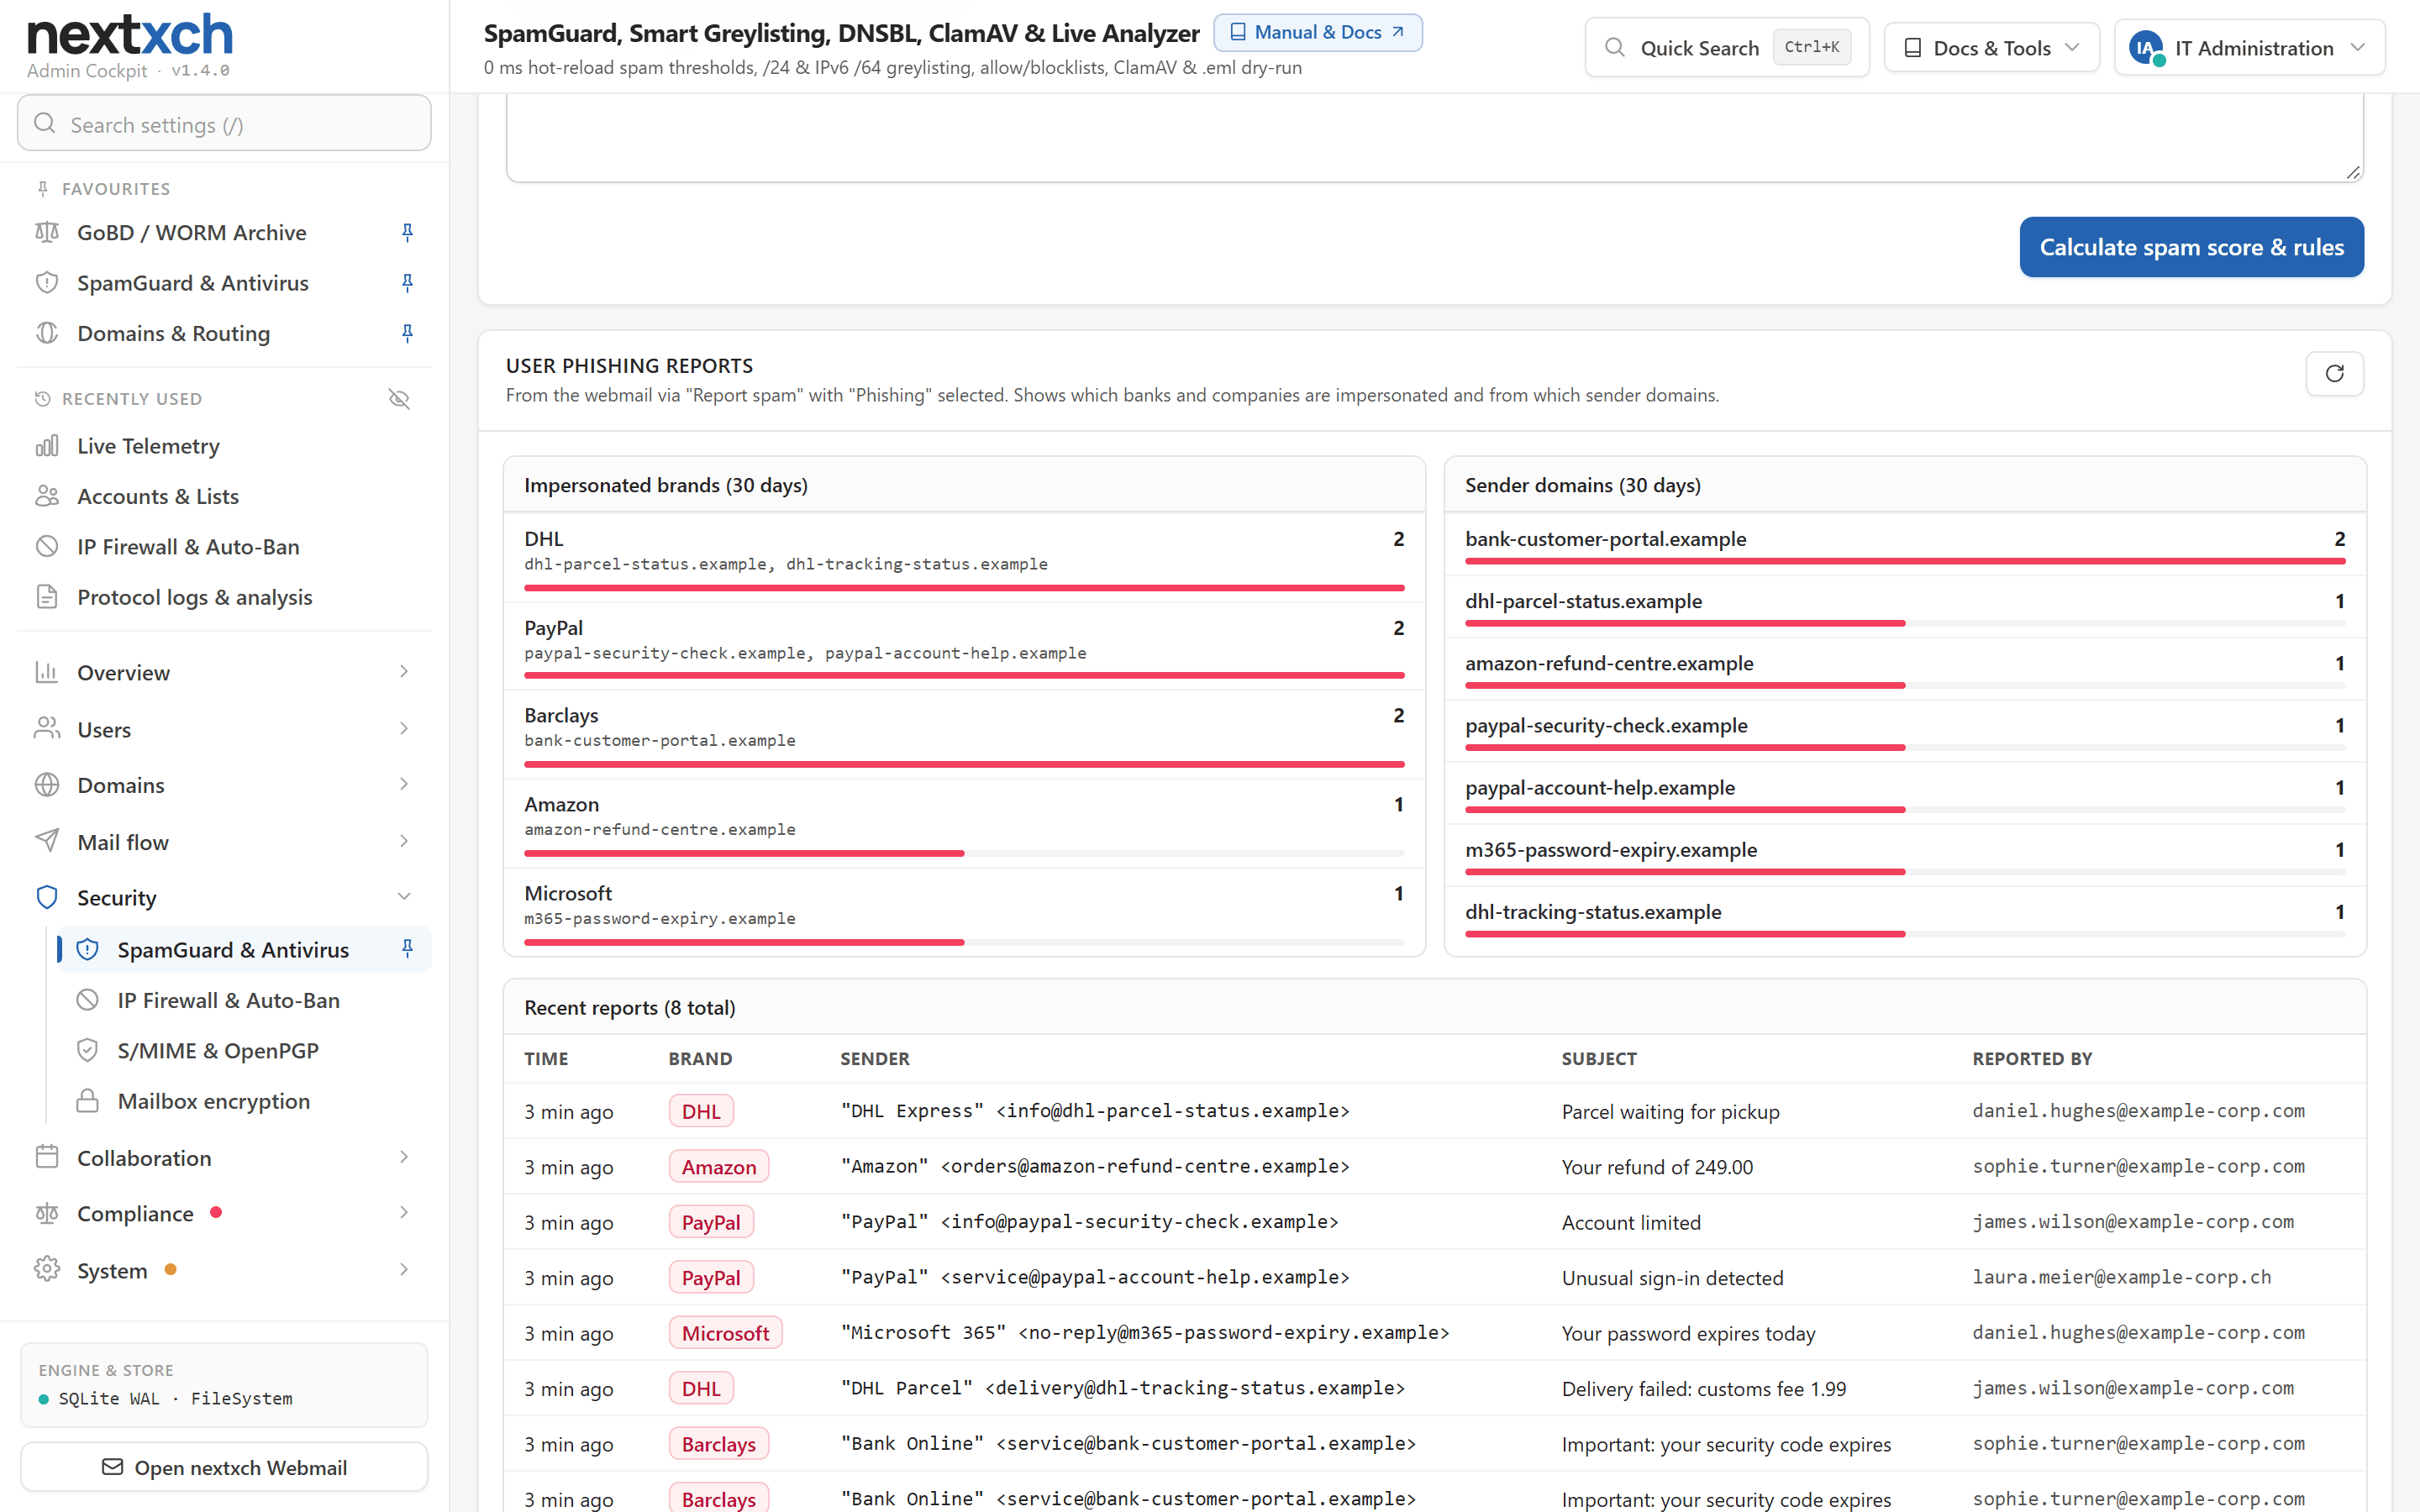
"Verificar phishing" e relatórios no webmail
Um clique no webmail mostra um veredito e as constatações (remetente, reply-to, links, SPF/DKIM/DMARC). "Denunciar spam" pergunta se é spam ou phishing e qual banco ou empresa está sendo imitado. Os administradores veem todas as denúncias de phishing por marca e domínio do remetente.
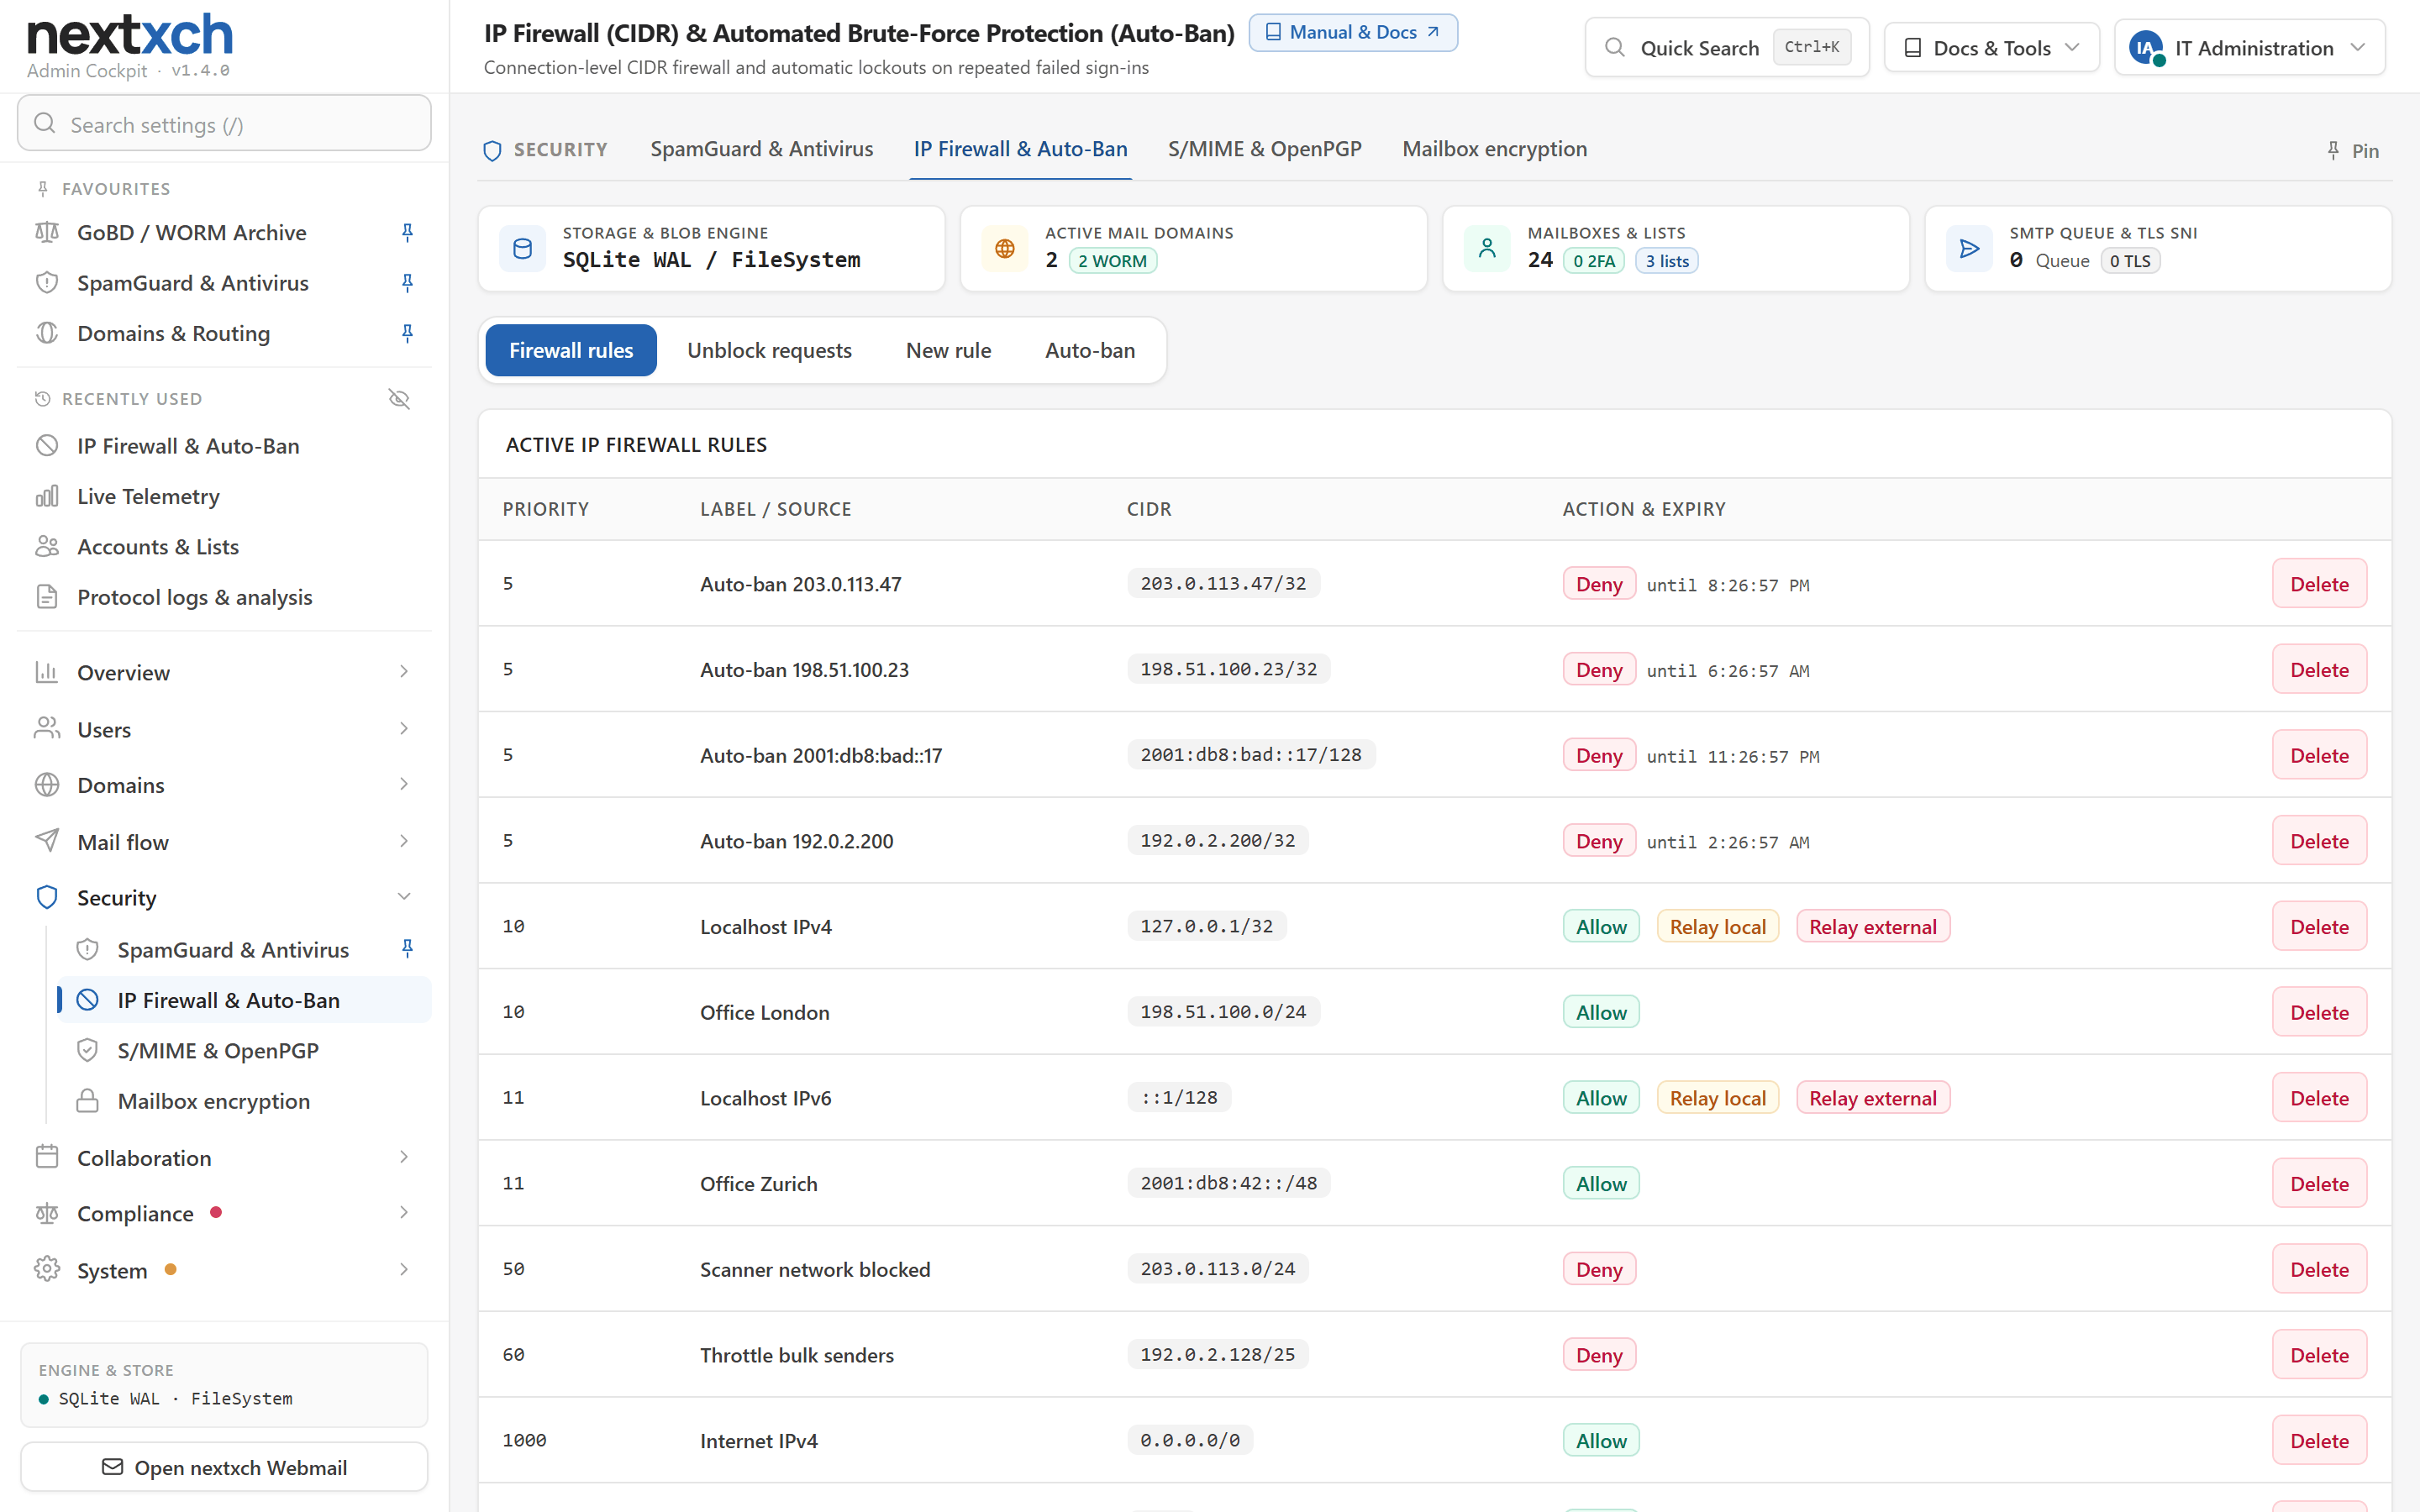
Solicitações de desbloqueio de IP por autoatendimento
A rejeição SMTP contém um link para um formulário de solicitação de desbloqueio. O nextxch verifica automaticamente PTR/FCrDNS, MX e SPF, confirma o endereço de e-mail do solicitante e encaminha a solicitação ao administrador para aprovação ou rejeição.
Webmail em hostnames de clientes
Webmail nos hostnames mail. ou webmail. de cada domínio de cliente. Cada hostname recebe seu próprio certificado Let's Encrypt, para que o certificado não revele outros domínios de clientes.
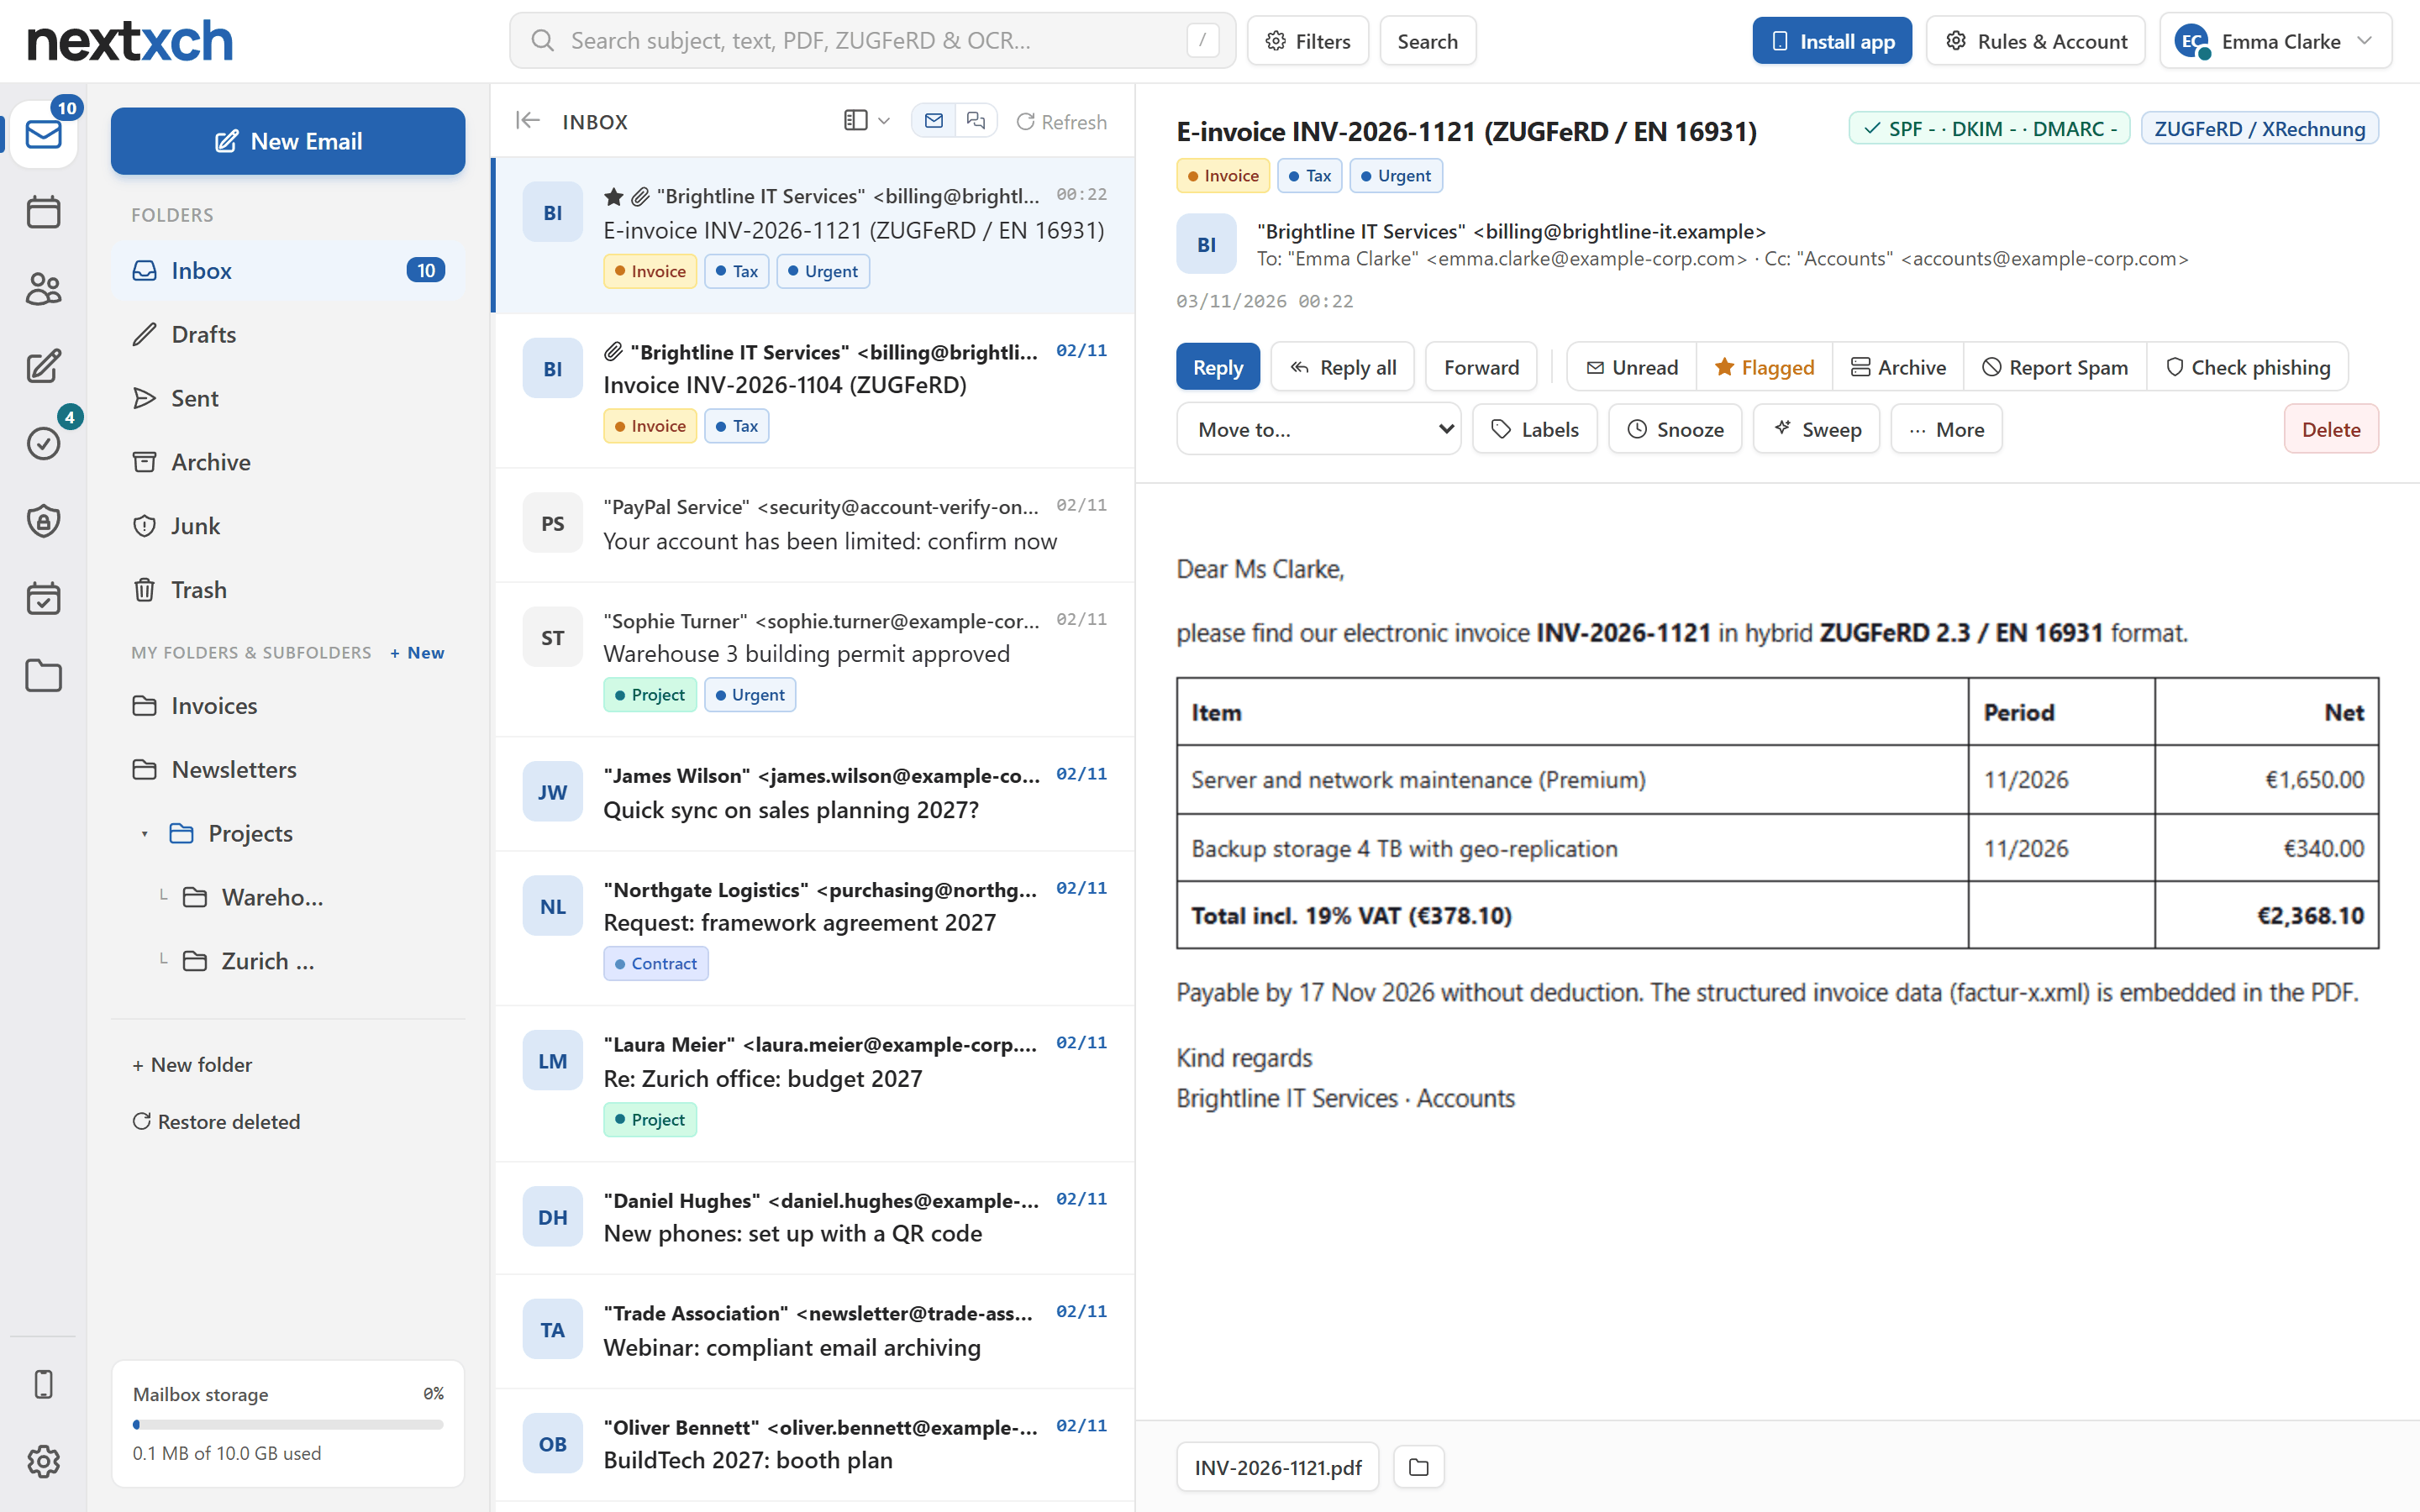
Imagens externas bloqueadas de forma transparente
Imagens externas bloqueadas são listadas com seus endereços, para que os usuários vejam de onde uma mensagem carregaria conteúdo. Para remetentes e domínios confiáveis, as imagens sempre podem ser carregadas, exceto quando SPF ou DMARC falham.
Admin Cockpit mais limpo e reforçado
Subabas em todas as páginas de administração em vez de páginas longas com rolagem, layout compacto e ícones SVG em vez de emojis. Cabeçalhos de segurança (CSP, HSTS) em toda a aplicação e renderização de e-mails em sandbox.