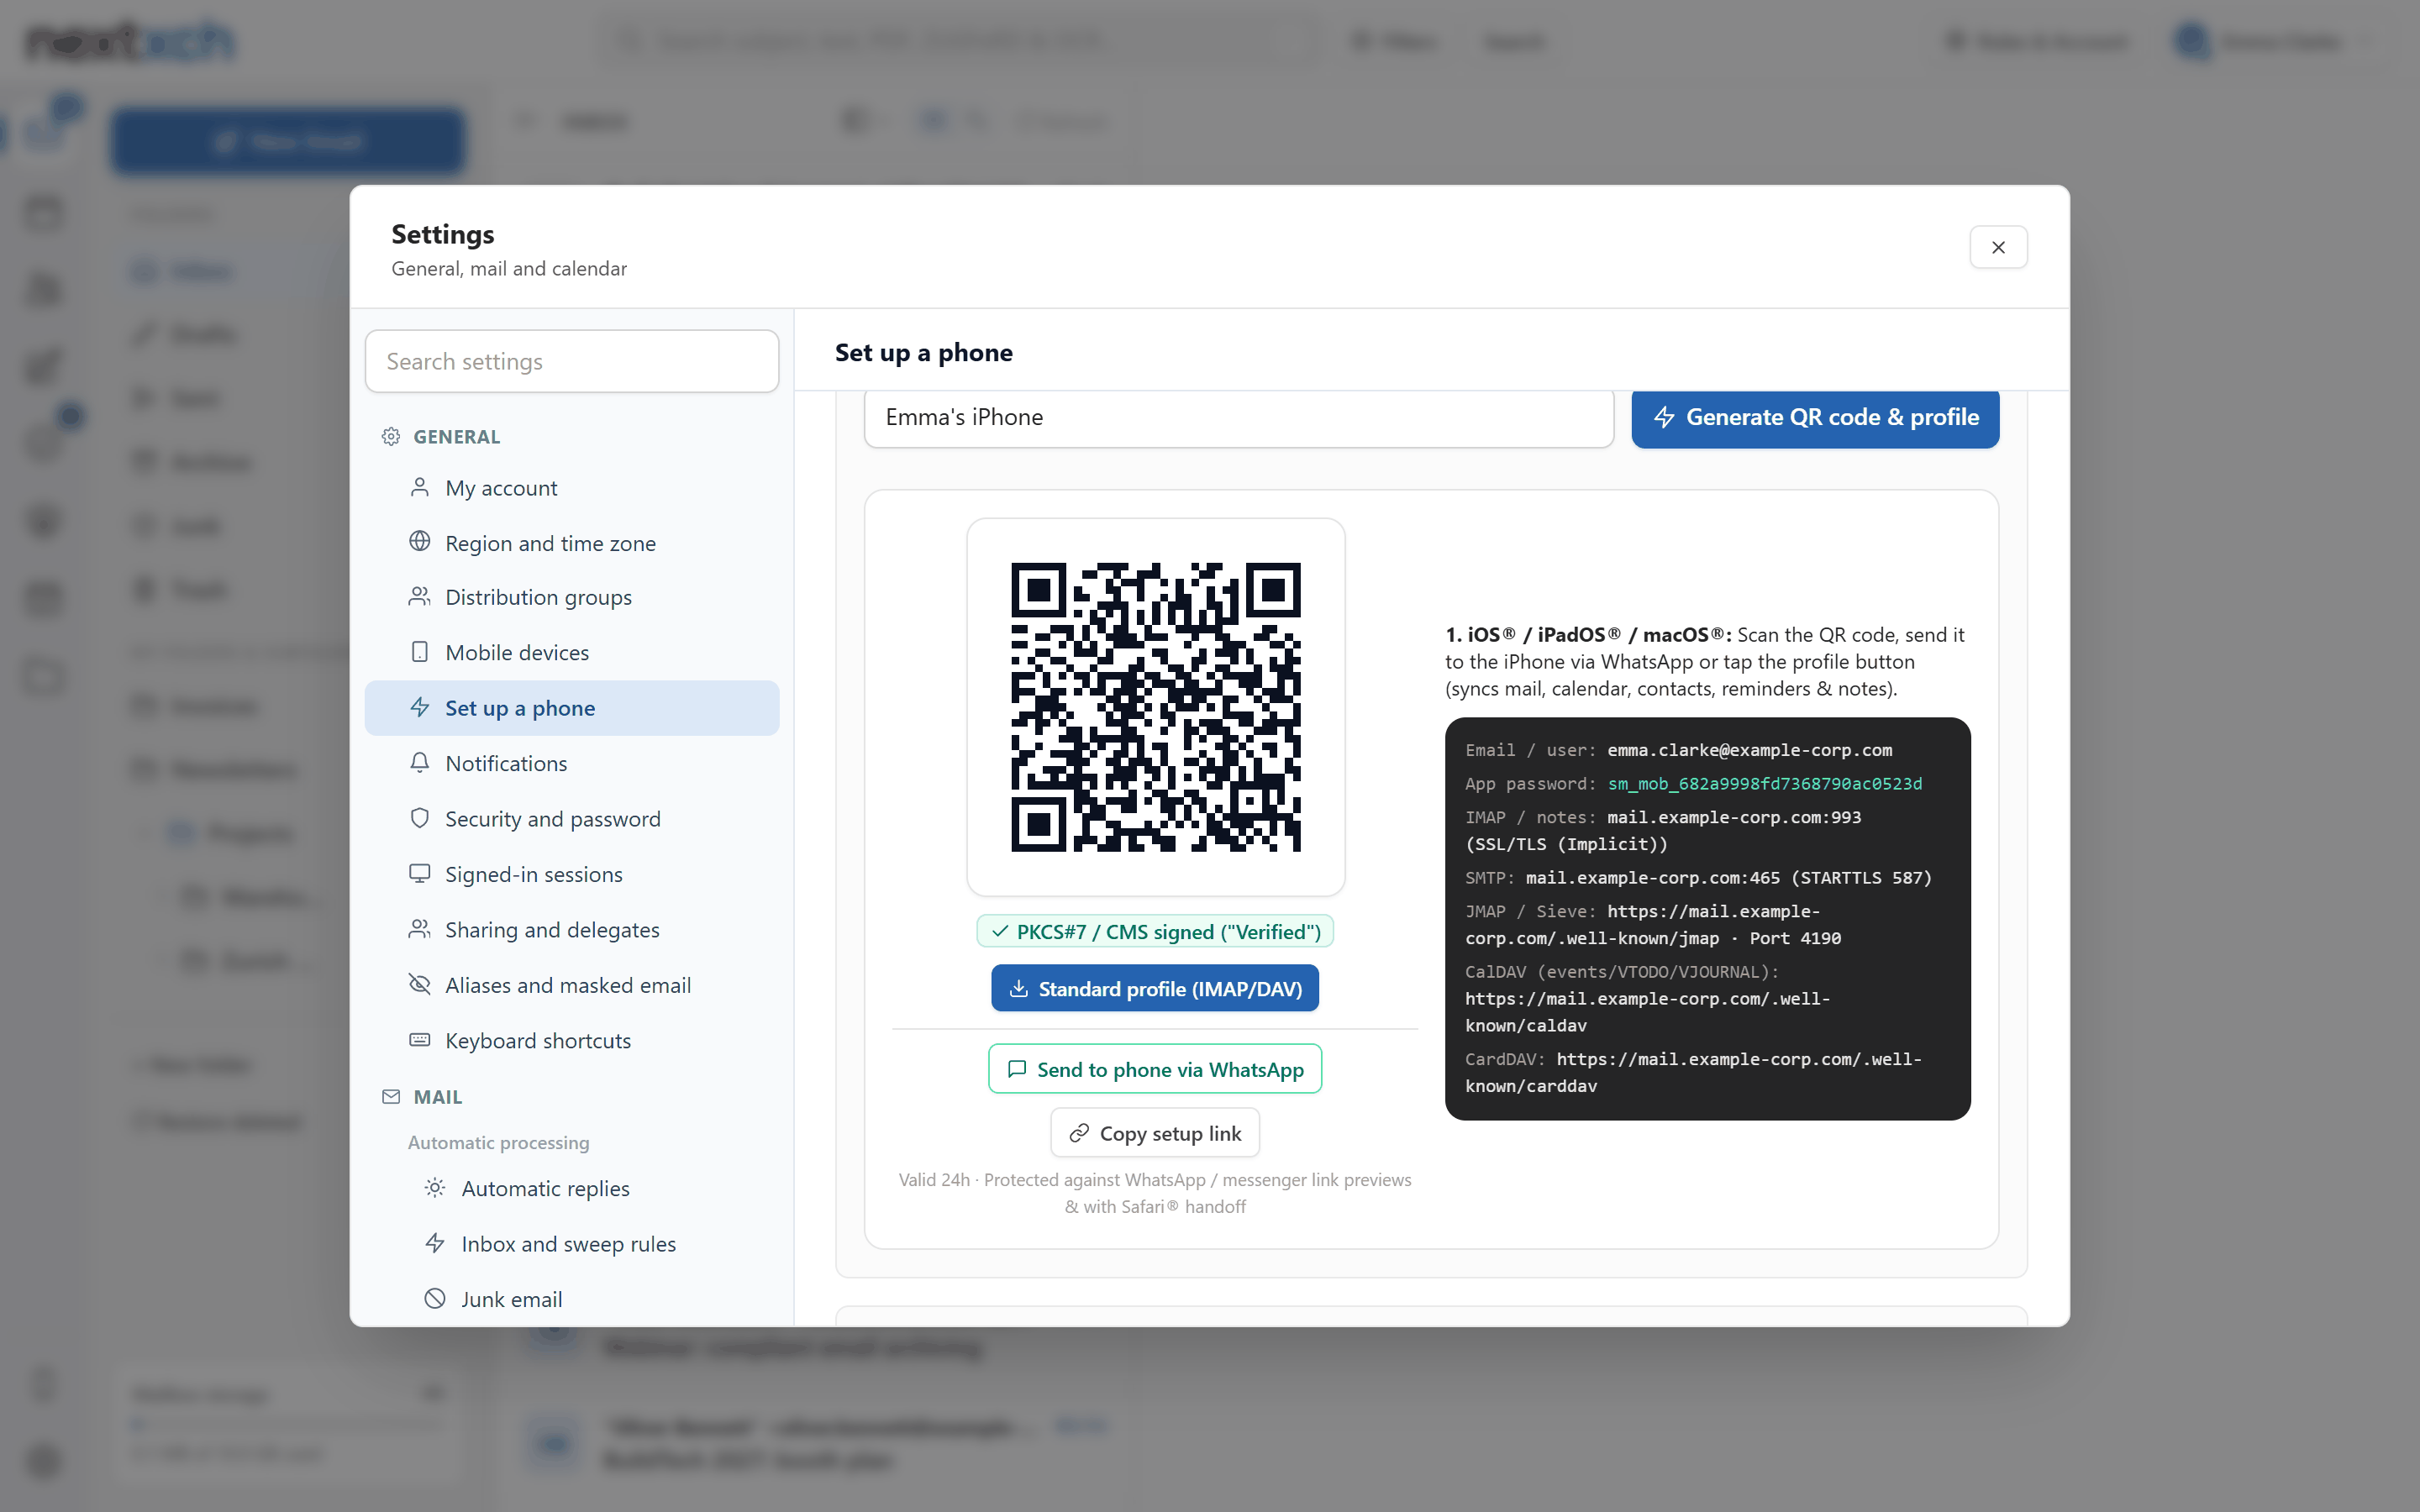
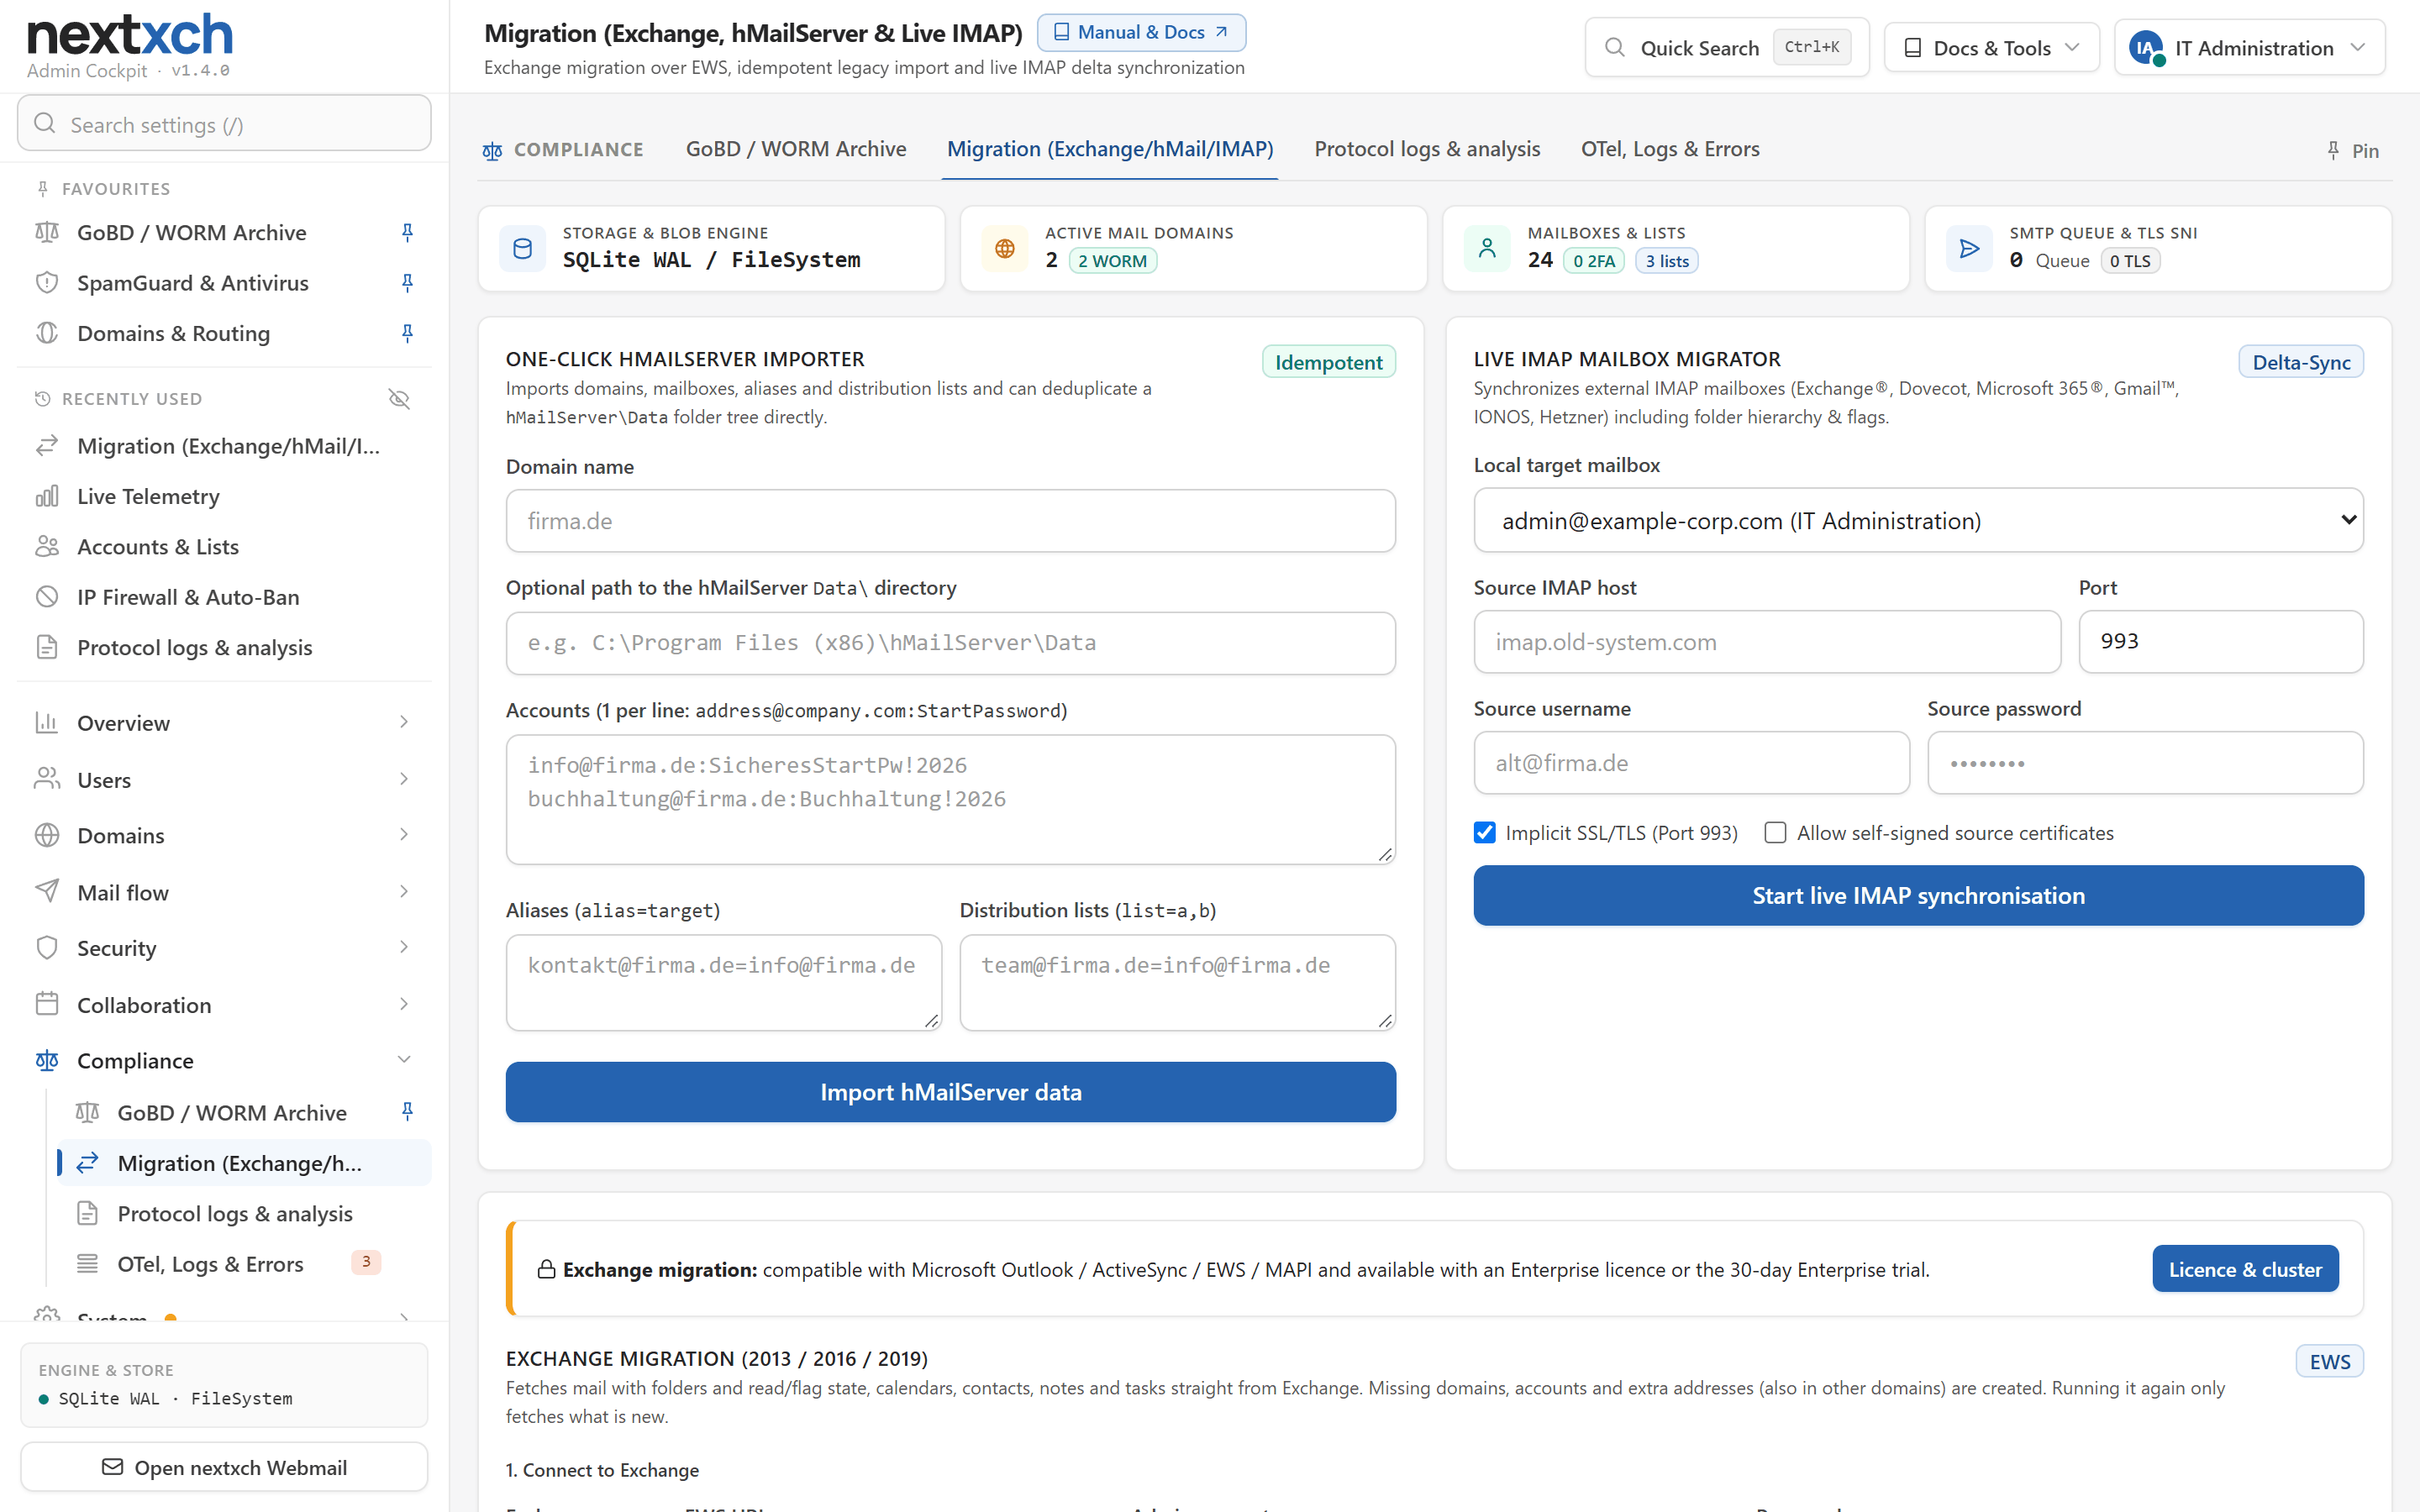
सर्वर पर क्या होता है, इसकी पूरी जानकारी: पूर्ण SMTP संवाद से लेकर लॉगिन, सत्र और हर IP पते के मूल तक। साथ में फ़िशिंग सुरक्षा जो वेबमेल में उपयोगकर्ताओं को शामिल करती है, और ब्लॉक किए गए प्रेषकों के लिए सेल्फ-सर्विस। कोई ऐड-ऑन मॉड्यूल नहीं, कोई बाहरी सेवा नहीं।
hMailServer जैसी प्रोटोकॉल लॉगिंग
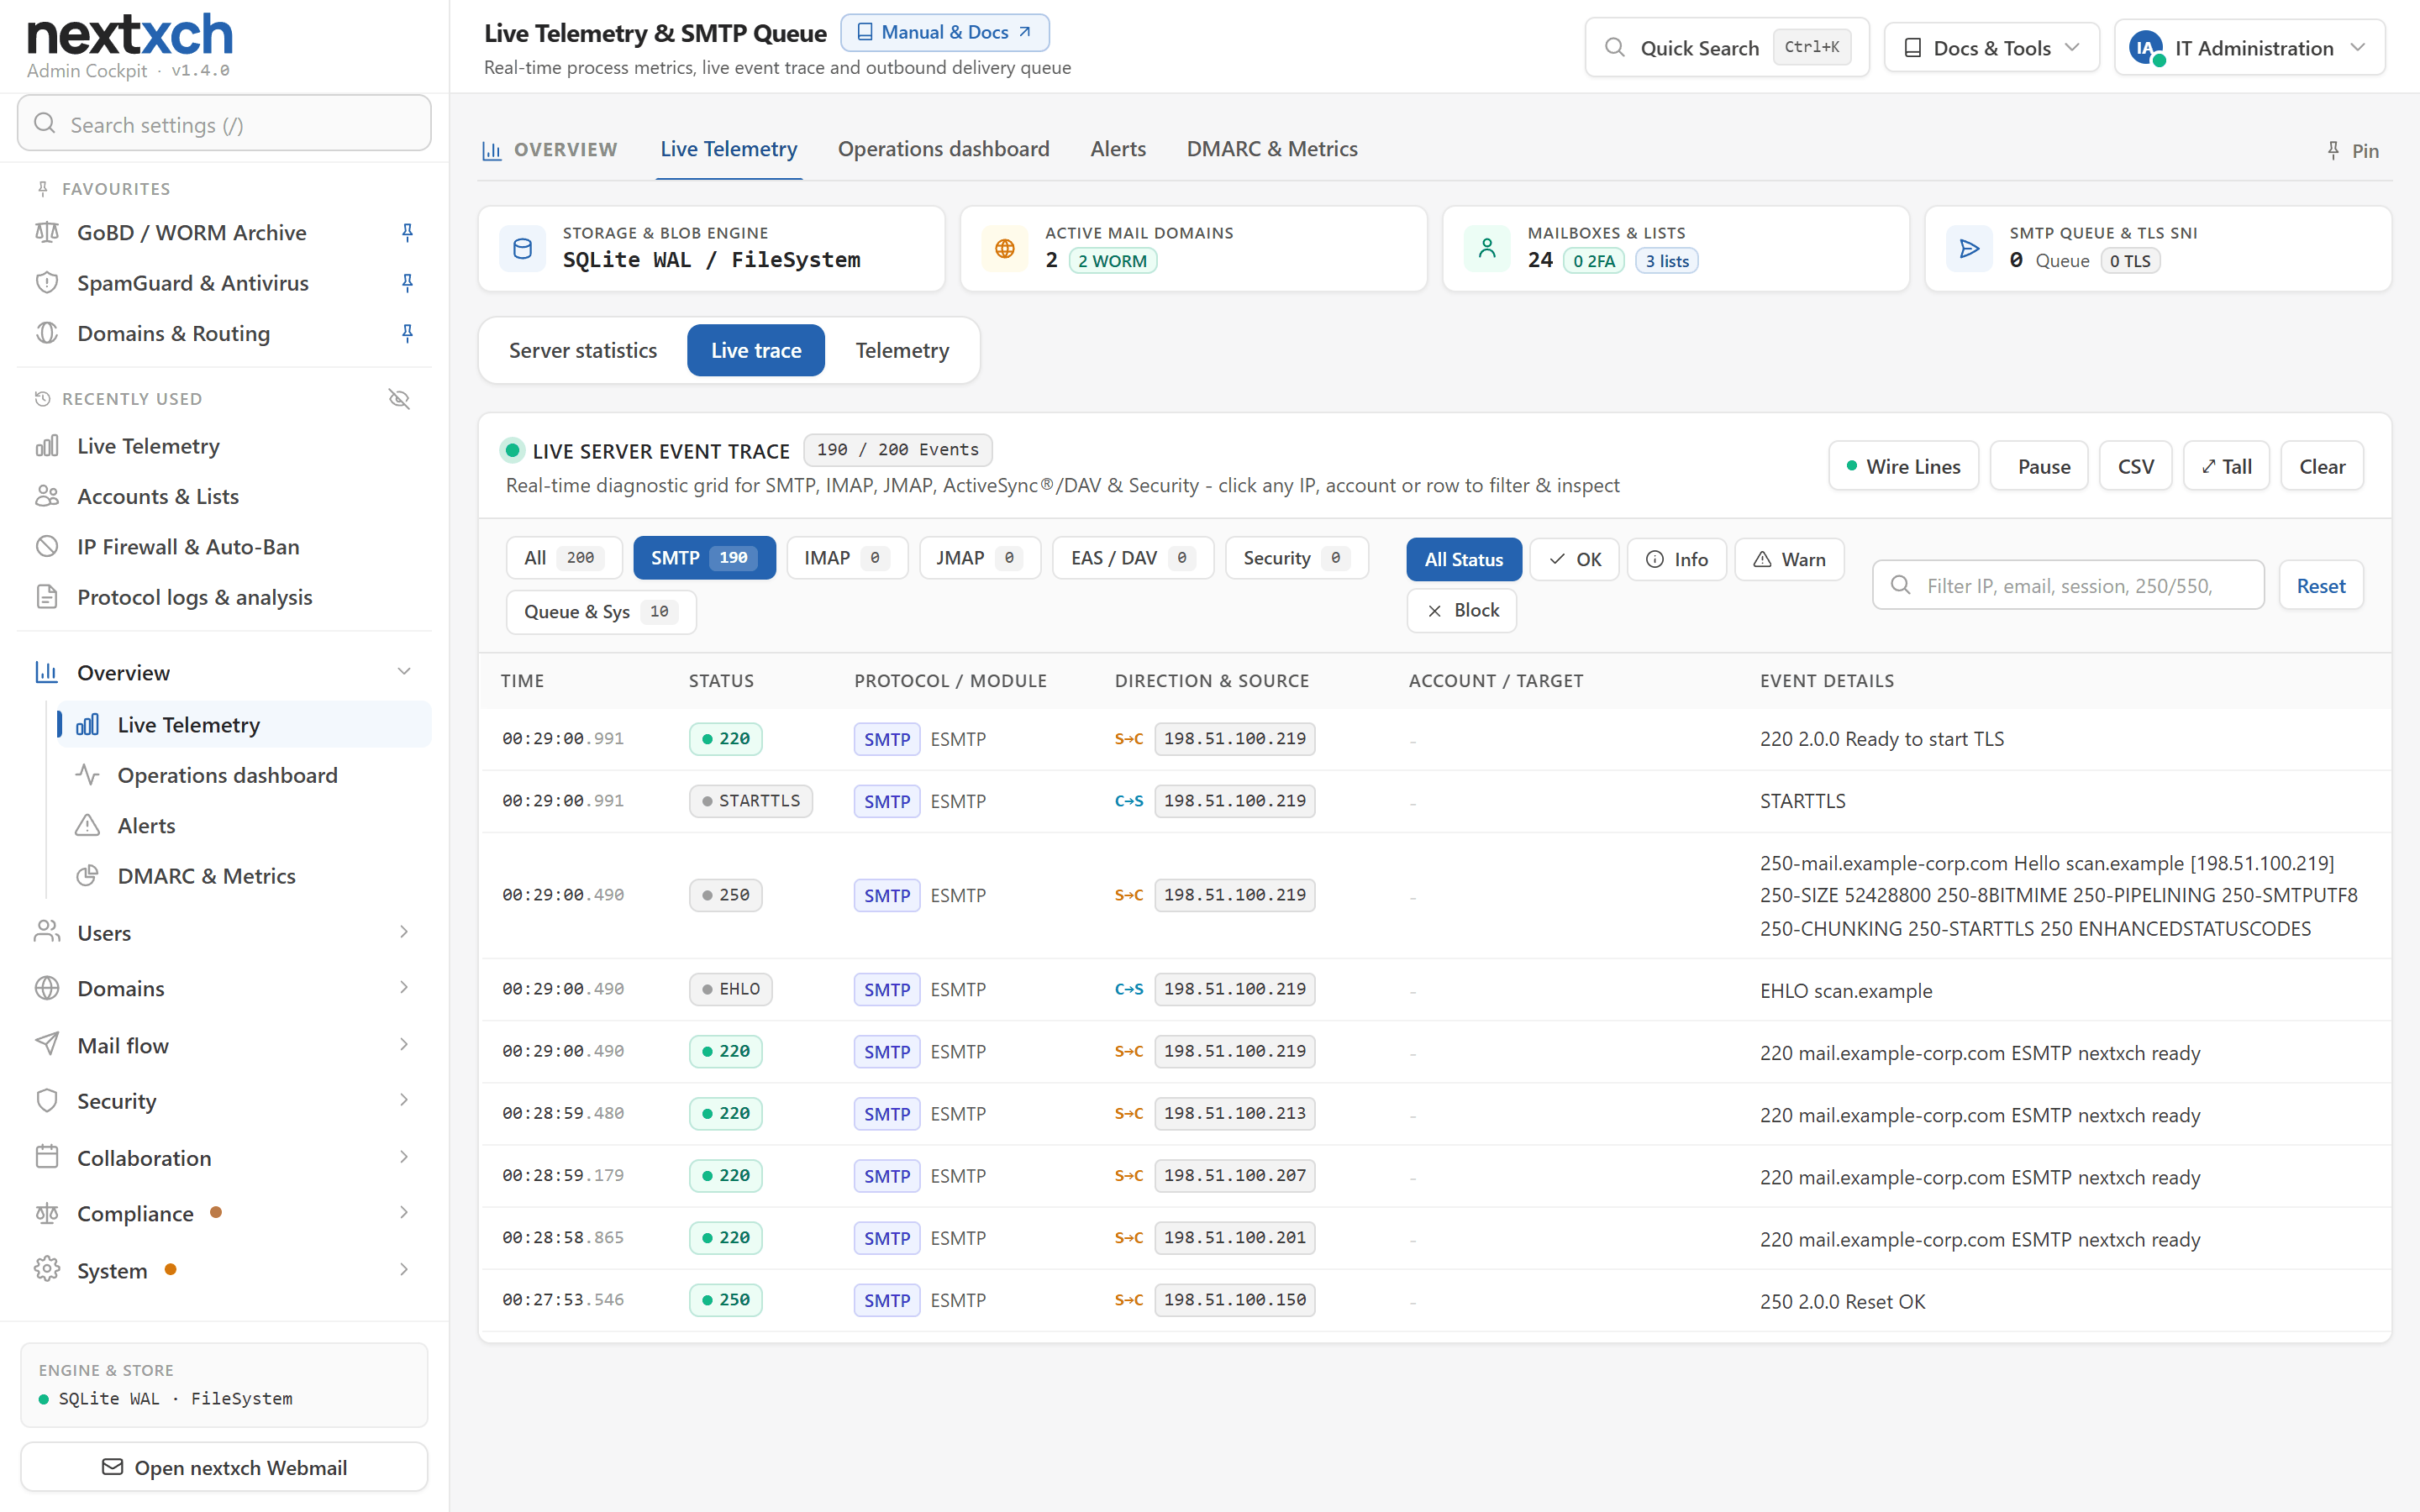
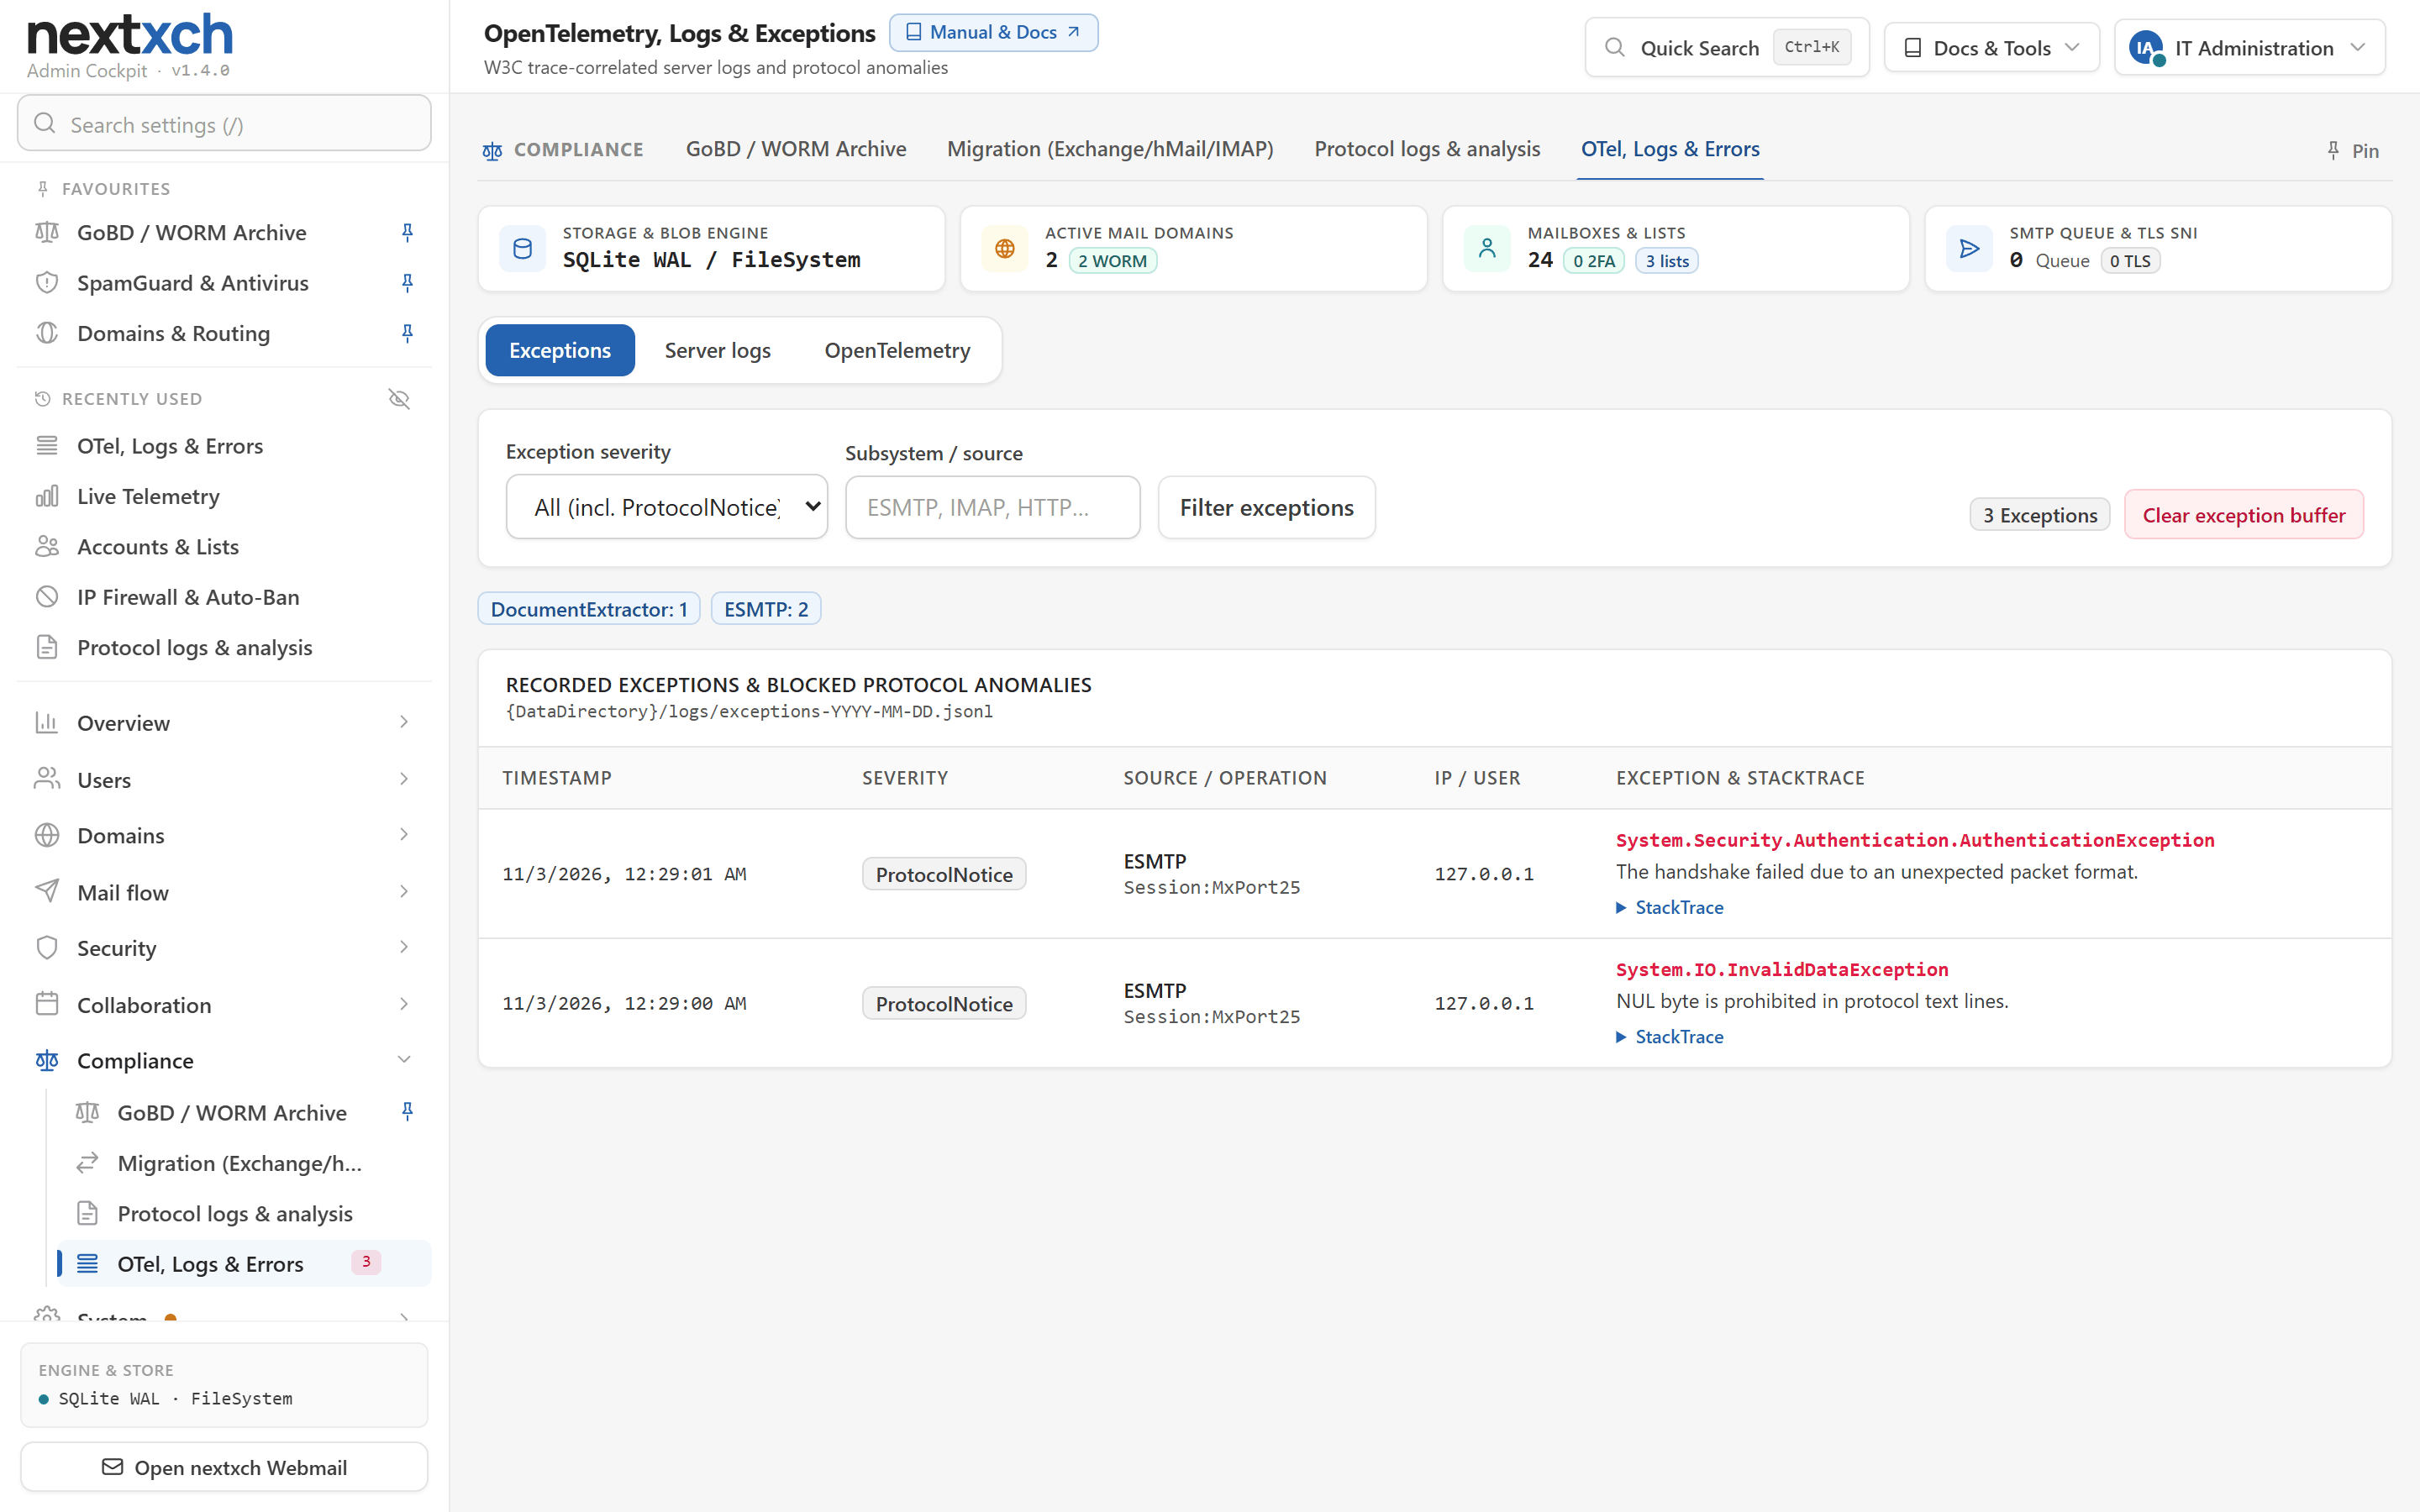
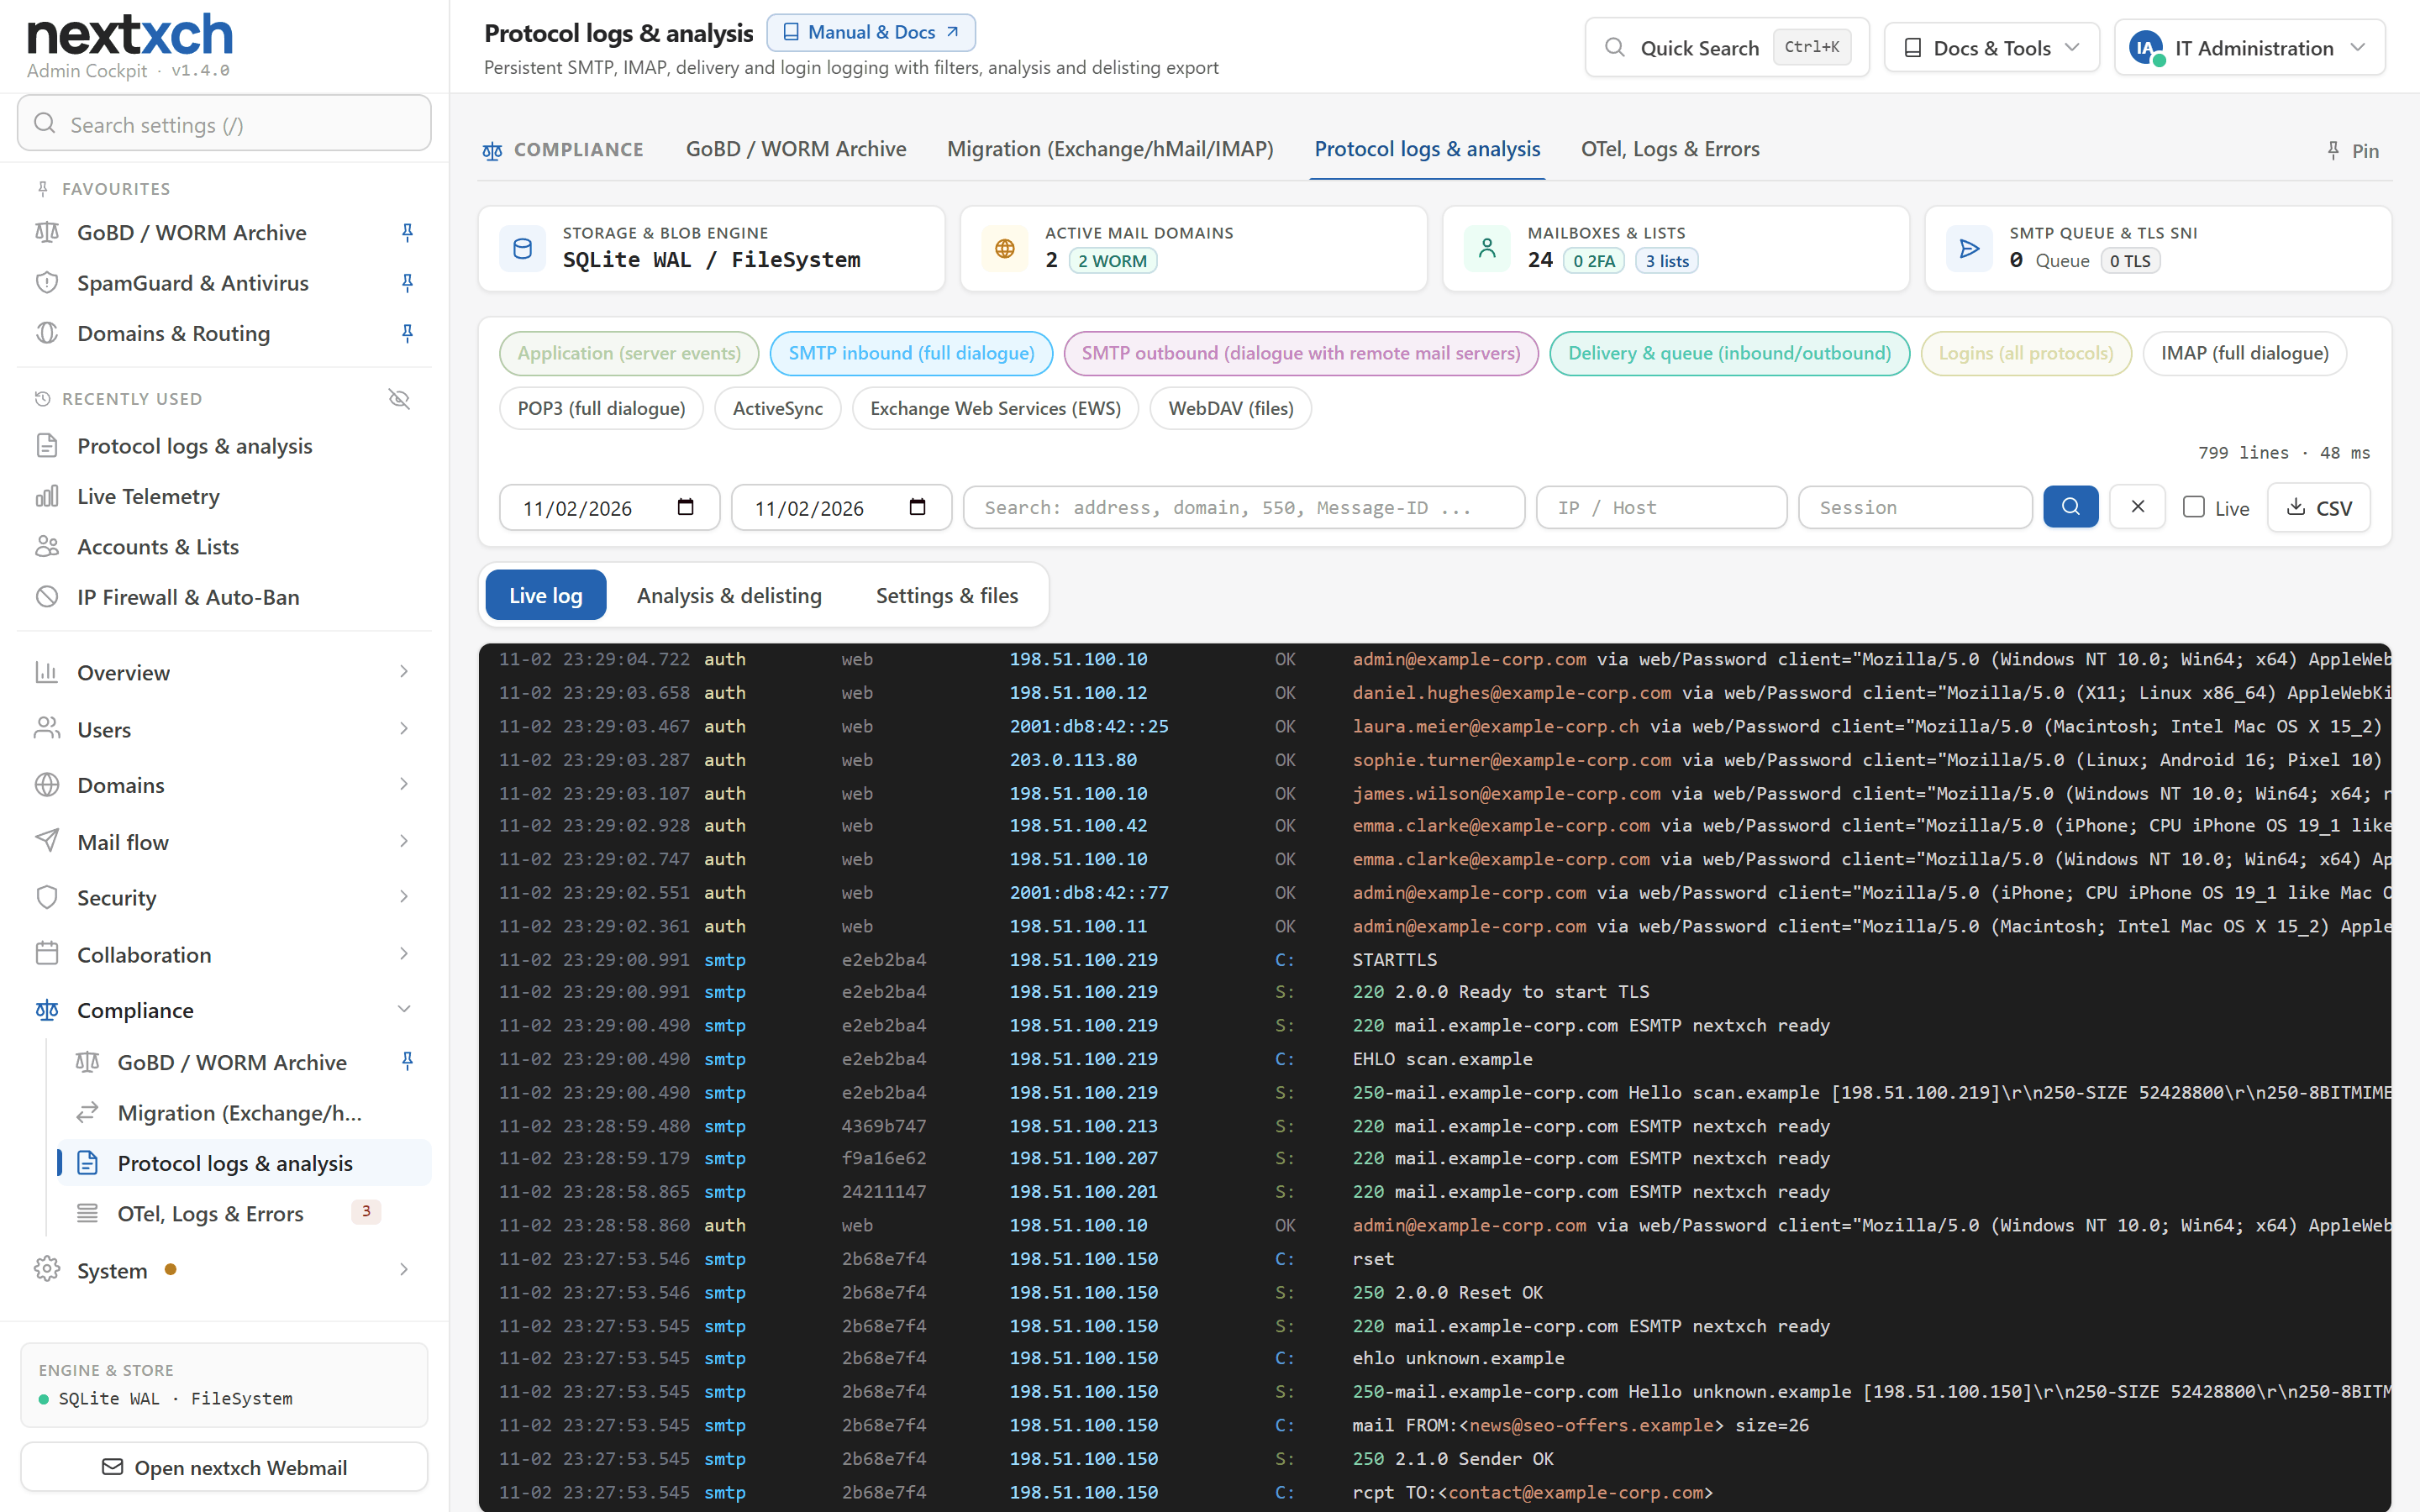
इनबाउंड SMTP, रिमोट मेल सर्वर के साथ पूर्ण आउटबाउंड SMTP संवाद, डिलीवरी और कतार, लॉगिन, IMAP, ActiveSync और एप्लिकेशन इवेंट के लिए स्थायी दैनिक लॉग। हर श्रेणी को चालू या बंद किया जा सकता है, प्रतिधारण कॉन्फ़िगर करने योग्य है (डिफ़ॉल्ट 30 दिन)।
लाइव व्यूअर, विश्लेषण और डीलिस्टिंग रिपोर्ट
लाइव मोड और दिनांक सीमा, टेक्स्ट, IP और सत्र के अनुसार फ़िल्टर वाला लॉग व्यूअर। IP पता, ईमेल पता, डोमेन और प्रदाता के अनुसार विश्लेषण, SMTP रिप्लाई कोड सहित, साथ ही ब्लॉकलिस्ट ऑपरेटरों और प्रदाताओं के लिए डीलिस्टिंग रिपोर्ट निर्यात।
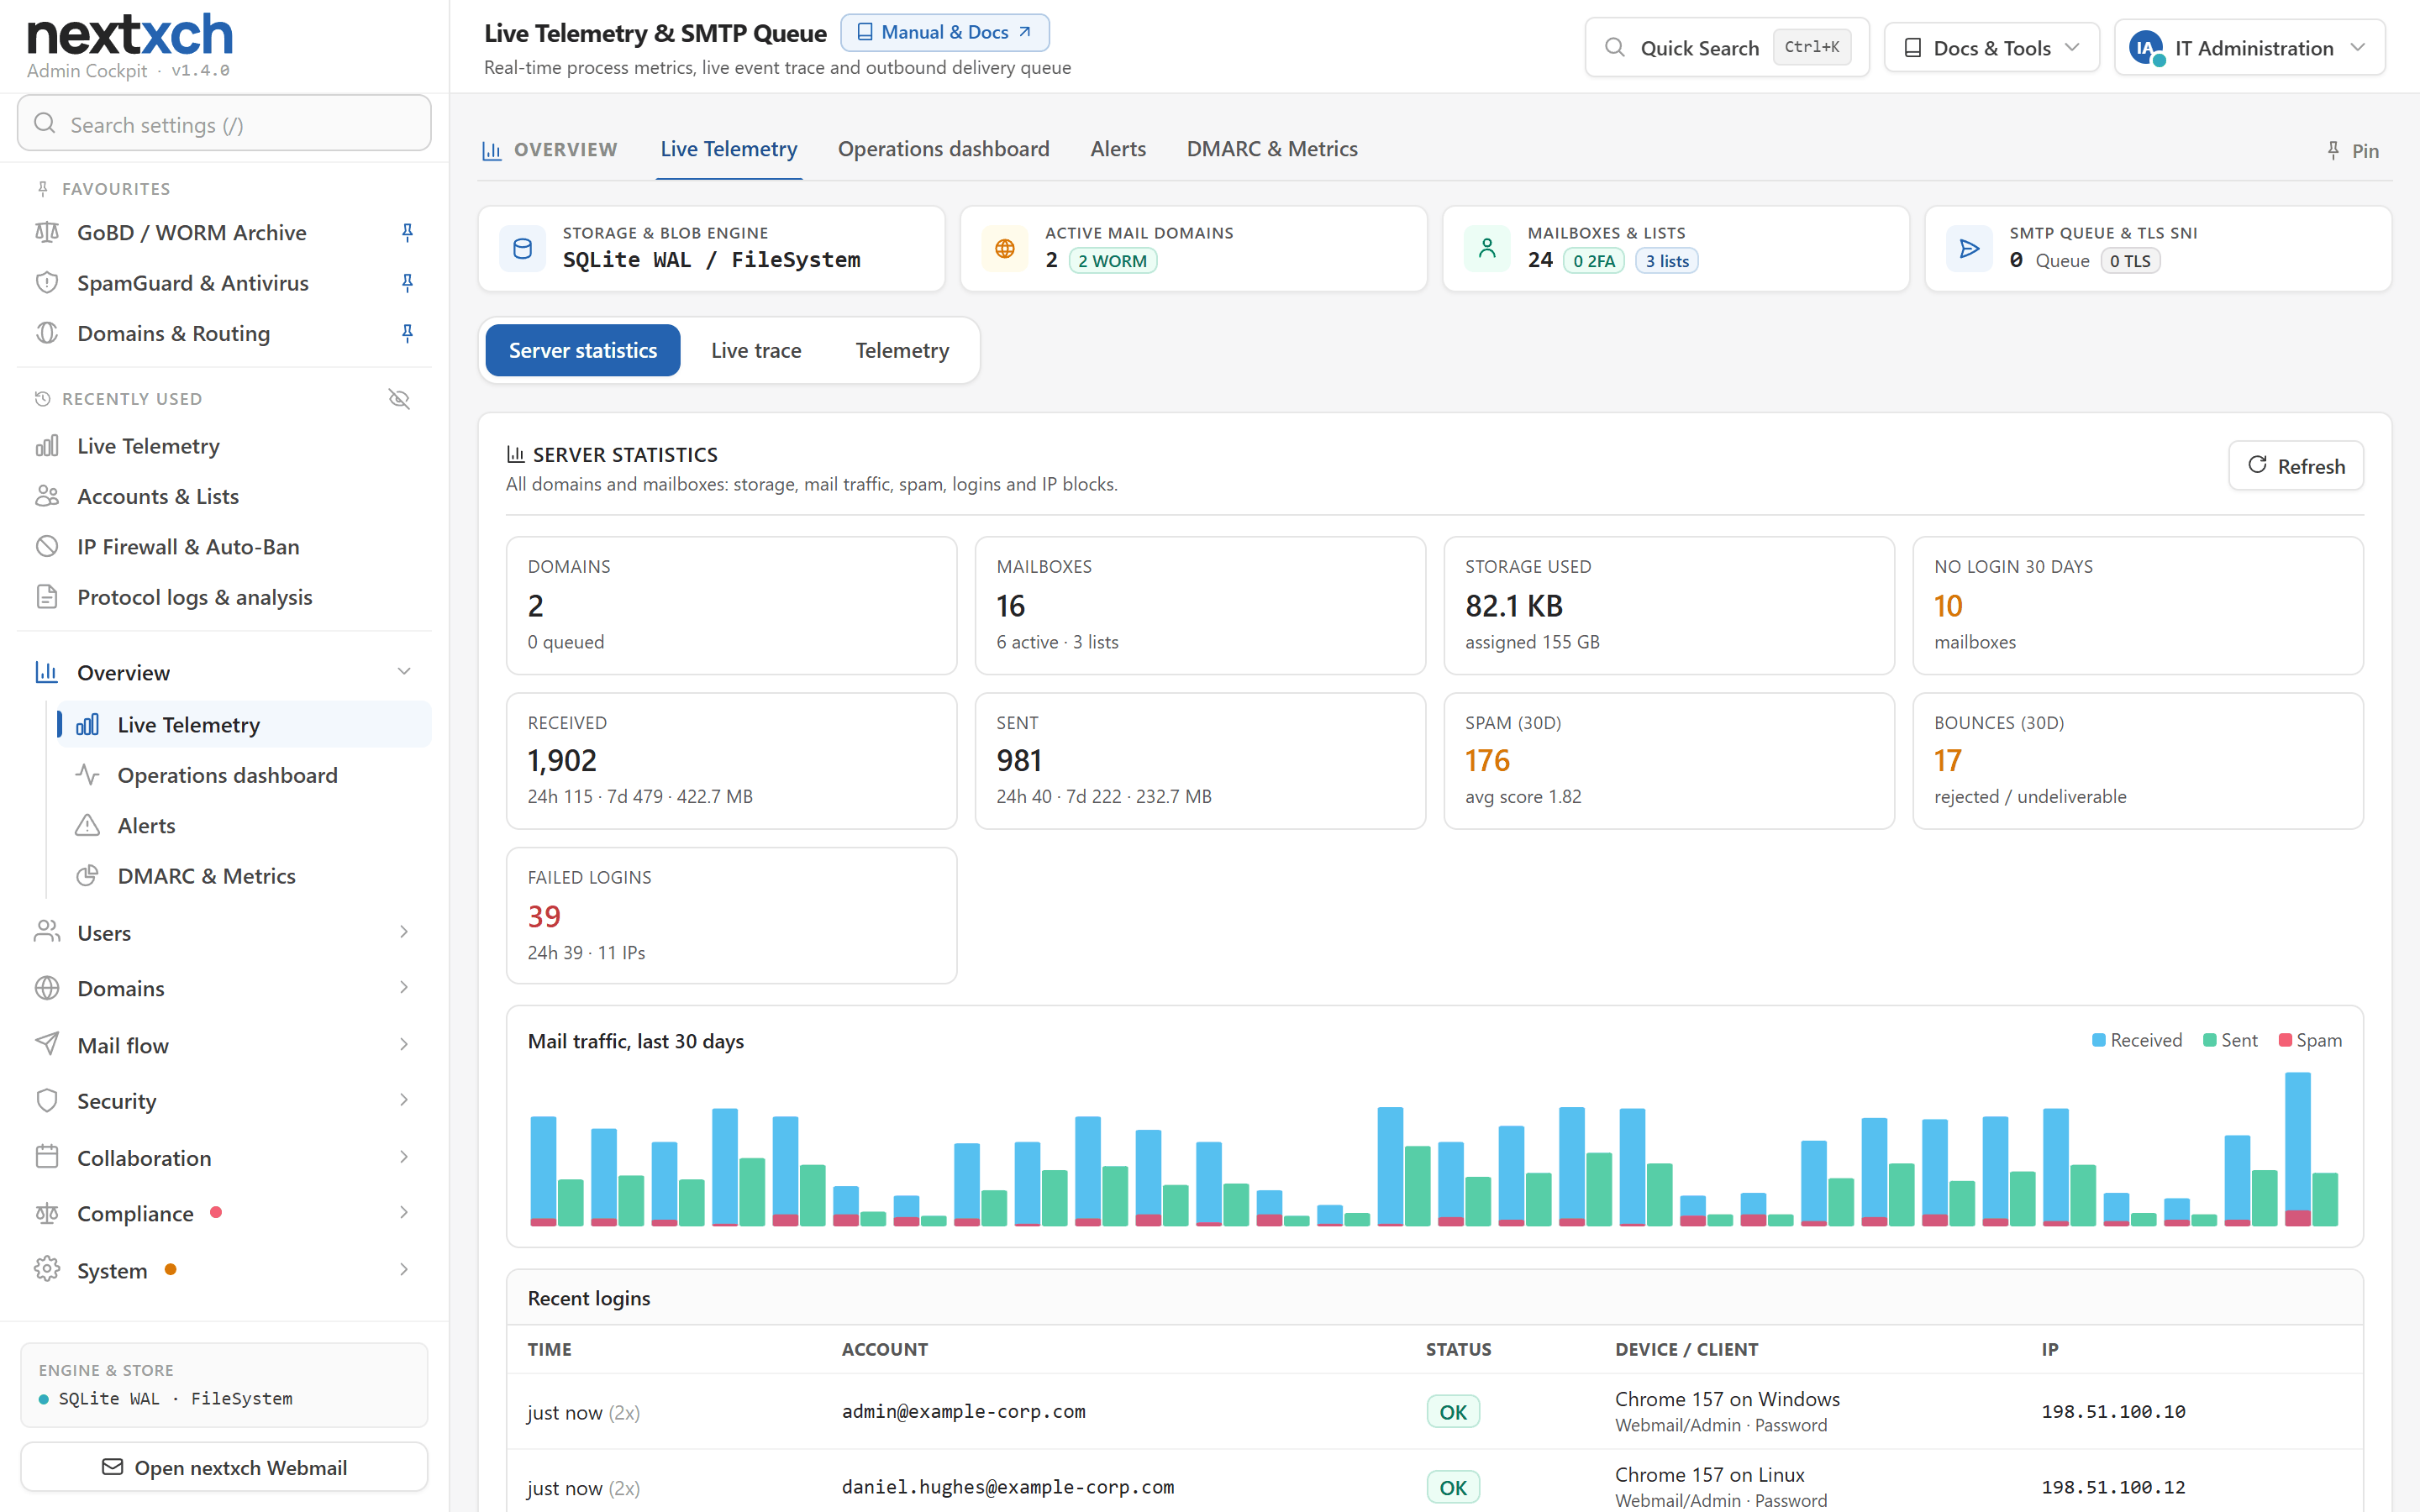
प्रति खाता, डोमेन और सर्वर आँकड़े
स्टोरेज उपयोग, 30-दिवसीय चार्ट सहित 24 घंटे, 7 और 30 दिनों का मेल ट्रैफ़िक, स्पैम, बाउंस, डिवाइस, ब्राउज़र और IP के साथ लॉगिन, विफल लॉगिन और IP प्रतिबंध वाले समर्पित आँकड़े टैब।
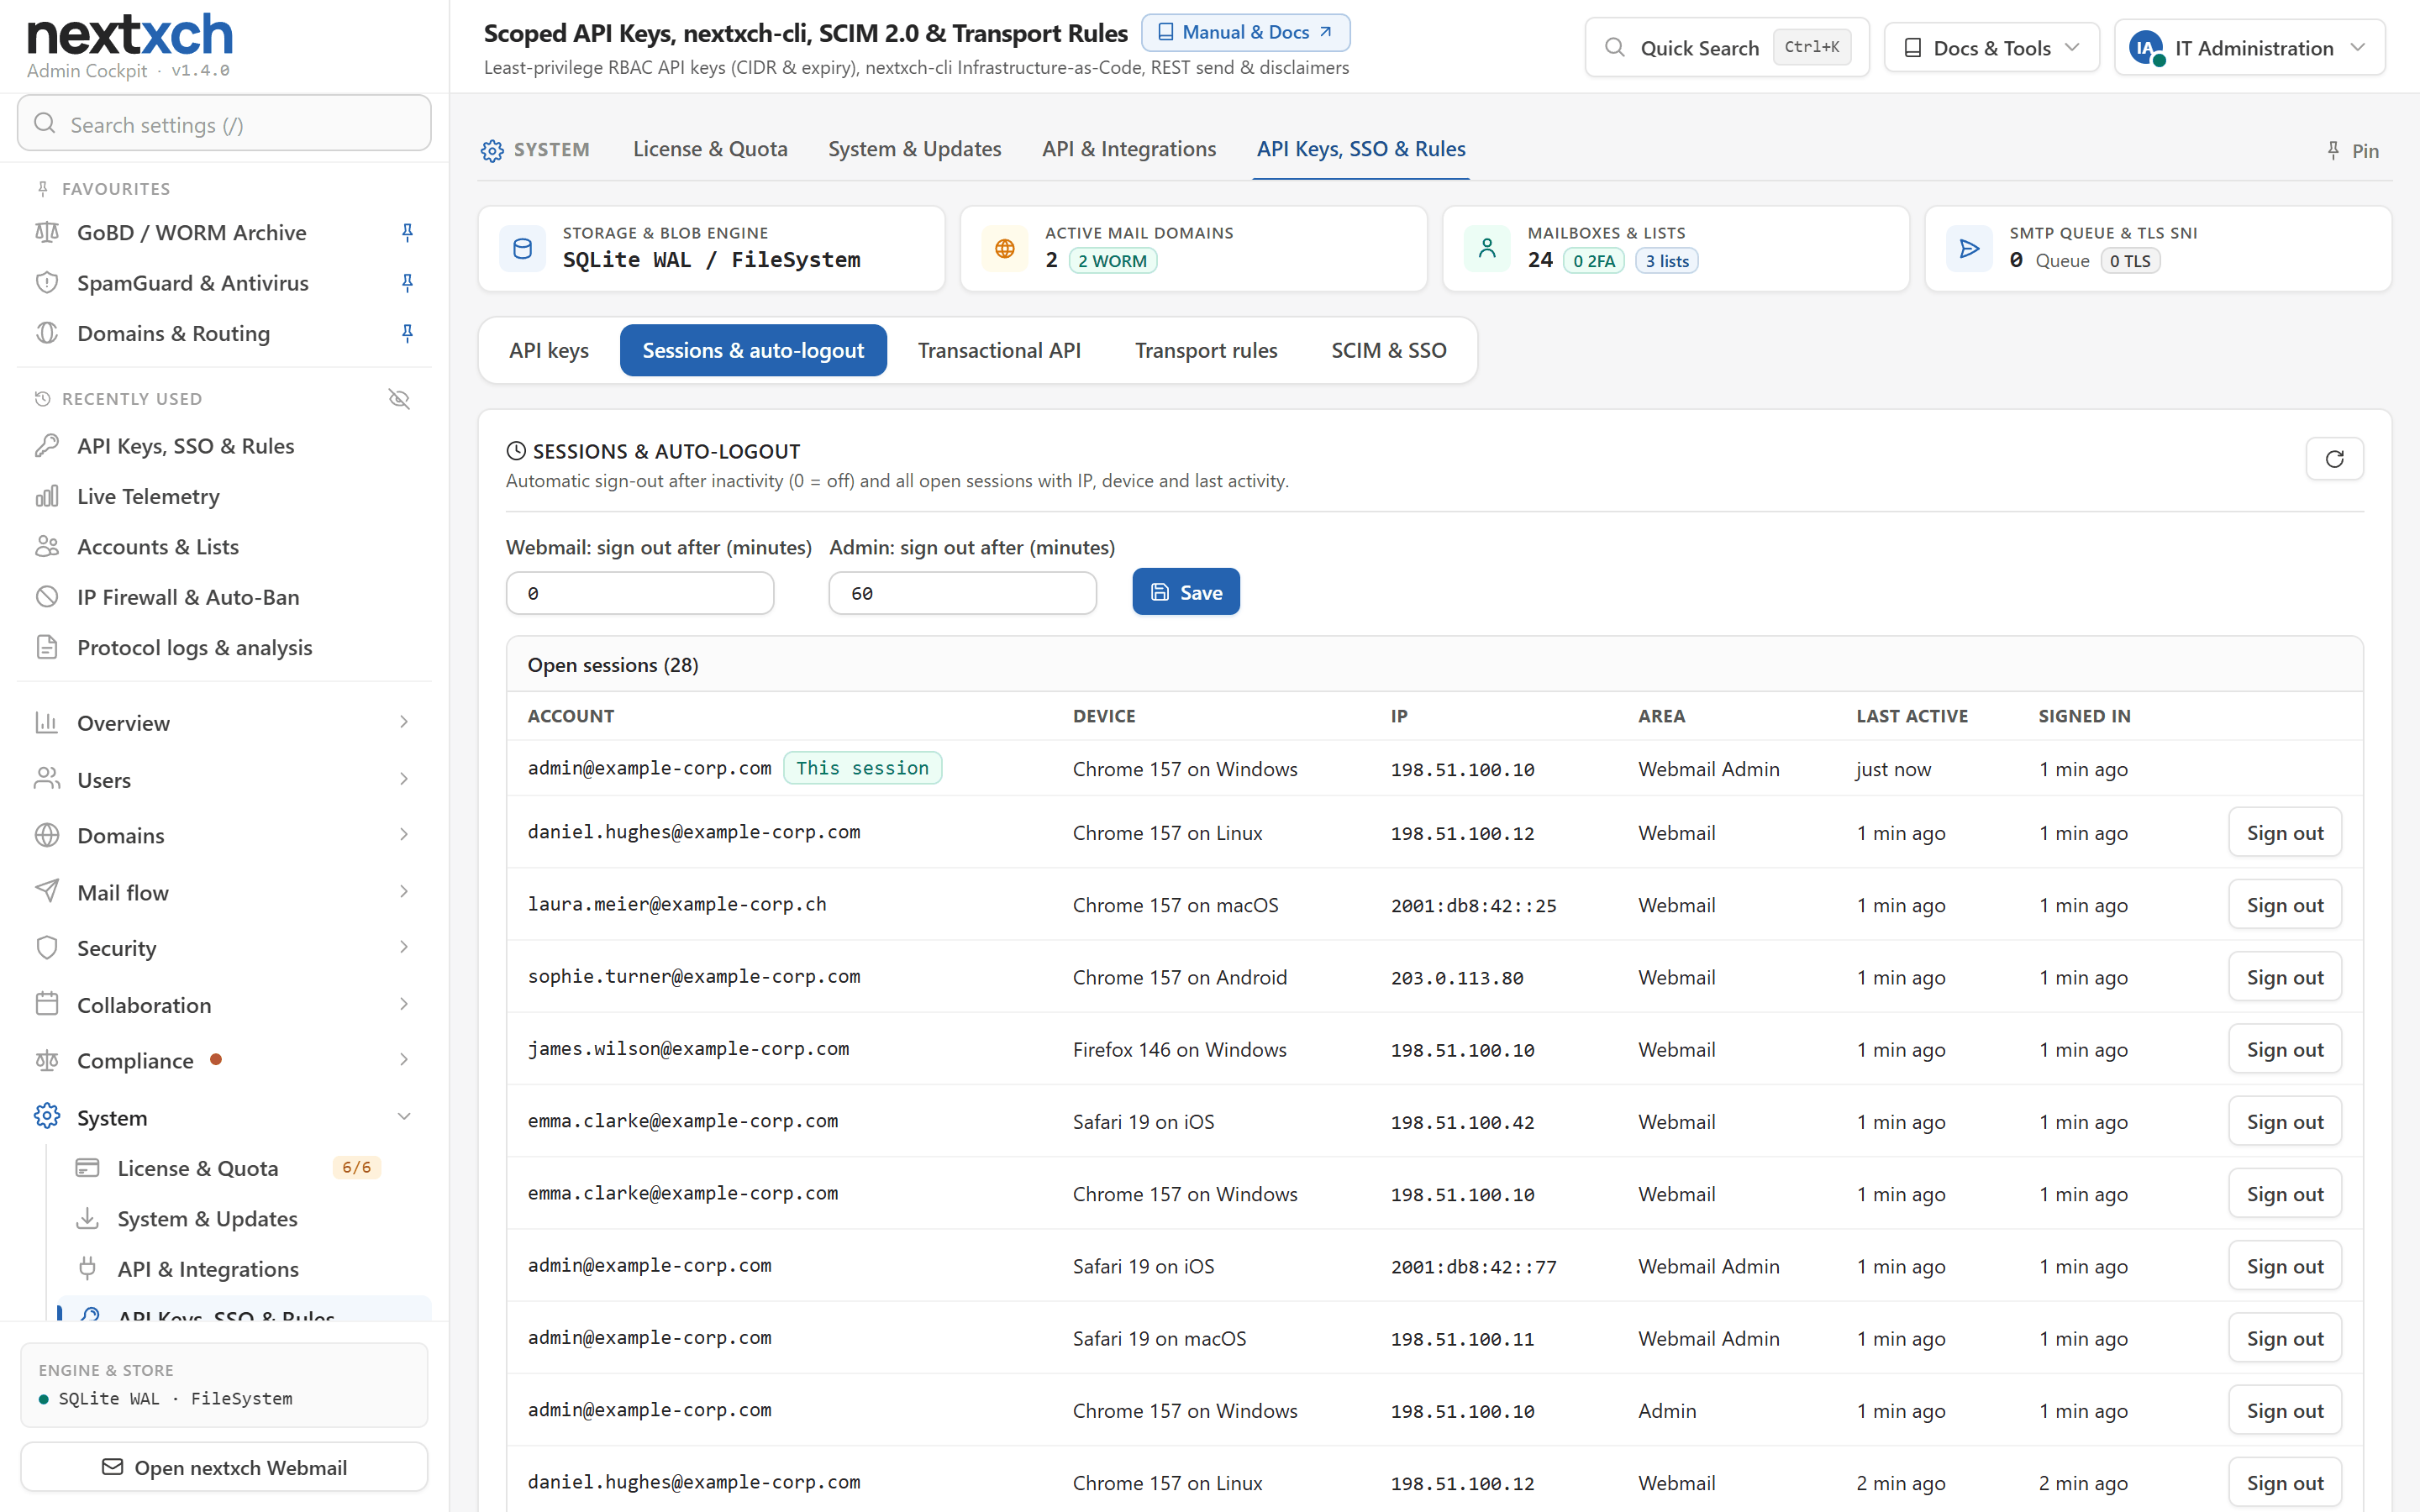
लॉगिन इतिहास, सत्र और ऑटो-लॉगआउट
सभी प्रोटोकॉल में स्थायी लॉगिन इतिहास। डिवाइस, IP और अंतिम गतिविधि के साथ सत्र सूची, प्रति डिवाइस या हर जगह से साइन आउट, और Webmail तथा एडमिन के लिए कॉन्फ़िगर करने योग्य निष्क्रियता ऑटो-लॉगआउट।
झंडों के साथ IP देश
एडमिन में हर सार्वजनिक IP पते के साथ देश का झंडा और देश का नाम दिखता है। लुकअप स्थानीय DB-IP Lite डेटाबेस के विरुद्ध ऑफ़लाइन चलते हैं, कोई डेटा तृतीय पक्षों को नहीं भेजा जाता।
भेजने वाली सेवाओं की पहचान (69 प्रदाता)
पहचानता है कि किस सेवा ने संदेश डिलीवर किया, उदा. SendGrid, Mailgun, Brevo, Amazon SES, Microsoft 365®, Azure® Communication Services, Google, Mailchimp या HubSpot। वेबमेल बैज, संदेश ट्रेस कॉलम और आँकड़ों में दिखाया जाता है।
ब्रांड और लिंक जाँच के साथ फ़िशिंग सुरक्षा
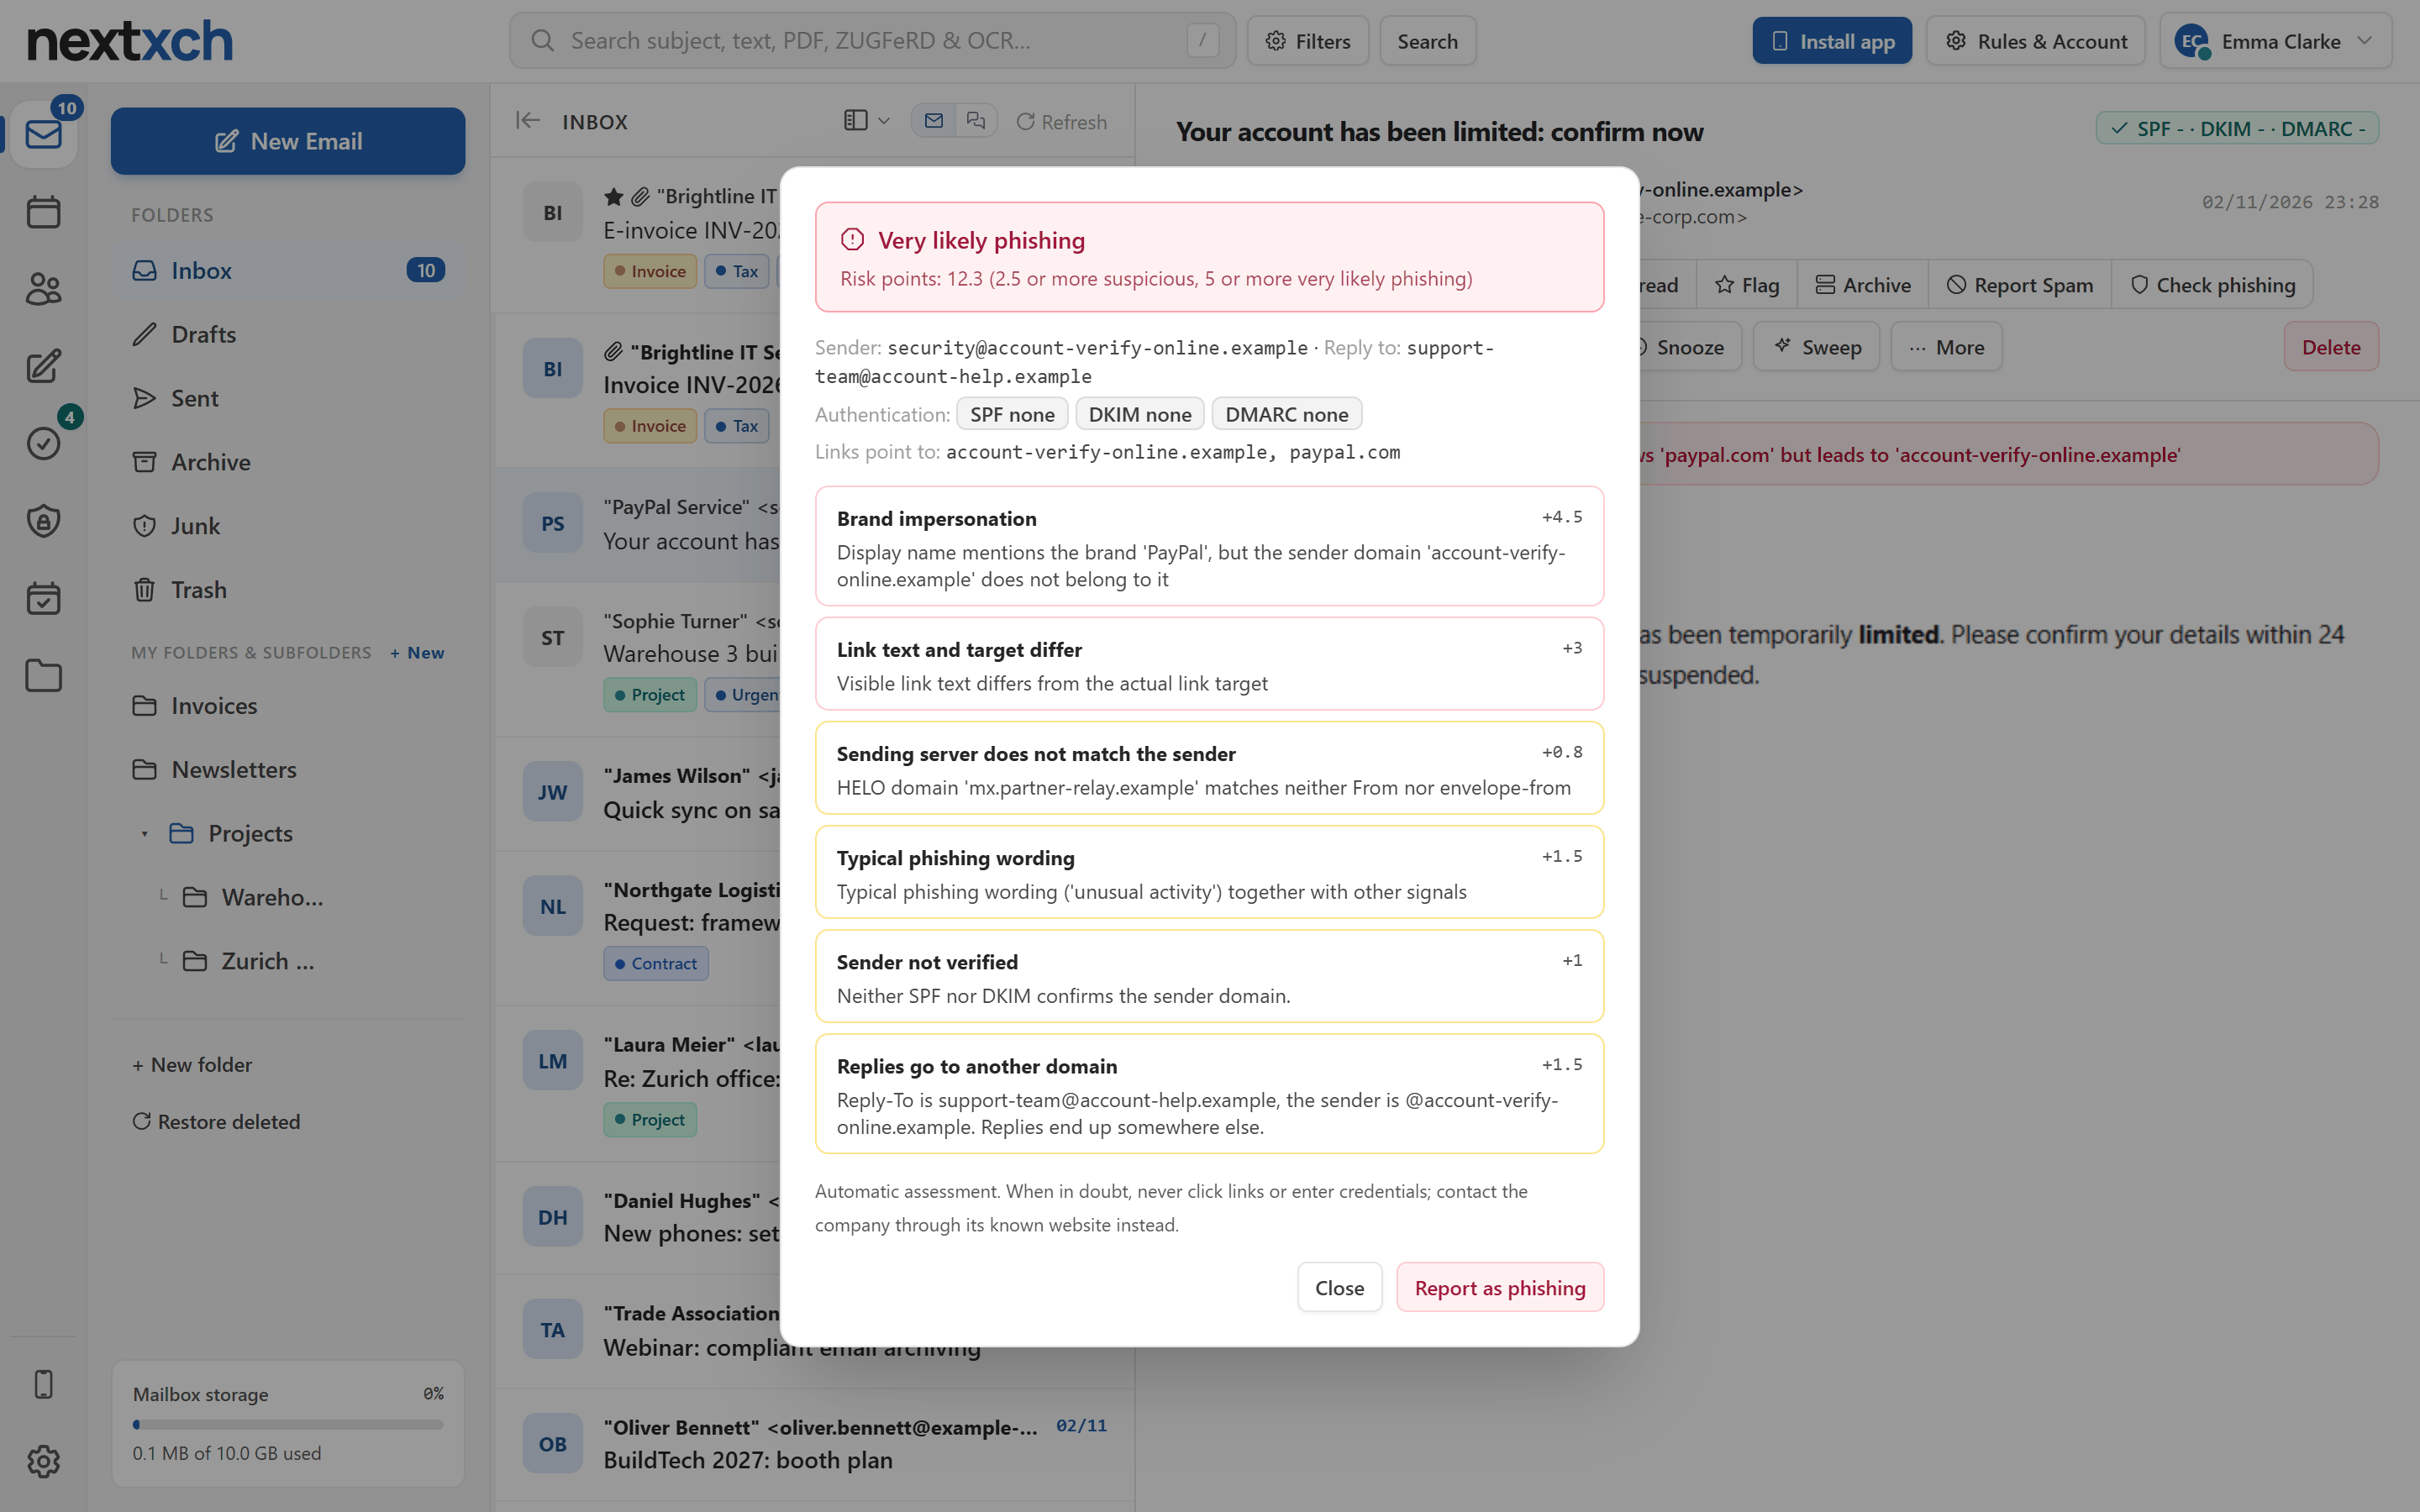
ब्रांड नकल और खतरनाक लिंक के विरुद्ध ह्यूरिस्टिक्स: नकली डिस्प्ले नाम, छिपे हुए लिंक लक्ष्य, क्लाउड और URL-शॉर्टनर होस्ट। हर इनबाउंड संदेश पर SPF, DKIM और DMARC का मूल्यांकन किया जाता है, ट्रिगर हुए नियम X-Spam-Rules हेडर में सूचीबद्ध होते हैं।
Webmail में "फ़िशिंग की जाँच करें" और रिपोर्ट
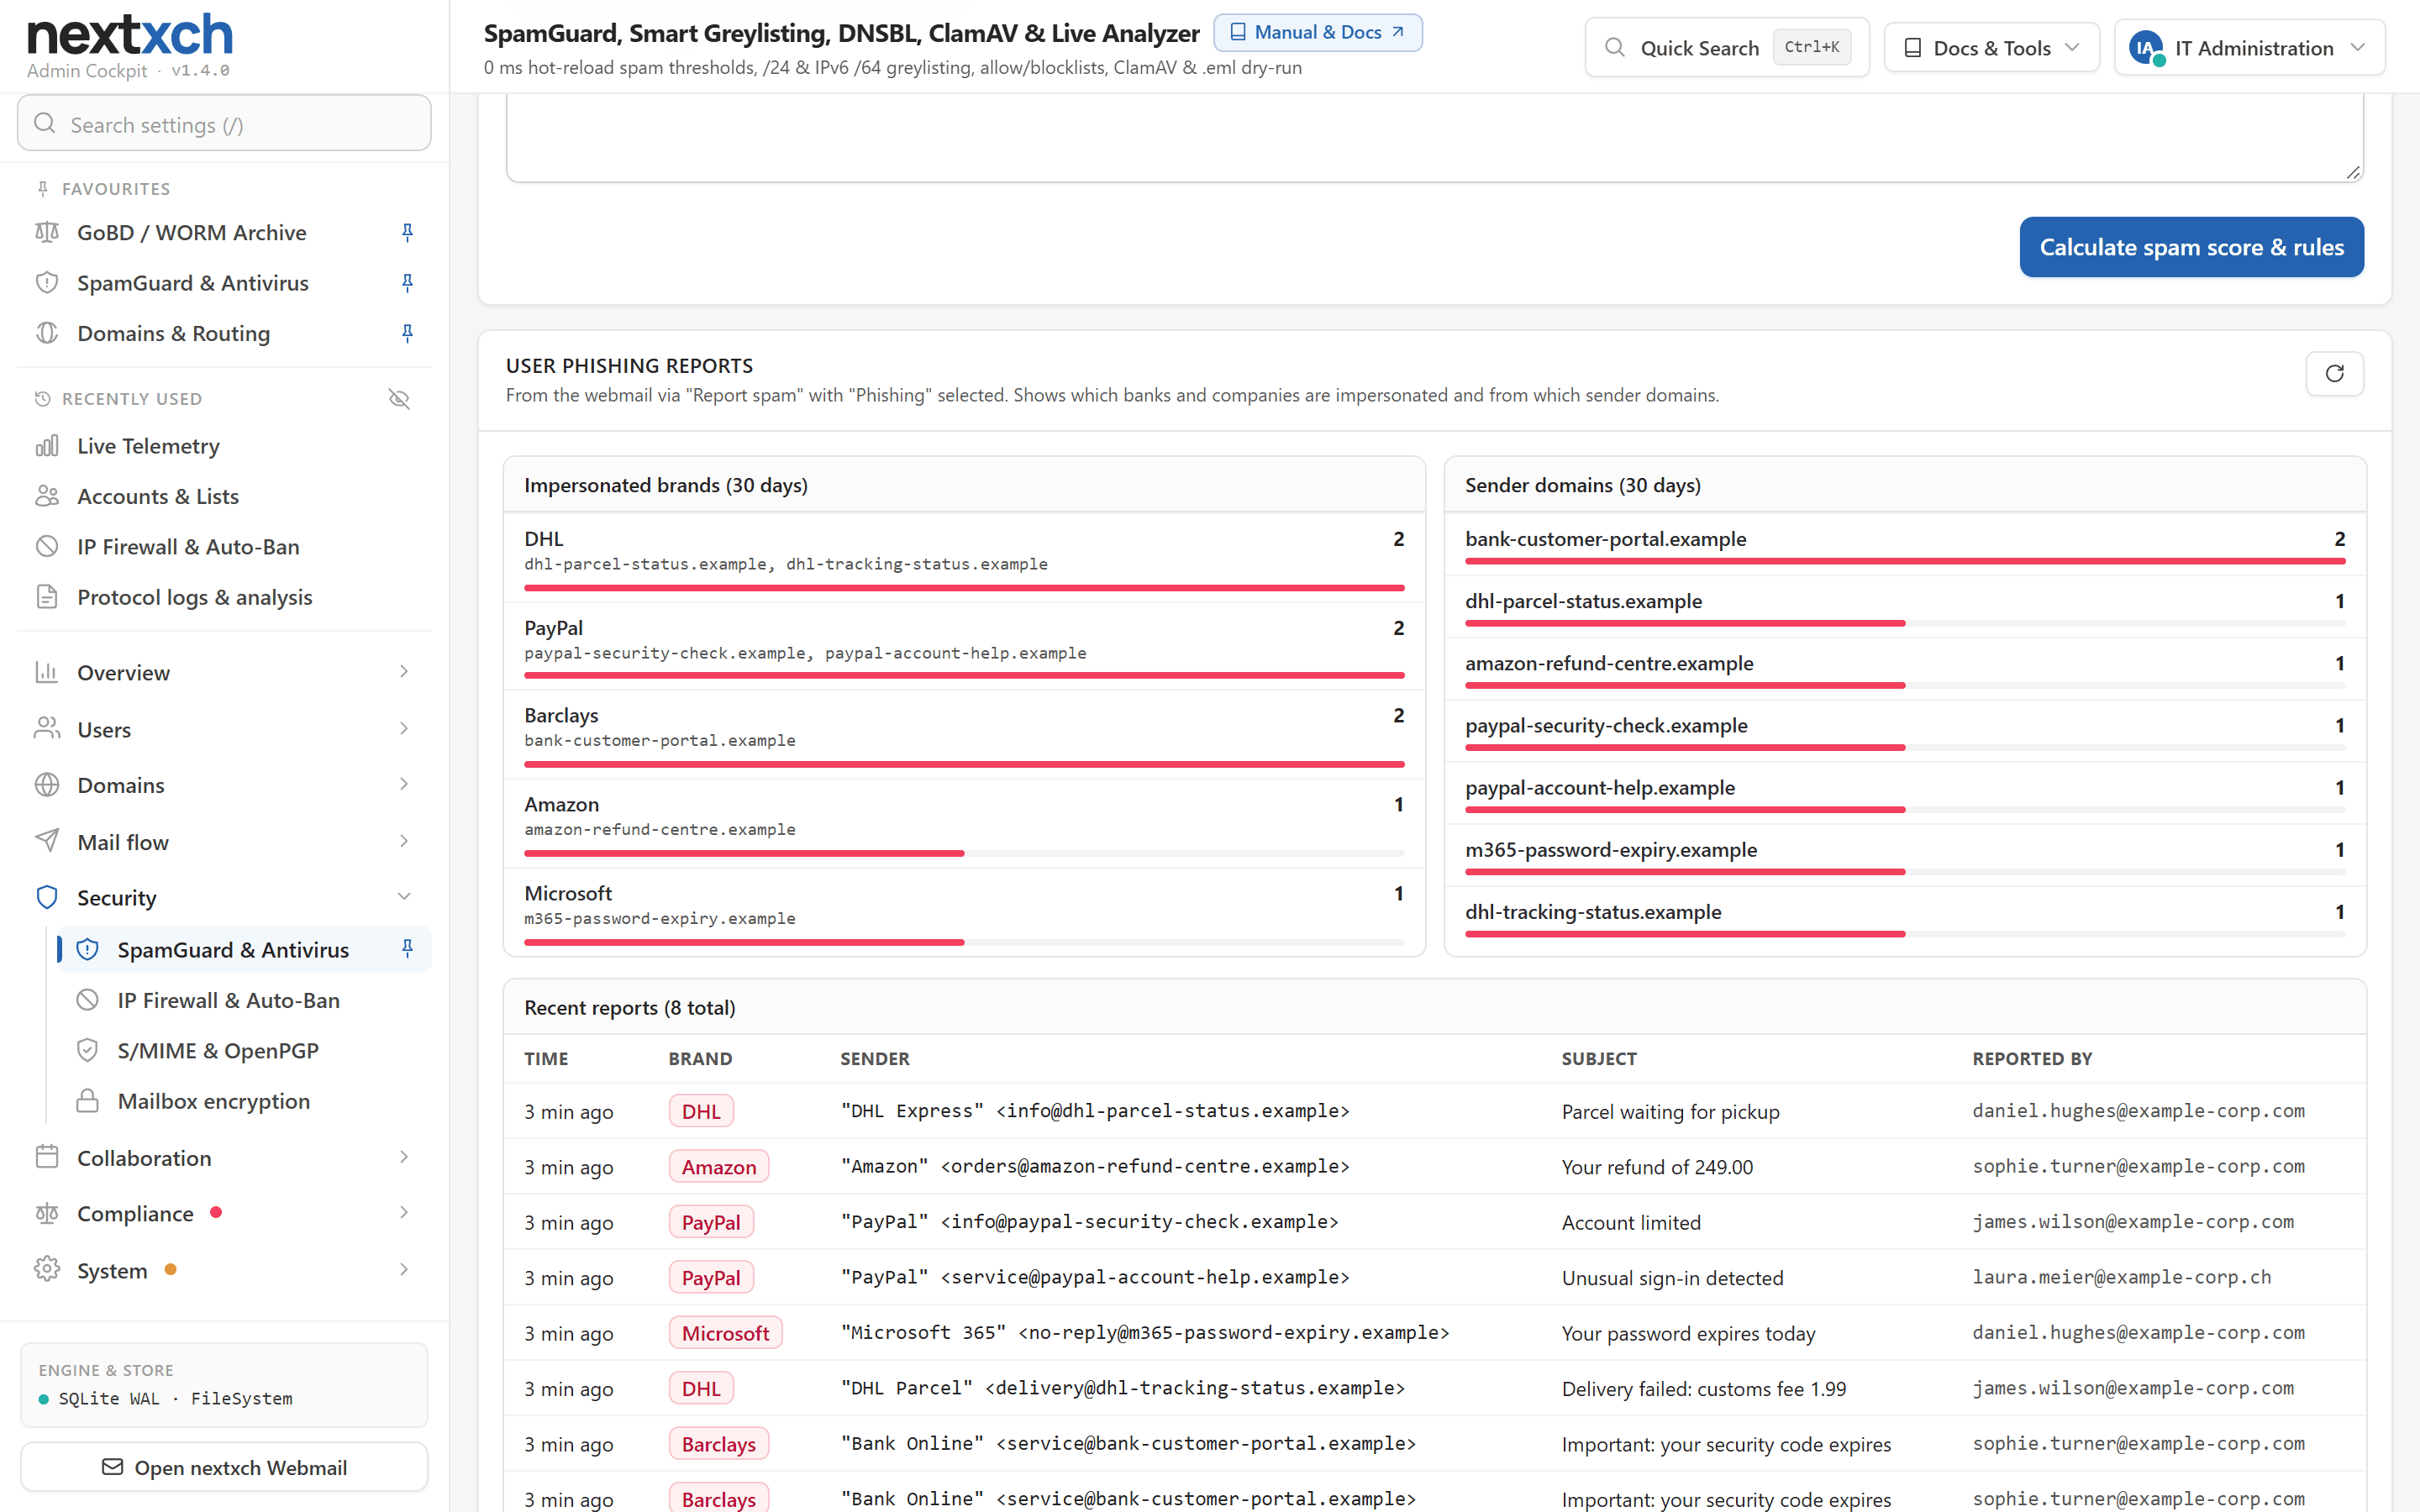
वेबमेल में एक क्लिक से निर्णय और निष्कर्ष दिखते हैं (प्रेषक, reply-to, लिंक, SPF/DKIM/DMARC)। "स्पैम रिपोर्ट करें" पूछता है कि यह स्पैम है या फ़िशिंग और किस बैंक या कंपनी का प्रतिरूपण किया गया है। एडमिन सभी फ़िशिंग रिपोर्ट ब्रांड और प्रेषक डोमेन के अनुसार देखते हैं।
सेल्फ-सर्विस IP अनब्लॉक अनुरोध
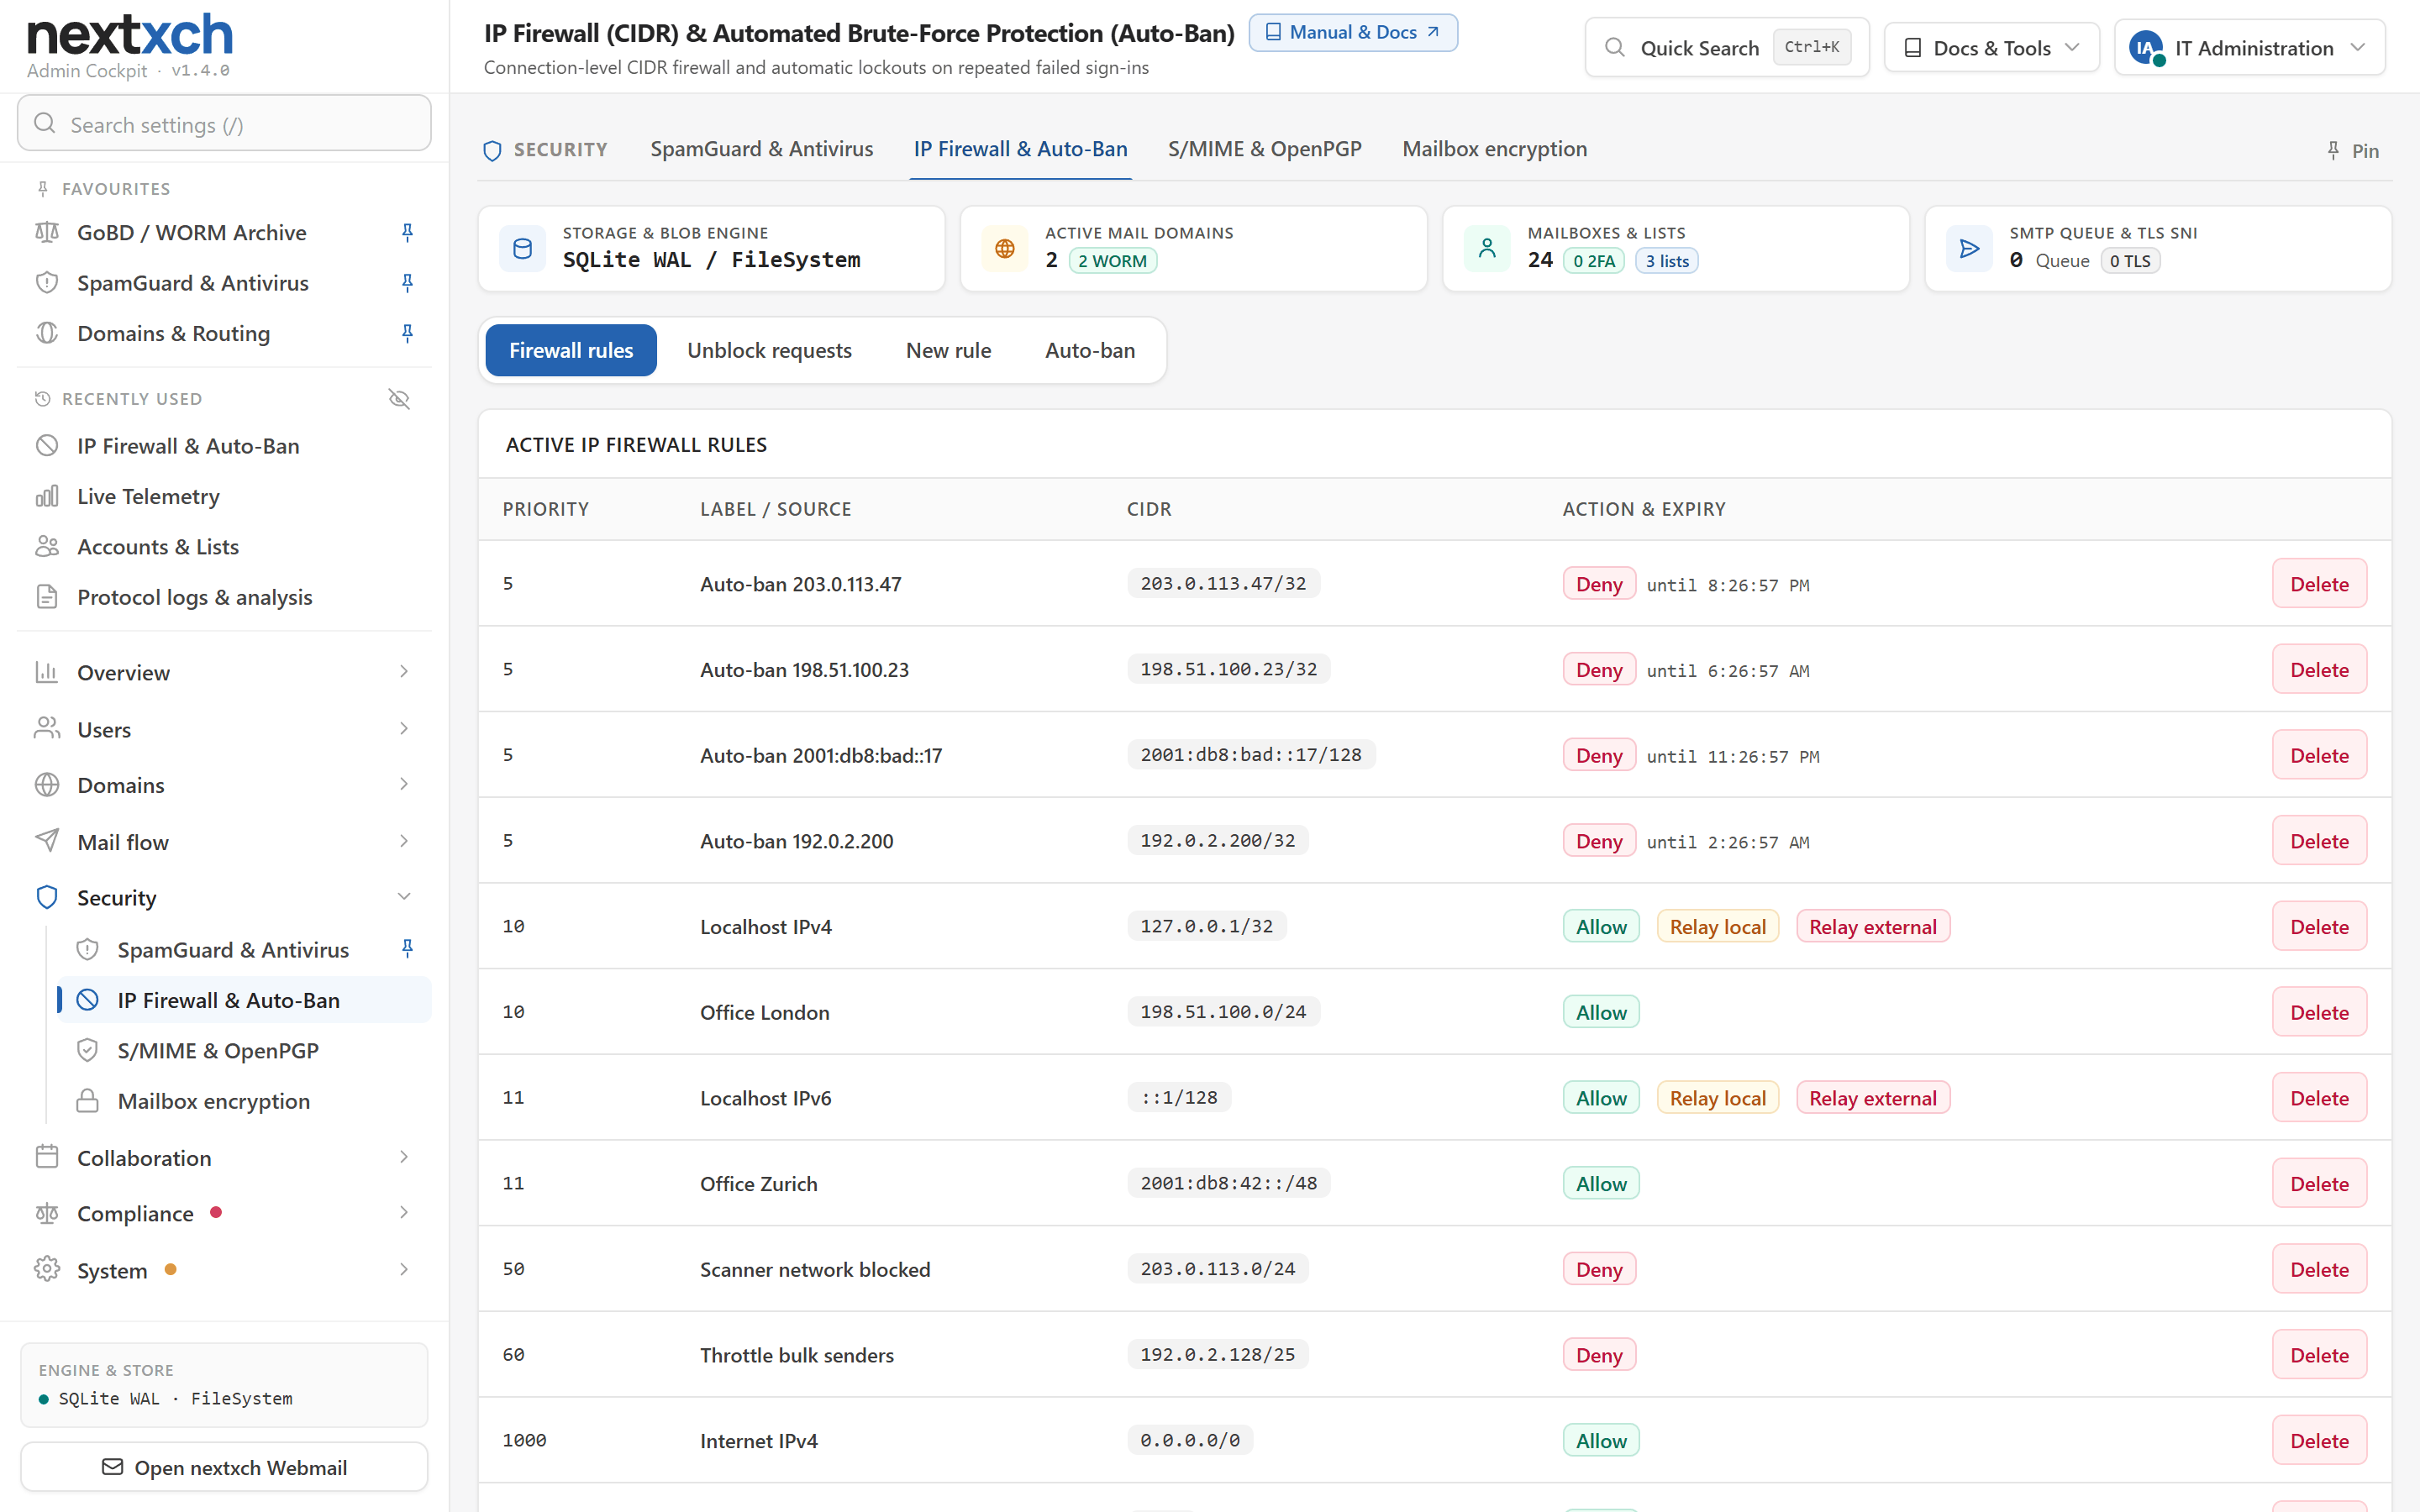
SMTP अस्वीकृति में अनब्लॉक अनुरोध फ़ॉर्म का लिंक होता है। nextxch स्वचालित रूप से PTR/FCrDNS, MX और SPF की जाँच करता है, अनुरोधकर्ता के ईमेल पते की पुष्टि करता है और अनुरोध को स्वीकृति या अस्वीकृति के लिए व्यवस्थापक के पास भेजता है।
ग्राहक होस्टनाम पर Webmail
हर ग्राहक डोमेन के mail. या webmail. होस्टनाम पर Webmail। हर होस्टनाम को अपना Let's Encrypt प्रमाणपत्र मिलता है, इसलिए प्रमाणपत्र अन्य ग्राहक डोमेन प्रकट नहीं करता।
बाहरी छवियाँ पारदर्शी रूप से अवरुद्ध
ब्लॉक की गई बाहरी छवियाँ उनके पतों के साथ सूचीबद्ध होती हैं, ताकि उपयोगकर्ता देख सकें कि कोई संदेश कहाँ से सामग्री लोड करेगा। विश्वसनीय प्रेषकों और डोमेन के लिए छवियाँ हमेशा लोड की जा सकती हैं, सिवाय तब जब SPF या DMARC विफल हो।
अधिक स्पष्ट, सुदृढ़ एडमिन कॉकपिट
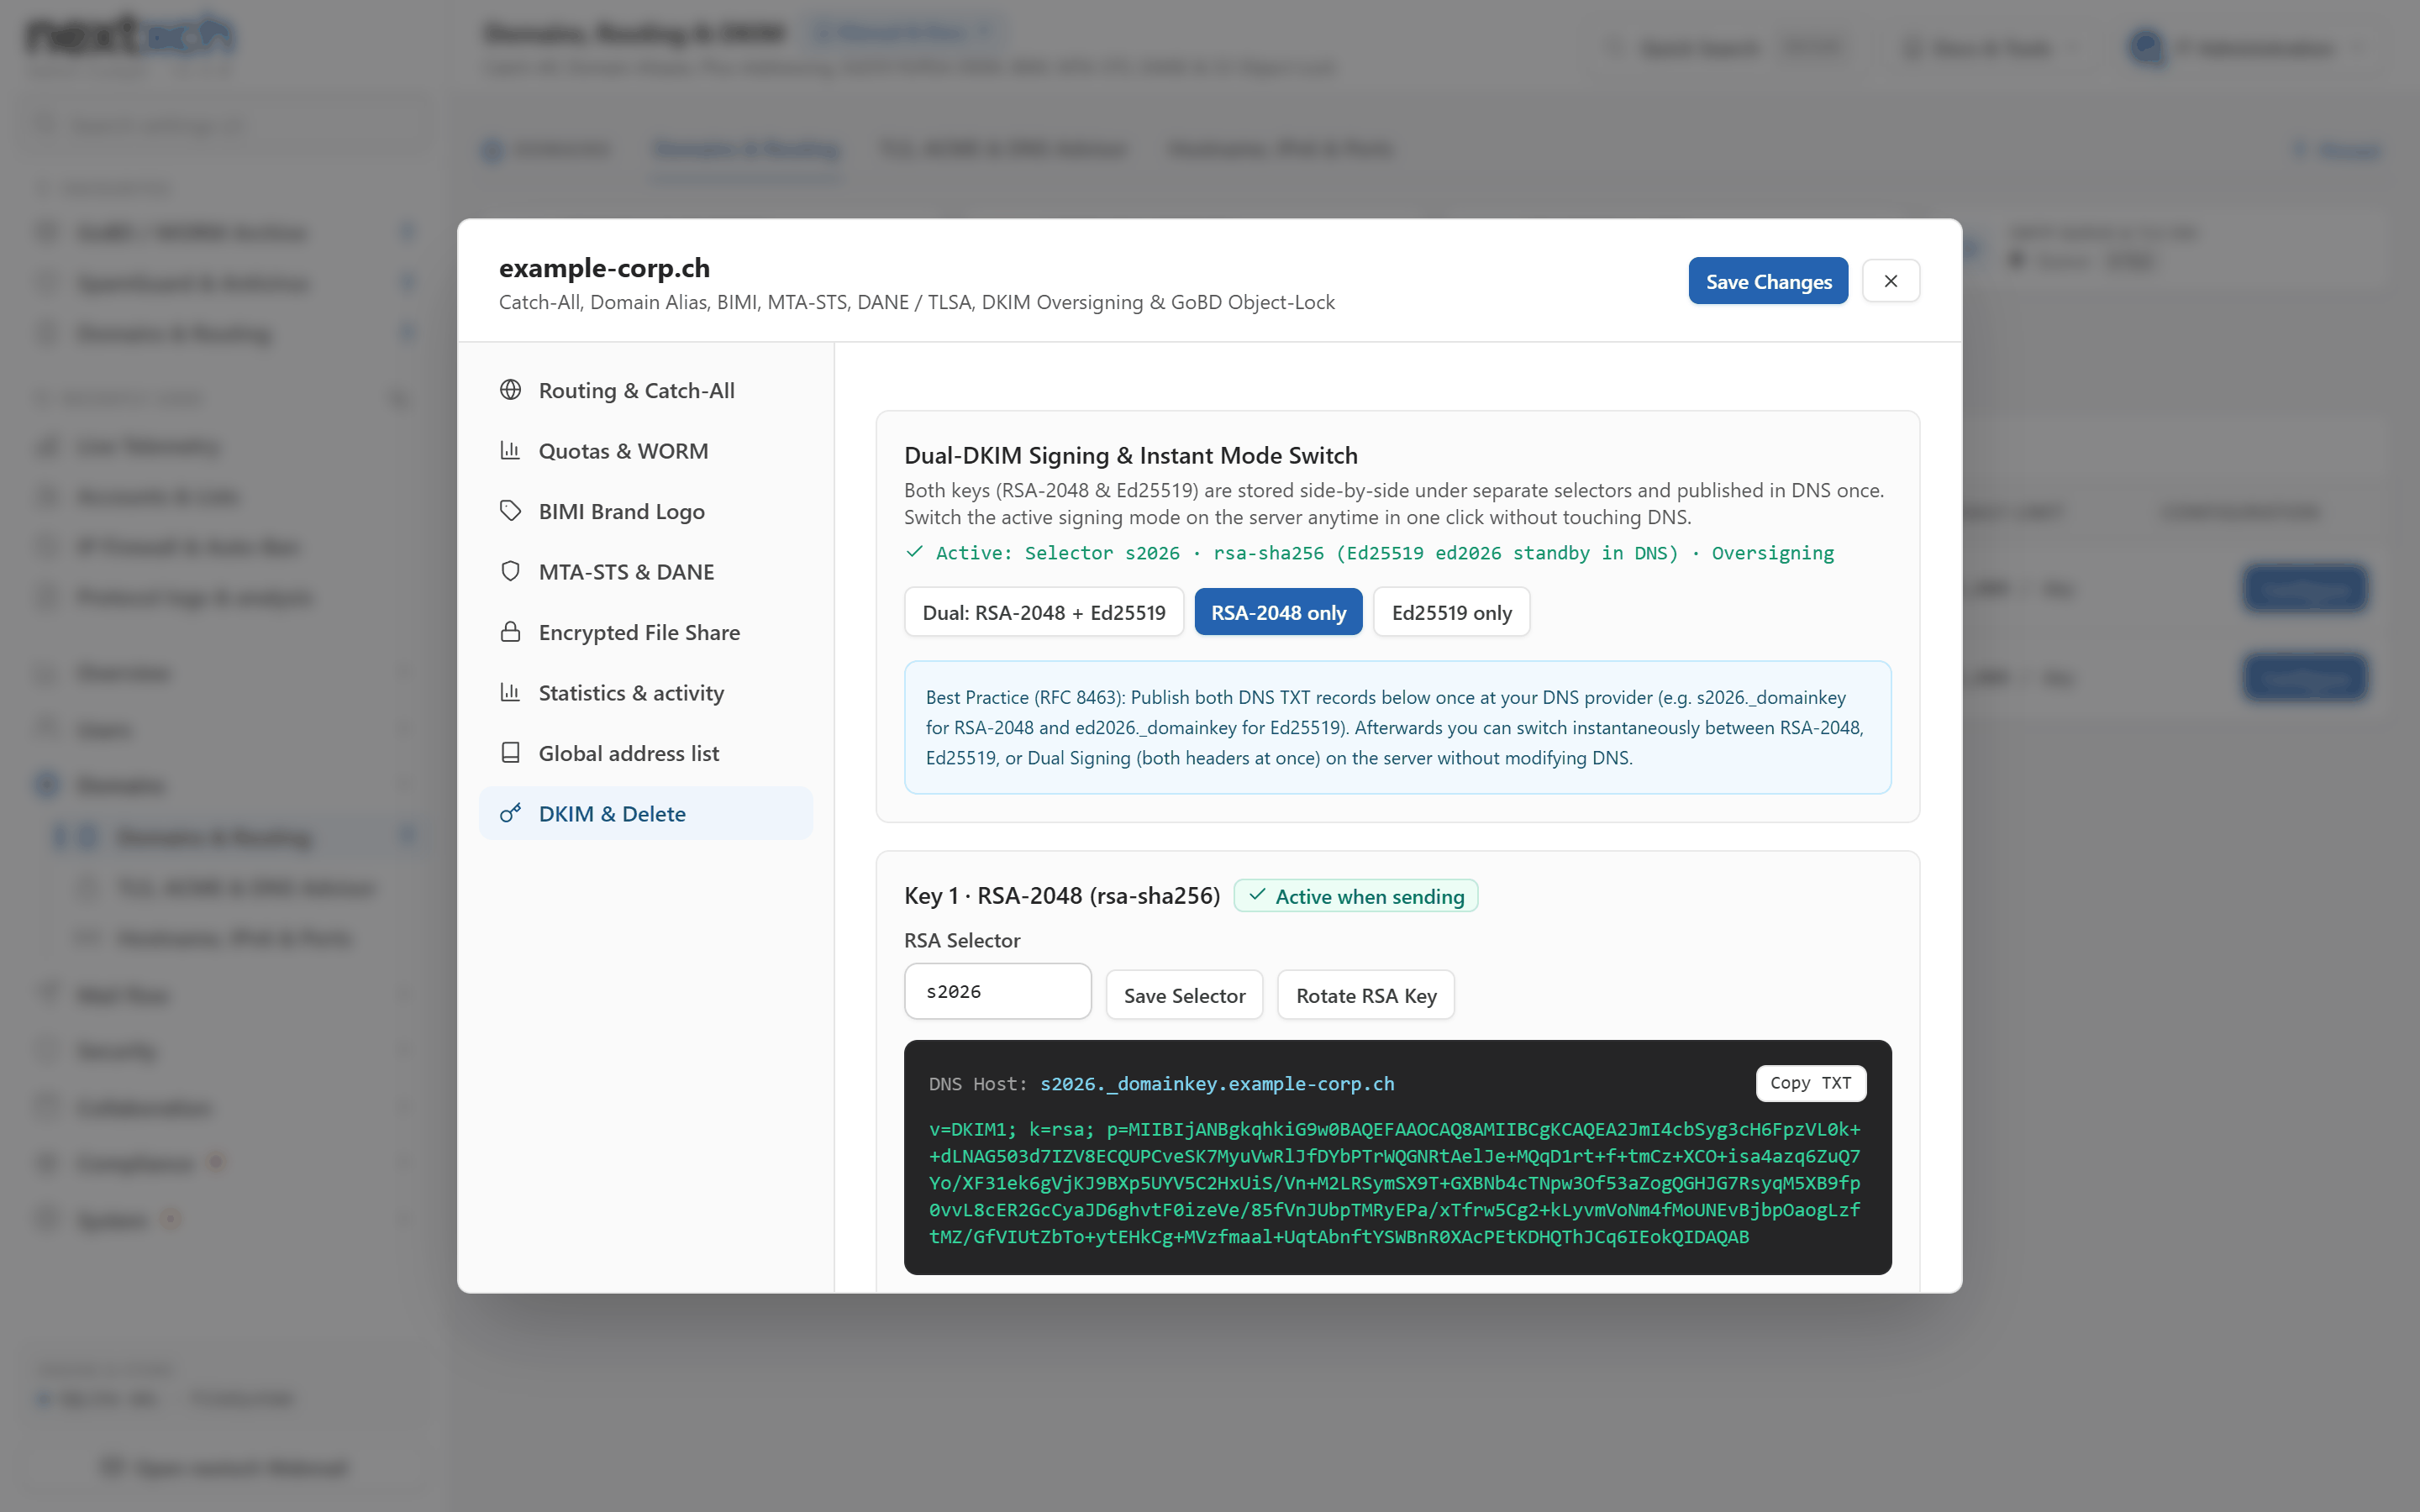
लंबे स्क्रॉलिंग पेज के बजाय सभी एडमिन पेज पर सब-टैब, कॉम्पैक्ट लेआउट और इमोजी के बजाय SVG आइकन। पूरे एप्लिकेशन में सुरक्षा हेडर (CSP, HSTS) और ईमेल का सैंडबॉक्स्ड रेंडरिंग।